Par Assaf Morag, Chercheur en cybersécurité
La vulnérabilité SessionReaper (CVE-2025-54236), récemment ajoutée à l'index des vulnérabilités exploitables connues (KEV) de la CISA, est rapidement devenue une menace sérieuse pour les marchands utilisant Adobe Commerce et Magento dans le monde entier. Si de nombreuses publications se concentrent sur la faille technique et son exploitation de surface, nous adopterons une approche différente et explorerons l'écosystème de la cybercriminalité lié à cette vulnérabilité.
- les kits d'exploitation circulent dans des canaux peu visibles
- les discussions au sein des communautés criminelles
- les tendances émergentes qui révèlent comment les acteurs malveillants mettent en œuvre SessionReaper dans des attaques réelles
En examinant les activités clandestines, nous offrons une perspective différente sur les menaces et expliquons comment les défenseurs peuvent les atténuer.
Points clés à retenir
- Cette vulnérabilité peut entraîner une prise de contrôle totale du système si elle n'est pas corrigée : l'exploit s'exécute au sein du contexte applicatif de Magento, bien au-delà d'une simple compromission de l'interface utilisateur.
- Des acteurs malveillants discutent de cette vulnérabilité et des moyens de l'exploiter : depuis la publication par Adobe de son avis de sécurité concernant la CVE-2025-54236, nous recensons les mentions de cette vulnérabilité dans Flare, où leur nombre quotidien a augmenté.
- Pour réduire les risques liés à la vulnérabilité CVE-2025-54236 et prévenir les dommages post-exploitation, il est recommandé d'appliquer immédiatement le correctif officiel Adobe/Magento et, si votre architecture le permet, de désactiver le stockage de session basé sur des fichiers (voir nos recommandations complètes ci-dessous).
Que sont Adobe Commerce et Magento ?
Adobe Commerce (anciennement Magento) est une plateforme e-commerce performante permettant aux entreprises de créer et de gérer des boutiques en ligne. Elle offre des fonctionnalités pour la gestion du catalogue produits, le panier d'achat, le paiement, l'intégration des solutions de paiement et l'optimisation de l'expérience client. Magento, solution open source à l'origine, est reconnu pour sa flexibilité et sa facilité de personnalisation pour les développeurs, permettant aux marques de créer des expériences d'achat sur mesure.
Adobe Commerce est la version payante destinée aux entreprises, qui inclut des fonctionnalités avancées telles que des recommandations de produits basées sur l'IA, des analyses de niveau Adobe, un hébergement cloud évolutif et des outils marketing intégrés pour les opérations de plus grande envergure.
Qu'est-ce que SessionReaper (CVE-2025-54236) ?
Cette vulnérabilité (CVSS 9.1) est due à une validation des entrées incorrecte (CWE-20) au sein du système de gestion des sessions et de l'API REST de Magento. Le problème fondamental réside dans le fait que Magento ne vérifie pas intégralement l'intégrité des données de session. Un attaquant peut ainsi soumettre un jeton de session falsifié, ce qui déclenche la désérialisation par Magento d'objets de session non fiables. Cette faille de désérialisation imbriquée permet à l'attaquant d'injecter des objets malveillants dans le stockage des sessions, que Magento exécutera ensuite.
Lorsque Magento stocke les sessions sous forme de fichiers (au lieu de Redis ou d'une base de données), la charge utile malveillante sérialisée de l'attaquant se retrouve physiquement présente sur le disque. Lors des opérations suivantes, Magento désérialise le fichier de session manipulé, ce qui permet l'exécution de code à distance (RCE) avec les permissions du serveur web. Une explication plus technique de la vulnérabilité, fournie par les chercheurs ayant analysé le correctif et retracé les appels d'API vulnérables, est disponible. ici (Ils ont également créé une preuve de concept et l'ont publiée sur leur blog).
Pourquoi s'intéresser à SessionReaper ?
Magento reste l'une des solutions de commerce électronique les plus populaires sur Internet, avec un nombre estimé d'utilisateurs actifs sur [nombre manquant]. plus de 130,000 sites Web.
En empoisonnant la session et en déclenchant une désérialisation non sécurisée, l'attaquant obtient une exécution de code à distance (RCE) au sein de l'environnement d'exécution PHP de Magento. Cela lui permet d'exécuter du code arbitraire sous les privilèges de l'utilisateur du serveur web (www-data, apache ou nginx).
Une fois cet objectif atteint, l'attaquant peut :
- Téléversez des portes dérobées PHP ou des webshells
- Ajoutez ou modifiez les modules Magento pour assurer la persistance.
- Lire et exfiltrer les données clients (commandes, adresses, emails)
- Accédez aux jetons de paiement stockés ou aux identifiants de la passerelle de paiement
- Créer de nouveaux comptes d'administrateur ou élever les privilèges
- Modifier les modèles pour injecter du JavaScript malveillant dans les pages de la boutique en ligne
- Rediriger les clients vers des portails de paiement frauduleux ou d'hameçonnage
- Modifier les prix, les stocks et la logique de paiement
- Déployer des logiciels malveillants, des mineurs de cryptomonnaie ou des scripts de spam
- Pivotez latéralement vers d'autres systèmes internes accessibles depuis l'hôte.
Comme l'exploit s'exécute au sein du contexte applicatif de Magento, il offre un accès étendu et sécurisé, bien au-delà d'une simple compromission de l'interface utilisateur. Cette vulnérabilité est donc extrêmement dangereuse et peut entraîner une prise de contrôle totale du système si elle n'est pas corrigée.
SessionReaper : Mentions sur le Dark Web et Telegram
Depuis la publication par Adobe de son avis de sécurité concernant la vulnérabilité CVE-2025-54236 le 9 septembre 2025, nous avons immédiatement commencé à suivre les références à cette vulnérabilité sur Flare, où les mentions quotidiennes se sont accumulées de manière constante. Au départ, il s'agissait de références à des recherches légitimes en matière de sécurité et à la couverture médiatique, mais aussi, en parallèle, à des discussions de plus en plus inquiétantes et opérationnelles.
Le 24 octobre 2025, la CISA a officiellement annoncé que la vulnérabilité était exploitée en conditions réelles, et nous avons alors constaté un passage d'une simple diffusion passive de l'information à un intérêt actif pour l'exploitation, notamment des références à des échanges d'exploits et des demandes d'acquisition de preuves de concept.
Notamment, sur Telegram, dans le groupe « ☠️☠️Suboxone 👹👹hackers 👺👺 », nous avons constaté la publication d'un projet open source. GitHub repo et plus tard, le 31 octobre, un court tutoriel expliquant comment identifier les instances Magento vulnérables sur le terrain.
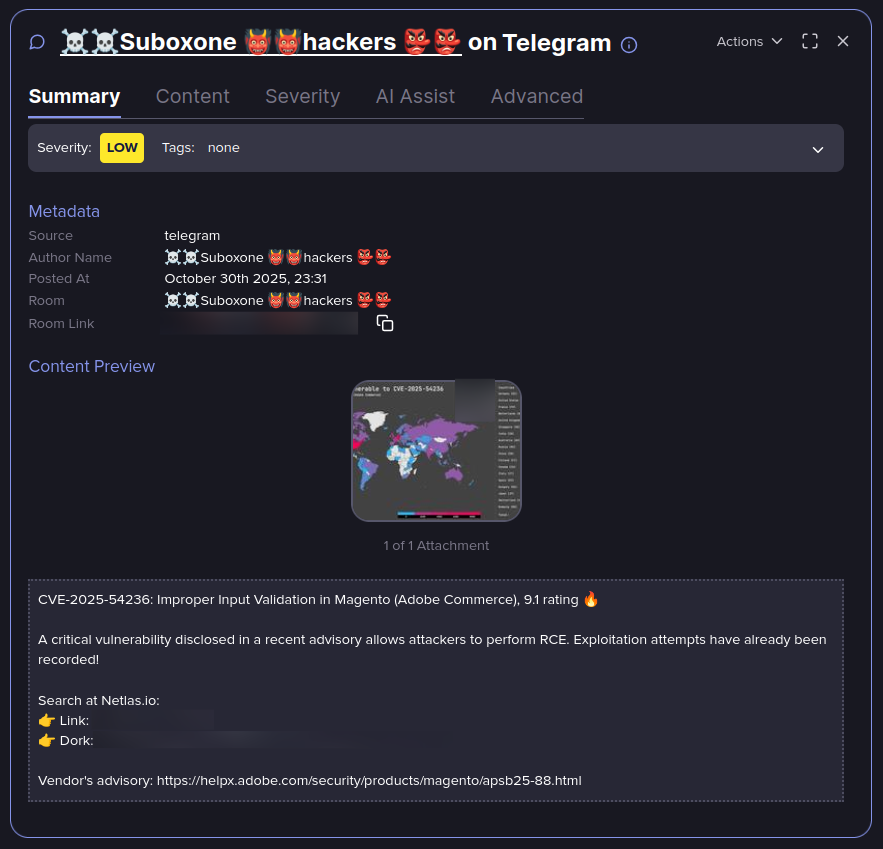
Tutoriel succinct sur l'exploitation de la vulnérabilité CVE-2025-54236 (Source : Flare)
Le 3 novembre, des discussions sur carder.market ont révélé comment les cybercriminels commercialisent activement cette CVE sur Magento, WooCommerce et Shopify pour passer du vol d'identifiants à des campagnes d'extraction financière complètes utilisant l'exécution de code à distance (RCE) via la compromission du backend, l'exfiltration de jetons de paiement et l'usurpation d'identité par proxy résidentiel.
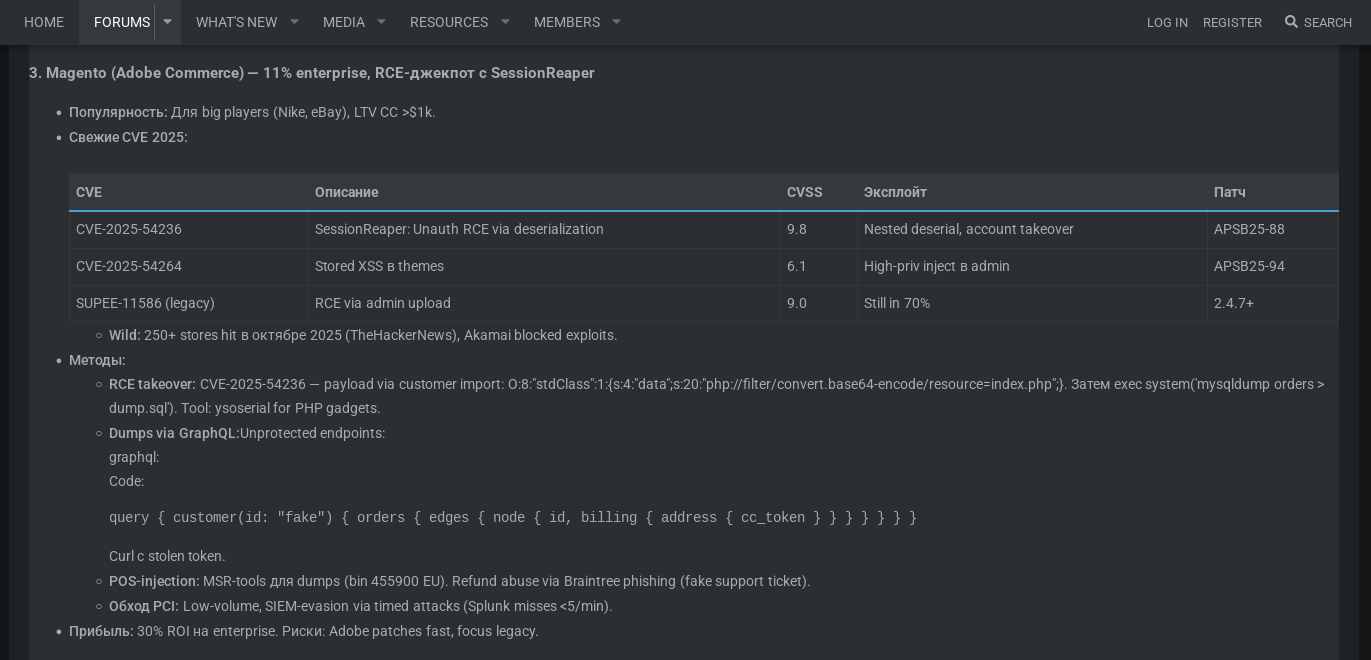
Des acteurs malveillants discutent de la vulnérabilité CVE-2025-54236 sur Carder Market (Source : Flare)
Finalement, le 5 novembre, sur Exploit, nous avons commencé à voir des publicités explicites proposant d'acheter ou de vendre des exploits fonctionnels pour cette vulnérabilité – confirmant ainsi sa progression d'un bug nouvellement annoncé à un atout clandestin pleinement exploité.
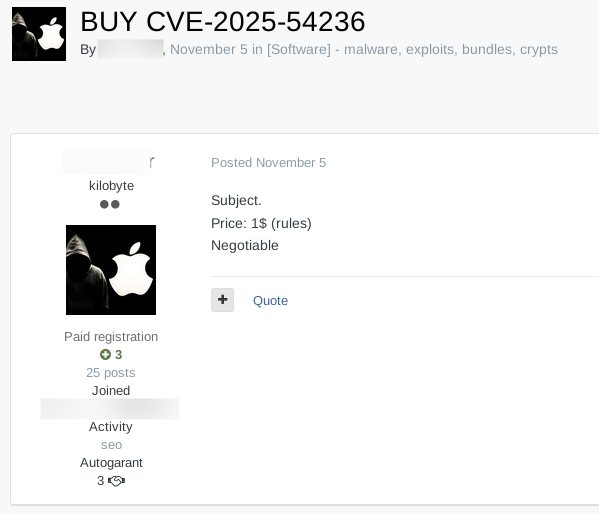
Un acteur malveillant vend un exploit fonctionnel pour la CVE-2025-54236 pour « 1 $ négociable » (Source : Flare)
Le suivi de ces discussions et de leur escalade au fil du temps fournit un indicateur fiable de la gravité avec laquelle les attaquants ont commencé à traiter cette vulnérabilité et de la rapidité avec laquelle elle a acquis une importance opérationnelle dans l'écosystème clandestin.
Surveillance des mentions de vulnérabilité dans les éruptions
Dans Flare, vous pouvez facilement rechercher des vulnérabilités en :
- en saisissant vous-même le CVE dans la barre de recherche ou tout autre surnom associé à la vulnérabilité.
- utiliser le filtre de recherche
Cartographie de la campagne SessionReaper selon le cadre MITRE ATT&CK
Notre enquête a révélé que les attaquants utilisaient des techniques courantes pour exploiter cette vulnérabilité. Nous associayons ici chaque composante de l'attaque aux techniques correspondantes. Cadre MITRE ATT & CK:
| Accès initial | De bout en bout | Persistence | Collection | Accès aux informations d'identification | Impact |
| Exploiter une application publique (T1190) | Interpréteur de commandes et de scripts : Shell Unix (T1059.004) | Composant logiciel serveur : Interface Web (T1505.003) | Données du système local (T1005) | Identifiants non sécurisés : Identifiants dans les fichiers (T1552.001) | Vol financier (T1657) |
Du point de vue de MITRE, l'activité de l'attaquant correspond à l'exploitation d'une application publique (T1190) pour obtenir un accès initial, l'exécution de commandes arbitraires dans Magento via l'interpréteur de commandes/scripts (T1059.004) et l'établissement d'une persistance à l'aide de Web Shells (T1505.003).
Une fois à l'intérieur, ils extraient des données transactionnelles et de profil client sensibles à l'aide de données provenant du système local (T1005) et du vol d'identifiants d'application (T1552.001), monétisant finalement cet accès par le biais du vol financier (T1657).
Recommandations d'atténuation pour les équipes de sécurité
Pour réduire les risques liés à la vulnérabilité CVE-2025-54236 et prévenir les dommages consécutifs à son exploitation, nous recommandons :
- Appliquez immédiatement le correctif officiel Adobe/Magento. Si ce n'est pas déjà fait, assurez-vous que tous les modules personnalisés sont compatibles avec les nouvelles modifications de validation.
- Si votre architecture le permet, désactivez le stockage de session basé sur des fichiers.Utilisez Redis ou des sessions basées sur une base de données pour éliminer la surface d'attaque créée par les objets de session sérialisés basés sur des fichiers.
- Analysez votre serveur à la recherche d'artefacts de session malveillants et de shells PHP., notamment dans /var/session/, /pub/media/, /pub/static/ et les répertoires de plugins personnalisés.
- Examiner les comptes d'utilisateurs administrateurs pour les ajouts imprévus ou les changements de rôle intervenus après la date de consultation.
- Surveillez le trafic sortant et les appels API. pour les indicateurs d'exfiltration de jetons de paiement ou d'exportations de données volumineuses anormales.
- Augmentez le niveau de journalisation et activez les alertes en cas d'erreurs de désérialisation, d'échecs de conversion de session et de types d'entrée inattendus de l'API REST., car cela peut indiquer une tentative de sondage.
- Renforcer les comportements de téléchargement de fichiers, désactivez l'exécution dans les répertoires de téléchargement et assurez-vous que les fichiers .php ne peuvent pas être interprétés en dehors des chemins approuvés.
Surveiller les menaces émergentes avec des fusées éclairantes
Le La gestion des expositions aux cybermenaces de Flare Notre solution permet aux organisations de détecter, de hiérarchiser et d'atténuer de manière proactive les vulnérabilités fréquemment exploitées par les acteurs malveillants. Notre plateforme analyse automatiquement le web classique et le dark web, ainsi que les principales communautés d'acteurs malveillants, 24 h/24 et 7 j/7 afin de détecter les événements inconnus, de hiérarchiser les risques et de fournir des renseignements exploitables immédiatement pour renforcer la sécurité.
Flare s'intègre à votre programme de sécurité en 30 minutes et remplace souvent plusieurs outils SaaS et open source. Découvrez les menaces externes auxquelles votre organisation est exposée en vous inscrivant à notre programme. essai gratuit.