Cet article a été mis à jour le 4 août 2025..
Les systèmes de mots de passe à usage unique (OTP), souvent utilisés dans l'authentification à deux facteurs (2FA), sont considérés comme une mesure de sécurité forte, mais ils ne sont pas infaillibles.
Les cybercriminels utilisent Bots OTP Pour contourner ces protections, nous avons rédigé ce guide sur les bots OTP, leur impact et les méthodes pour s'en prémunir.
Comprendre les bots OTP : leur fonction et leur fonctionnement
Que sont les OTP ?
Les mots de passe à usage unique génèrent un code unique et temporaire. En plus de son mot de passe habituel, l'utilisateur devra saisir ce code pour accéder à son compte.
Le code est transmis par différents moyens, tels que les SMS, les courriels ou les applications d'authentification. L'objectif du code OTP est d'ajouter une couche de sécurité supplémentaire. Même si un pirate informatique obtient le mot de passe d'un utilisateur, il lui faudra toujours le code OTP pour accéder à son compte.
Les mots de passe à usage unique (OTP) sont considérés comme l'une des méthodes les plus sûres pour protéger les identités numériques. Cependant, les personnes malveillantes s'adaptent aux nouvelles technologies et ont créé des bots OTP pour contourner cette couche de sécurité supplémentaire.
Qu'est-ce qu'un robot OTP ?
Les bots OTP peuvent voler les codes temporaires pour accéder à un compte. Ces bots varient selon leur conception et les vulnérabilités qu'ils exploitent.
Par exemple, certains bots de récupération de mots de passe à usage unique (OTP) exploitent les vulnérabilités des logiciels utilisés pour générer ou transmettre ces mots de passe. D'autres se concentrent sur le comportement des utilisateurs et utilisent des techniques d'ingénierie sociale pour les inciter à divulguer leurs OTP.
Les robots programmés sont sophistiqués et adaptables, et ils exploitent diverses tactiques. Voici quelques tactiques courantes :
- Ingénierie sociale: Les bots peuvent se faire passer pour une source fiable (comme votre patron ou votre banque) afin de demander des codes OTP.
- Appels automatisés : Les appels automatisés peuvent également utiliser l'ingénierie sociale pour convaincre une victime de partager ses codes OTP.
- Fatigue des MFA : Les bots peuvent envoyer des notifications push répétées jusqu'à ce que la victime confirme la demande.
- Attaques par force brute et hameçonnage : Les attaques par force brute peuvent trouver des mots de passe faibles, mais les mots de passe à usage unique (OTP) peuvent toujours bloquer l'accès. Des bots spécialisés dans les OTP peuvent lancer une campagne d'hameçonnage pour inciter l'utilisateur à partager son OTP.
Comment fonctionnent les bots OTP ?
Comprendre ce que font les bots OTP et comment ils fonctionnent est la première étape pour appréhender l'ampleur de la menace qu'ils représentent.
Voici comment les acteurs malveillants utilisent les bots OTP :
- Les acteurs malveillants achètent des identifiants de connexion volés sur le dark web ou utilisent des méthodes de piratage pour découvrir les mots de passe.
- Si l'authentification à deux facteurs est activée pour un compte, des personnes malveillantes peuvent acheter des bots de génération de mots de passe à usage unique (OTP) afin de voler le code temporaire. Selon le compte ciblé, il peut s'agir d'un SMS demandant un code, d'un appel automatisé ou de notifications push répétées sur le téléphone de l'utilisateur.
- L'acteur malveillant contacte l'utilisateur et utilise le bot OTP pour le tromper et l'amener à partager son code 2FA.
- Un utilisateur ignorant tout des bots OTP peut être victime de cette escroquerie et donner accès à son compte à des pirates informatiques.
L'impact des bots OTP sur le paysage de la cybersécurité
Pourquoi les bots OTP gagnent-ils en popularité ?
En 2022, Flare a effectué une recherche sur Telegram avec les termes « bot OTP » et « bot 2FA ». 1 700 résultats ont été trouvés. En 2025, ce nombre a été multiplié par près de 3 000. La demande de bots OTP a donc explosé.
La popularité croissante des bots OTP s'explique par leur large disponibilité au sein des communautés cybercriminelles. De nombreux acteurs malveillants proposent ces bots comme service et les vendent à d'autres cybercriminels via des plateformes telles que [nom de la plateforme manquante]. groupes Telegram illicites – comme le montre la capture d'écran ci-dessous.
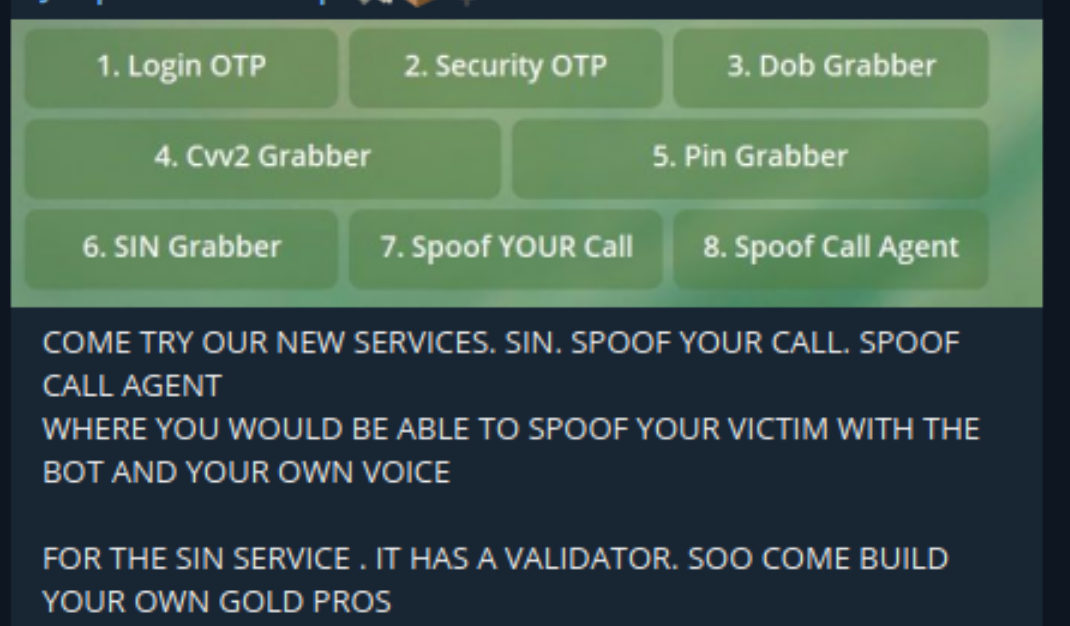
Une autre raison de la forte demande pour les bots OTP est leur accessibilité à tous les niveaux techniques. Les personnes mal intentionnées n'ont pas besoin de compétences techniques pour déployer des bots OTP.
Stratégies de détection et d'atténuation des bots OTP
Utiliser la détection des mots de passe compromis
Les bots OTP ne fonctionnent que si l'attaquant possède le mot de passe correct. Les organisations doivent mettre en place une politique de mots de passe robustes. Il est également utile de disposer d'un système de détection des mots de passe compromis.
Des outils permettent de surveiller le dark web et les communautés de cybercriminels et de détecter les menaces pertinentes mentionnant votre organisation. Ils peuvent donner l'alerte rapidement afin de déceler si le compte d'un employé est menacé.
Déployer la détection avancée des menaces
Les logiciels antivirus classiques peuvent ne pas détecter les bots OTP. Les organisations devraient investir dans des systèmes de détection des menaces basés sur l'intelligence artificielle (IA) et l'apprentissage automatique (AA).
Ces systèmes analysent les tendances et détectent les anomalies. Ils peuvent également alerter en temps réel sur les menaces potentielles. La détection avancée des menaces garantit une réponse plus rapide et plus efficace à toute faille de sécurité.
Effectuer des audits de sécurité réguliers
Des audits de sécurité réguliers peuvent aider à identifier les vulnérabilités que les bots OTP pourraient exploiter. Ces audits doivent englober tous les aspects de votre infrastructure de cybersécurité, notamment :
- Logiciels
- Hardware
- Protocoles réseau
- Comportement de l'utilisateur
Corrigez rapidement les faiblesses afin de prévenir d'éventuelles attaques.
Canaux de transmission OTP sécurisés
Certains robots interceptent les mots de passe à usage unique lors de leur transmission. Il est essentiel pour les organisations de sécuriser ces canaux. Le chiffrement des canaux de communication ou l'adoption de méthodes de transmission de mots de passe à usage unique plus sécurisées, telles que les jetons matériels ou les applications d'authentification dédiées, peuvent s'avérer utiles.
Former les employés aux menaces
Une part importante des attaques par bots OTP réussit en raison d'erreurs humaines. Ces bots fonctionnent grâce à des techniques d'ingénierie sociale et à une méconnaissance des menaces potentielles.
Les organisations doivent dispenser une formation complète en sécurité à tous leurs employés. Des sessions de formation régulières peuvent faire des employés la première ligne de défense contre les cyberattaques.
Voici quelques sujets que les employés devraient connaître :
- Menaces posées par les bots OTP
- Tentatives d'hameçonnage
- Les dangers liés au téléchargement d'applications non vérifiées
- Importance de la mise à jour et du correctif réguliers de leurs logiciels
Surveillance du Dark Web avec Flare
Le La gestion des expositions aux cybermenaces de Flare Notre solution permet aux organisations de détecter, de hiérarchiser et d'atténuer de manière proactive les vulnérabilités fréquemment exploitées par les acteurs malveillants. Notre plateforme analyse automatiquement le web classique et le dark web, ainsi que les communautés des principaux acteurs malveillants, 24 h/24 et 7 j/7 afin de détecter les événements inconnus, de hiérarchiser les risques et de fournir des renseignements exploitables immédiatement pour améliorer la sécurité.
Flare s'intègre à votre programme de sécurité en 30 minutes et remplace souvent plusieurs outils SaaS et open source. Découvrez les menaces externes auxquelles votre organisation est exposée en vous inscrivant à notre programme. essai gratuit.