Les actions des acteurs malveillants peuvent avoir des conséquences considérables, allant d'un message de « trolling » incitant journalistes et chercheurs à un courriel d'hameçonnage et à quelques lignes de code affectant des milliers de machines de développeurs.
Dans ce récapitulatif hebdomadaire de Leaky Weekly, nous abordons trois affaires de cybercriminalité :
- Attaque de la chaîne d'approvisionnement NPM
- Fausse prime Europol pour l'administrateur de Qilin
- Opération sécurisée
Suivez l'émission de Nick Ascoli, animateur et chercheur en sécurité, qui aborde ces sujets ci-dessous. Spotify, à Podcasts Apple, sur YouTube (ci-dessous), et/ou continuez à lire cet article pour en découvrir les points saillants.
Une attaque contre la chaîne d'approvisionnement de NPM touche des milliers de développeurs
Le 8 septembre, un courriel d'hameçonnage envoyé à un responsable de paquet de confiance (« qix. ») a déclenché l'une des compromissions de chaîne d'approvisionnement les plus importantes de l'histoire de NPM.
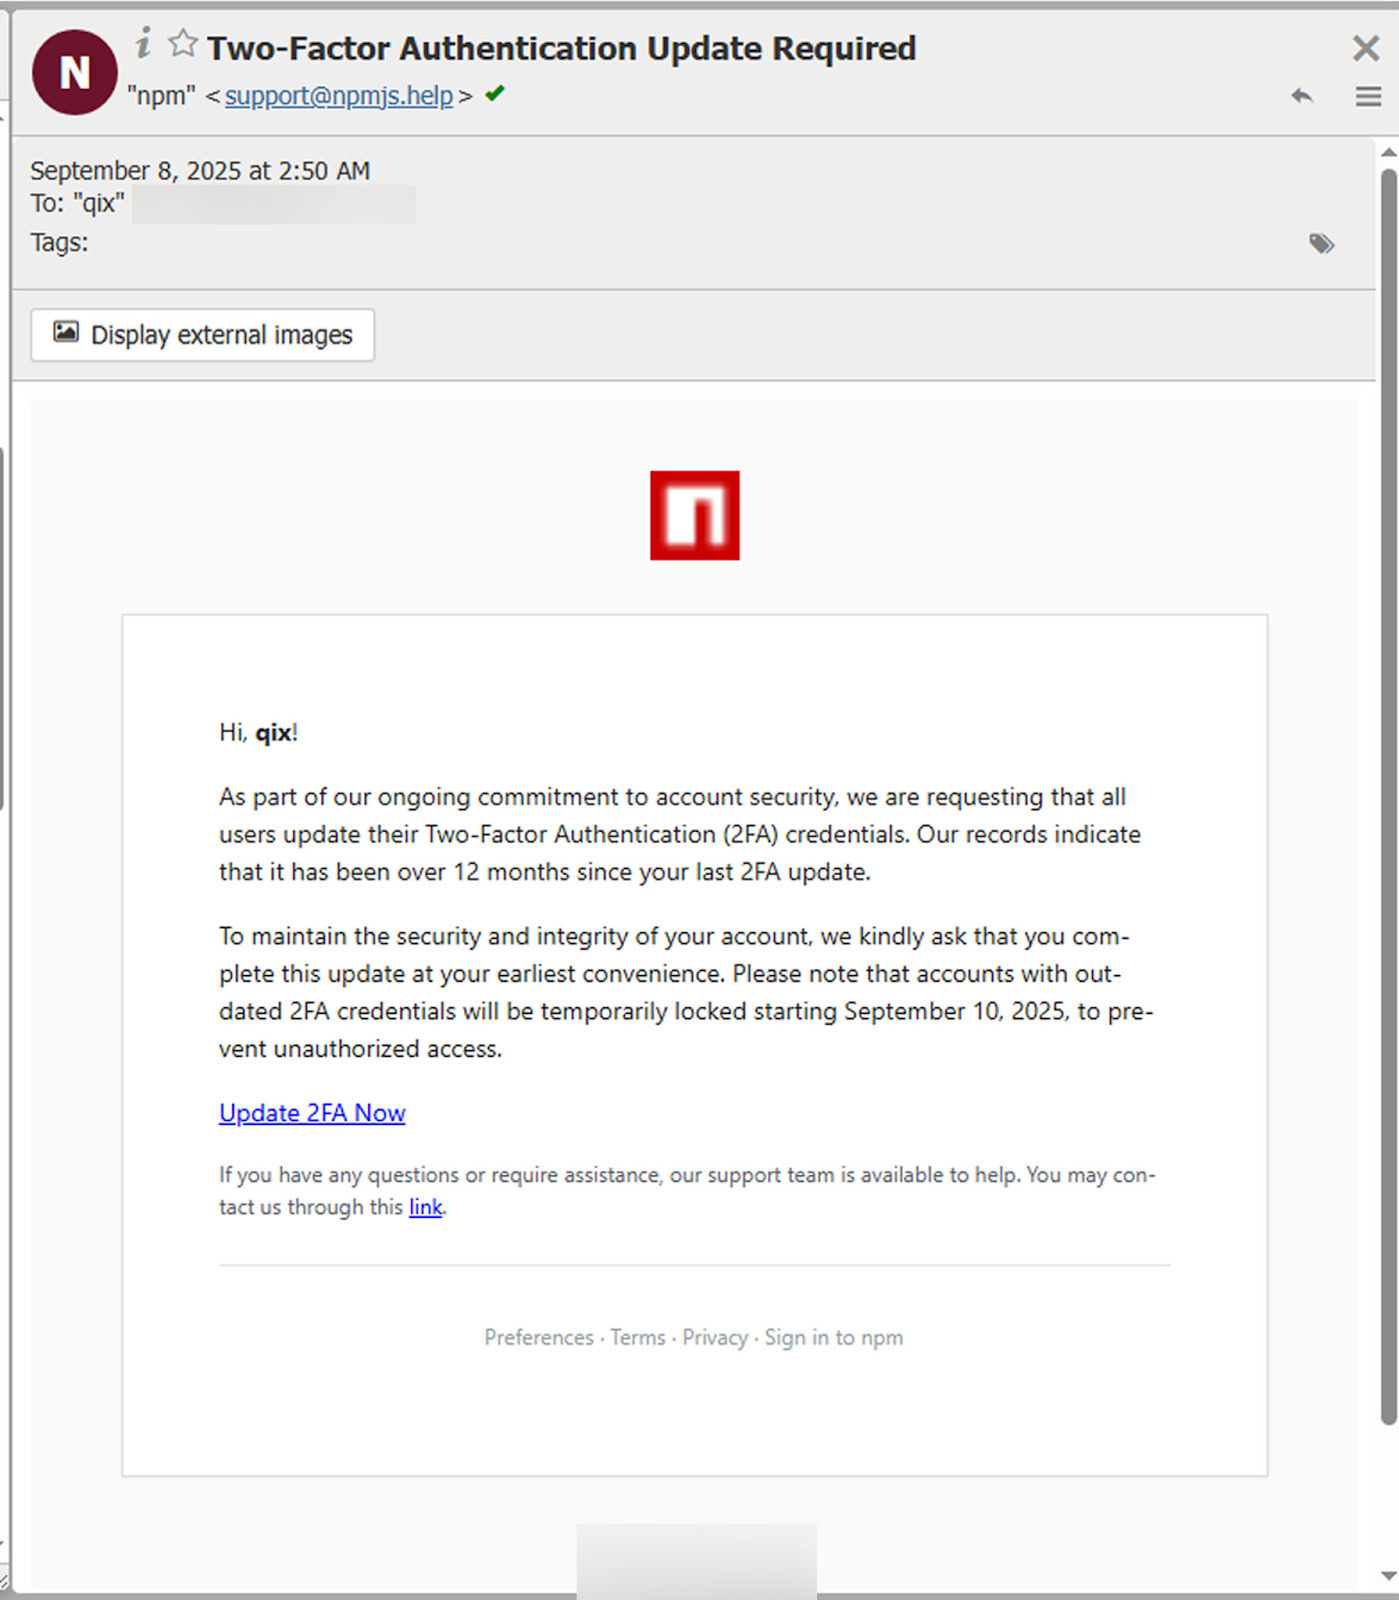
Courriel d'hameçonnage se faisant passer pour une mise à jour d'authentification à deux facteurs
Déroulement de l'attaque
L'attaquant a dupé Qix en usurpant l'identité du support NPM afin d'obtenir ses identifiants. Une fois à l'intérieur du système, il a publié des mises à jour malveillantes pour 18 packages NPM populaires, dont plusieurs dépendances largement utilisées.
Le logiciel malveillant injecté était Clipper, conçu pour détourner les transactions de cryptomonnaies. Il interceptait les adresses de portefeuilles Bitcoin, Ethereum et autres, enregistrées dans les navigateurs web, et les remplaçait par des adresses contrôlées par l'attaquant et très similaires aux originales.
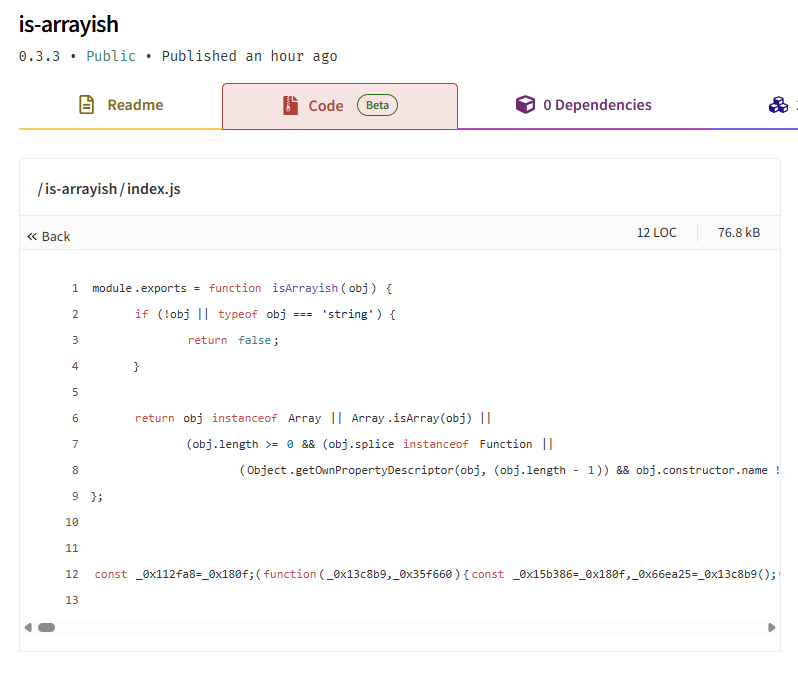
Ce que l'acteur malveillant a intégré dans les paquets
Impact de l'attaque
Ensemble, les logiciels concernés totalisent 2.5 milliards de téléchargements hebdomadaires. Le logiciel Chalk, à lui seul, enregistre plus de 320 millions de téléchargements par semaine. Heureusement, le code malveillant a été détecté seulement deux heures après sa publication.
Malgré l'ampleur de l'attaque, le pirate n'a dérobé qu'environ 500 dollars de cryptomonnaies avant d'être démantelé. Les chercheurs estiment néanmoins que des milliers de machines de développeurs pourraient avoir été touchées.
Tendance à cibler les gestionnaires de paquets ?
Quelques jours plus tard, une seconde attaque a ciblé 40 autres paquets NPM, visant cette fois à dérober des clés et secrets d'API plutôt que des données cryptographiques. Cela laisse penser que les cybercriminels expérimentent de plus en plus le ciblage des responsables de paquets comme vecteur d'infection.
Fausse prime Europol
Le 16 août, une chaîne Telegram se faisant passer pour Europol a offert une récompense de 50 000 $ pour toute information concernant deux administrateurs du Rançongiciels Qilin, « Haise » et « XORacle ». Qilin, anciennement connu sous le nom d’Agenda, est un Rançongiciels-as-a-Service actif depuis août 2022, connu pour ses attaques mondiales perturbant les entreprises et leurs infrastructures.
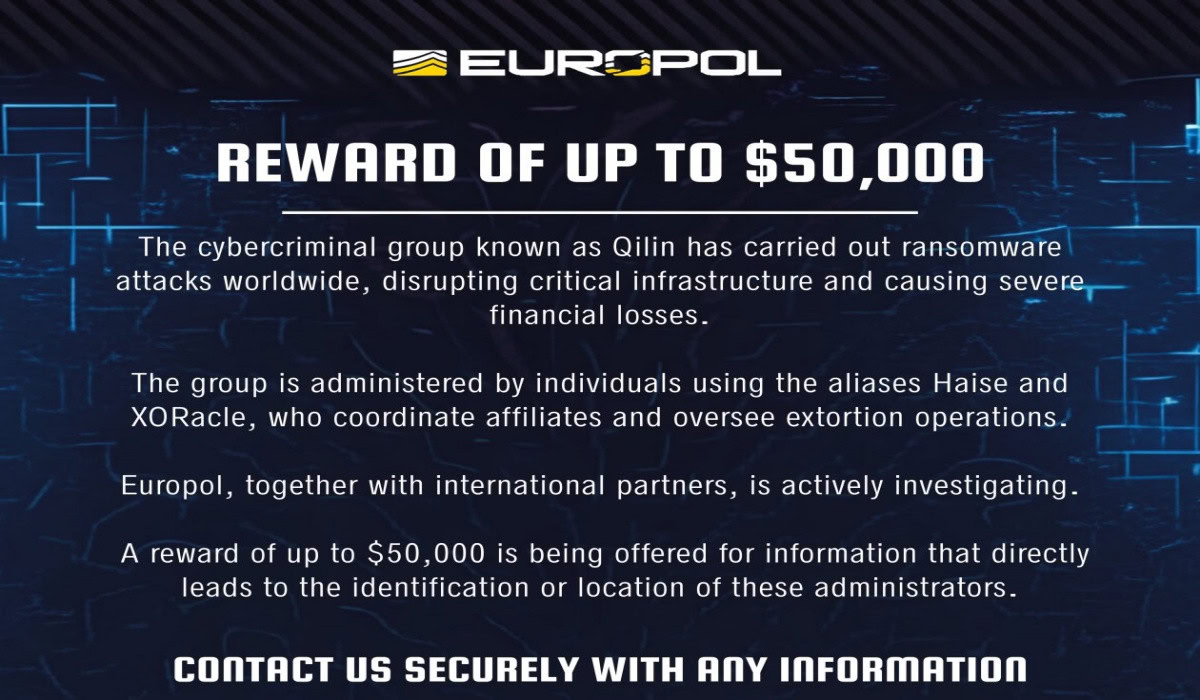
Message original falsifié publié sur Telegram
La fausse annonce des forces de l'ordre s'est rapidement répandue parmi les chercheurs et les journalistes, car elle paraissait convaincante et imitait le style des communiqués de presse officiels.
Toutefois, sollicitée pour un commentaire, Europol a déclaré : « Cette annonce ne provient pas de nous » et « nous avons également été surpris de voir cette histoire prendre de l’ampleur ». Peu après, l’opérateur de la fausse chaîne a admis qu’il s’agissait d’une campagne de dénigrement visant à discréditer les journalistes et les chercheurs en sécurité qui avaient relayé l’information sans vérification. Le message était signé « Rey », un acteur malveillant déjà impliqué dans d’importantes cyberattaques.
Opération Secure : L'un des plus importants coups de filet d'INTERPOL
INTERPOL a récemment conclu l'opération Secure, une initiative mondiale de grande envergure contre les infrastructures de la cybercriminalité.
Portée de l'intervention
Coordonnée dans 26 pays, l'opération a permis d'obtenir les résultats suivants :
- 20 000 adresses IP malveillantes neutralisées
- 69 familles de logiciels malveillants perturbées
- 41 serveurs mis hors service
- 32 suspects arrêtés
INTERPOL a démantelé l'infrastructure de commande et de contrôle des logiciels malveillants Vidar, Lumma Stealer et Rhadamanthys, spécialisés dans le vol d'informations. Les opérations de Rançongiciels en cours ont été interrompues pendant la nuit, privant temporairement les attaquants d'accès à leurs victimes. Bien que les acteurs malveillants puissent relancer ces campagnes, ces interruptions restent précieuses.
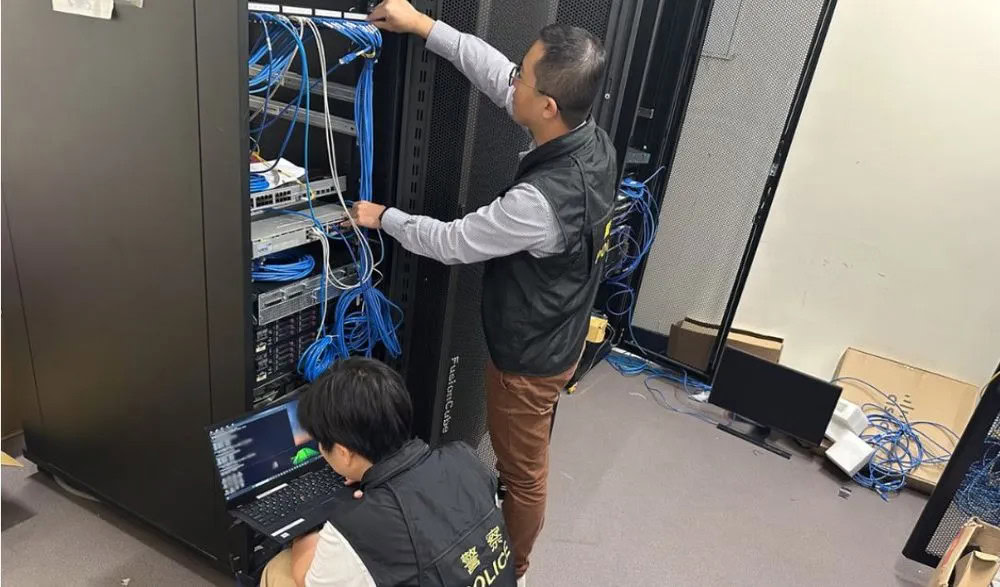
Les forces de l'ordre démantèlent des infrastructures malveillantes
Les forces de l'ordre ont interpellé 18 suspects au Vietnam et 12 au Sri Lanka. Le chef présumé du réseau a été arrêté en possession d'argent liquide, de cartes SIM et de documents de sociétés écrans, laissant supposer une escroquerie visant à ouvrir et vendre des comptes d'entreprises.
Plus de 216 000 victimes et victimes potentielles ont été alertées suite au démantèlement du réseau.
Restez toujours prudent…
Les manœuvres des acteurs malveillants, qu'il s'agisse d'un courriel d'hameçonnage ou d'un message Telegram de désinformation, peuvent prendre de l'ampleur et provoquer une crise majeure de la chaîne d'approvisionnement ou perturber l'actualité.
Pour les équipes de sécurité, rester vigilantes, valider leurs sources et collaborer avec d'autres organisations contribueront grandement à protéger leur organisation contre les acteurs malveillants.
Leaky Weekly et Flare Academy
Proposé par Flare, solution de gestion de l'exposition aux menaces et ensemble de données de pointe sur la cybercriminalité, s'intégrant à votre programme de sécurité en 30 minutes. Découvrez ce qui se trouve sur le dark web (et plus encore) concernant votre organisation avec un essai gratuit.
Finalisez la commande Académie Flare :
- Notre série de formations gratuites, animée par des experts, aborde des sujets essentiels tels que le renseignement sur les menaces, la sécurité opérationnelle et les techniques d'enquête avancées (obtenez des crédits CPE pour vos certifications en cybersécurité).
- Notre communauté Discord est un espace d'apprentissage auprès de professionnels de la cybersécurité (dont Nick !) et d'étudiants, où vous pouvez consulter les ressources de formation précédentes et vous tenir informé des formations à venir.