Les journaux de voleurs sont au cœur de l'économie cybercriminelle actuelle. Ils sont devenus un élément clé pour les Rançongicielss, les prises de contrôle de comptes et les violations de données d'entreprises, et les forces de l'ordre en ont pris conscience.
Dans le premier épisode de notre mini-série de podcasts hebdomadaires sur l'actualité de la cybercriminalité, « Utiliser un journal de vol de données, c'est aller en prison », nous abordons l'importance des journaux de vol de données dans la cybercriminalité actuelle. Nick Ascoli, animateur et chercheur en sécurité, revient sur deux affaires récentes où l'utilisation de ces journaux (ou des tactiques similaires) a conduit à l'arrestation très médiatisée du groupe de cybercriminels IntelBroker et d'autres groupes ayant attaqué des entreprises de vente au détail au Royaume-Uni (attaques attribuées à Scattered Spider).
Écoutez « Utiliser un registre de voleur, aller en prison (première partie) » sur Spotify, Sur Podcasts Apple, sur YouTube (ci-dessous), et/ou poursuivez votre lecture pour découvrir les points saillants. Consultez le deuxième partie ici.
Que sont les bûches de voleur ?
A journal de voleur est le résultat emballé d'un logiciel malveillant voleur d'informations Infection. Lorsqu'une victime installe sans le savoir un logiciel malveillant, souvent dissimulé dans des téléchargements de logiciels piratés ou des publicités piégées, le logiciel malveillant collecte discrètement des données sur l'appareil.
Ces journaux comprennent généralement :
- Identifiants et mots de passe enregistrés dans le navigateur
- Cookies de session actifs qui contournent l'authentification multifactorielle
- Informations financières telles que les identifiants bancaires
- Empreintes digitales du navigateur Web et données de remplissage automatique
- Fichiers et captures d'écran du bureau, montrant souvent des outils de sécurité compromis
En bref, chaque journal est comme une clé squelette numérique, souvent compressée et envoyée à un serveur de commande et de contrôle (C2) pour que les opérateurs la vendent ou l'exploitent.
Pourquoi les grumes de voleur sont importantes en 2025
Le Rapport d'enquête sur les violations de données Verizon 2025 (DBIR), auquel Flare a contribuéUne étude a révélé que 88 % des attaques contre les applications web commencent par le vol d'identifiants. Les journaux des voleurs constituent une source privilégiée de ces identifiants.
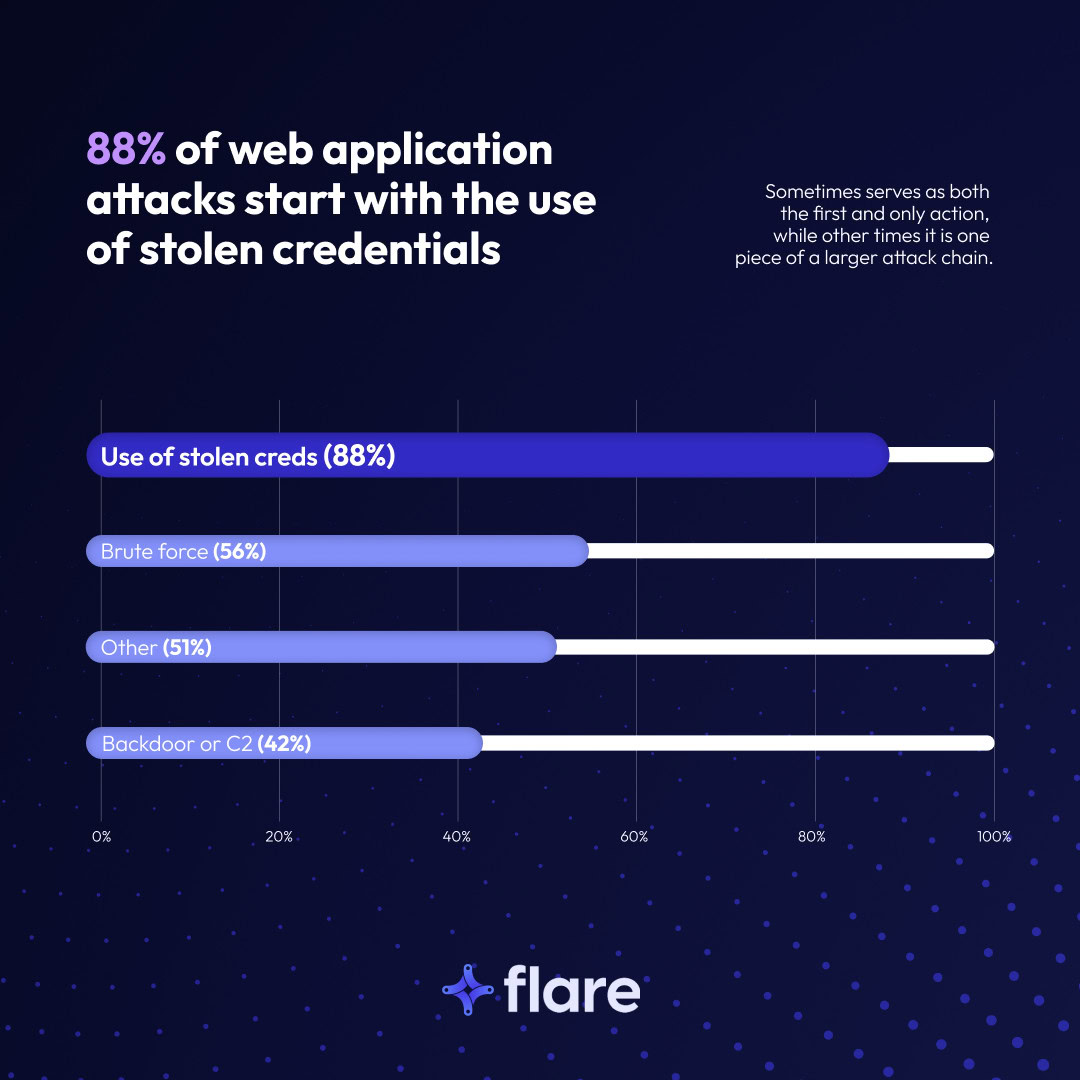
D'après le DBIR, 88 % des attaques contre les applications web commencent par des identifiants volés.
Notre propre analyse chez Flare a montré que 46 % des journaux de vol de données collectés à partir d'appareils personnels contenaient des identifiants d'entreprise, ce qui signifie que les habitudes de navigation personnelles peuvent exposer directement les réseaux d'entreprise.
Le lien avec les rançongiciels se précise. Le rapport DBIR souligne que le délai médian entre la divulgation par une victime d'un rançongiciel et l'apparition des identifiants volés associés n'est que de deux jours. Cela laisse fortement penser que les journaux des voleurs contribuent aux opérations de rançongiciels.
Pourquoi les acteurs malveillants utilisent-ils les journaux de vol de données ?
Les acteurs malveillants privilégient l'utilisation des journaux de vol de données pour trois raisons principales :
- Barrière inférieure à l'entrée : Les logiciels malveillants de type vol d'informations peuvent être achetés pour environ 100 dollars américains par mois sur les marchés du dark web. Même des acteurs malveillants sans compétences techniques peuvent les exploiter grâce à une infrastructure C2 préconfigurée.
- Priorisation automatisée des identifiants : Les panneaux de contrôle des voleurs d'informations peuvent automatiquement signaler les identifiants « à forte valeur ajoutée », tels que les comptes SaaS d'entreprise (Okta, JumpCloud, Auth0), les comptes bancaires et les cookies de session. Cette automatisation facilite l'accès aux données pour les acteurs malveillants.
- Gain financier: Les journaux de voleurs contenant des identifiants de grande valeur peuvent être vendus à d'autres acteurs malveillants. Des communautés d'acteurs malveillants importantes, forums Web sombre et chaînes Telegram illicites faciliter la vente de grumes volées.
Cette combinaison fait des journaux de vol de données l'un des outils les plus accessibles, les plus rentables et les plus destructeurs de l'écosystème de la cybercriminalité.
IntelBroker, administrateur de BreachForums, arrêté
L'un des événements marquants de cet été en matière de cybercriminalité a été le démantèlement d'IntelBroker, administrateur de BreachForums. Connu pour ses campagnes d'extorsion très médiatisées contre des géants de la technologie, des télécommunications et de la distribution, l'identité d'IntelBroker est longtemps restée un mystère.
Les spéculations ont circulé pendant des années… était-ce IntelBroker ? parrainé par l'État iranienUn loup solitaire serbe ? La vérité a éclaté le 25 juin 2025. procureurs américains a rendu public un acte d'accusation révélant qu'IntelBroker était Kai West, un ressortissant britannique de 25 ans.
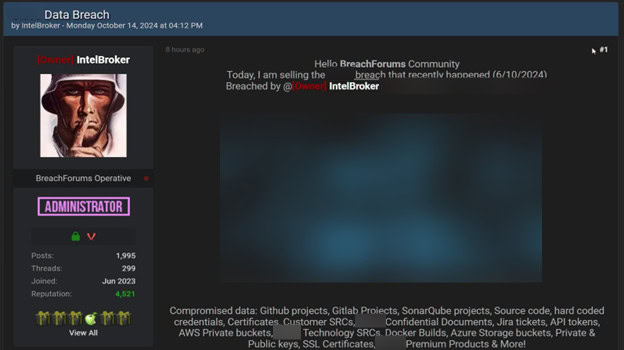
L'annonce d'IntelBroker sur BreachForums pour la vente d'informations divulguées
Principaux éléments de l'affaire :
- Contexte : Ancien stagiaire chercheur en sécurité à la National Crime Agency britannique, il aurait été recruté après une arrestation à l’adolescence pour canular téléphonique et menaces à la bombe.
- Ce qui a permis aux forces de l'ordre de découvrir son identité : il a accepté des bitcoins (au lieu de monero) pour un achat contrôlé, puis les a transférés vers un compte Coinbase lié à sa véritable identité.
- Arrêter: Arrêté en France à la suite d'une opération internationale de police ciblant les administrateurs de BreachForums
- Accusations : Complot en vue de commettre des intrusions informatiques (5 ans), complot en vue de commettre une fraude par voie électronique (20 ans), accès à un ordinateur protégé (5 ans) et fraude par voie électronique (20 ans).
L'arrestation d'IntelBroker met en lumière la longévité des profils des acteurs malveillants et la nécessité de coordonner les efforts des forces de l'ordre contre la cybercriminalité.
Attaques de rançongiciels contre des géants du commerce de détail britanniques
Le secteur du commerce de détail britannique a été durement touché. Rançongiciels des attaques, et certains des suspects ont été arrêté récemment. Le 10 juillet 2025, le Agence nationale de la criminalité ont annoncé l'arrestation de quatre personnes : une femme de 20 ans dans le Staffordshire et trois hommes âgés de 17 à 19 ans à Londres, dans les West Midlands et en Lettonie.
Le groupe est accusé d'avoir utilisé Chiffreur DragonForce dans une série d'attaques de Rançongiciels visant de grands détaillants, notamment :
- Marks & Spencer (M&S)
- Coopérative
- Harrods
Les auteurs de la menace ont écrit au PDG de M&S en joignant une photo de dragon.

Une image de dragon était jointe au courriel destiné au PDG.
L'attaque d'avril contre M&S a été particulièrement dommageable, forçant l'entreprise à suspendre les achats en ligne pendant près de sept semaines et entraînant une perte de profit estimée à 300 millions de livres sterling (400 millions de dollars américains).
Les enquêteurs ont établi un lien entre ce groupe et Scattered Spider, un réseau informel de cybercriminels souvent organisé via Discord. Contrairement aux APT étatiques, Scattered Spider fonctionne davantage comme une sous-culture chaotique : jeune, opportuniste et extrêmement destructrice.
Les suspects sont désormais inculpés en vertu de la loi sur la cybercriminalité, ainsi que pour chantage, blanchiment d'argent et participation au crime organisé.
Les journaux de voleurs contribuent à abaisser les barrières à l'entrée pour la cybercriminalité
Les journaux de vol de données sont au cœur du paysage cybercriminel moderne, car ils peuvent être à l'origine de prises de contrôle de comptes, de campagnes de rançongiciels et de violations de données d'entreprises. De ce fait, de plus en plus d'acteurs malveillants cherchent à les exploiter.
Les équipes de sécurité peuvent garder une longueur d'avance sur les acteurs malveillants en surveillant les journaux de vol de données afin d'atténuer les risques avant que des acteurs malveillants n'en abusent.
Leaky Weekly et Flare Academy
Pour une analyse plus approfondie de ces tendances, consultez d'autres épisodes sur YouTube, Spotify, Podcasts Apple.
Rejoignez-nous à Flare AcademyNos formations (gratuites !) peuvent donner un nouvel élan à votre carrière en cybersécurité. Animées par des experts, elles abordent des sujets essentiels tels que le renseignement sur les menaces, la sécurité opérationnelle et les techniques d'investigation avancées. Vous pouvez également obtenir des crédits de formation continue (CPE) pour vos certifications en cybersécurité.
Rejoignez le serveur Discord de la communauté Flare Academy Pour rester au courant des formations à venir, consultez les ressources des formations précédentes, discutez avec des professionnels de la cybersécurité (dont Nick et Tammy !), et bien plus encore.