Par Assaf Morag, chercheur en cybersécurité
Face à la concurrence accrue sur le marché clandestin du phishing, la qualité des produits et services proposés s'améliore, notamment dans la catégorie Phishing as a Service (PhaaS). EvilTokens révolutionne les programmes d'affiliation PhaaS : au lieu de se limiter à un accès initial, la plateforme propose également des services d'analyse des menaces, basés sur l'expérience des opérateurs et l'intelligence artificielle. Ainsi, les programmes d'affiliation PhaaS étendent leur offre, non seulement à l'accès initial, mais aussi à des services d'analyse des menaces fondés sur l'expérience et l'IA.
EvilTokens propose à ses clients des services de capture et d'analyse de jetons issus de données compromises afin d'identifier les données les plus précieuses pour les campagnes de fraude et d'escroquerie. Ce service de type PhaaS intègre un plan d'action post-compromission : accès initial, reconnaissance et préparation à la fraude, le tout via un abonnement unique. Documenté pour la première fois en février 2026 et commercialisé via Telegram au prix de 1 500 $ pour l'accès au panel, plus 500 $ par mois, EvilTokens a déjà été impliqué dans des campagnes ayant touché 344 organisations dans cinq pays en seulement 16 jours.
FAQ sur EvilTokens
- Comment EvilTokens facilite-t-il les opérations de phishing pour les acteurs malveillants ? Après la réussite d'une attaque de phishing, EvilTokens aide les attaquants à prendre le contrôle du compte compromis et les guide à travers les prochaines étapes vers la fraude financière, au lieu de les laisser décider eux-mêmes comment utiliser l'accès volé.
- Comment EvilTokens trompe-t-il ses victimes ? Sa technique la mieux documentée exploite le flux d'autorisation légitime des appareils Microsoft, permettant ainsi à la victime de se connecter et de passer une authentification multifacteur (MFA) authentique tout en approuvant la session de l'attaquant.
- EvilTokens est-il en train d'évoluer ? EvilTokens évolue encore rapidement. Des recherches publiques confirment certains aspects importants de son fonctionnement, mais certaines fonctionnalités plus récentes restent du domaine de la revendication de l'opérateur.
Renseignements sur les menaces d'identité
Détectez les opérations PhaaS ciblant votre organisation avant le lancement des campagnes.
EvilTokens était promu, vendu et pris en charge sur Telegram des mois avant que les chercheurs ne recensent 344 organisations touchées. Flare surveille en permanence ces canaux clandestins et les forums du dark web afin de détecter toute usurpation de votre marque, la mise en vente de jetons de session volés et les changements de ciblage des opérateurs de PhaaS, vous offrant ainsi un temps précieux avant même que le premier appât n'atteigne une boîte de réception.
Qu'est-ce qu'EvilTokens ?
EvilTokens est une opération PhaaS axée sur Microsoft, vendue principalement via Telegram, documentée pour la première fois en février 2026. Son produit cible principal, la capture d'Office365, était proposé à 1 500 $ pour l'accès au panneau, suivi d'un paiement mensuel de 500 $ qui maintenait actifs les liens de phishing et la connexion backend.
À l'instar des autres plateformes PhaaS, EvilTokens simplifie les opérations de phishing et propose un modèle d'abonnement garantissant un environnement maintenu, complété par des tutoriels, une formation à l'intégration et un support client. EvilTokens va plus loin en fournissant également des services d'analyse permettant à ses affiliés d'optimiser la valeur d'un compte compromis. Sa particularité réside notamment dans l'accompagnement post-compromission : des services d'analyse aident les affiliés à tirer le meilleur parti d'un compte compromis en examinant les e-mails et les conversations professionnelles afin d'identifier les contacts de confiance, les paiements en attente et les opportunités d'exploitation.
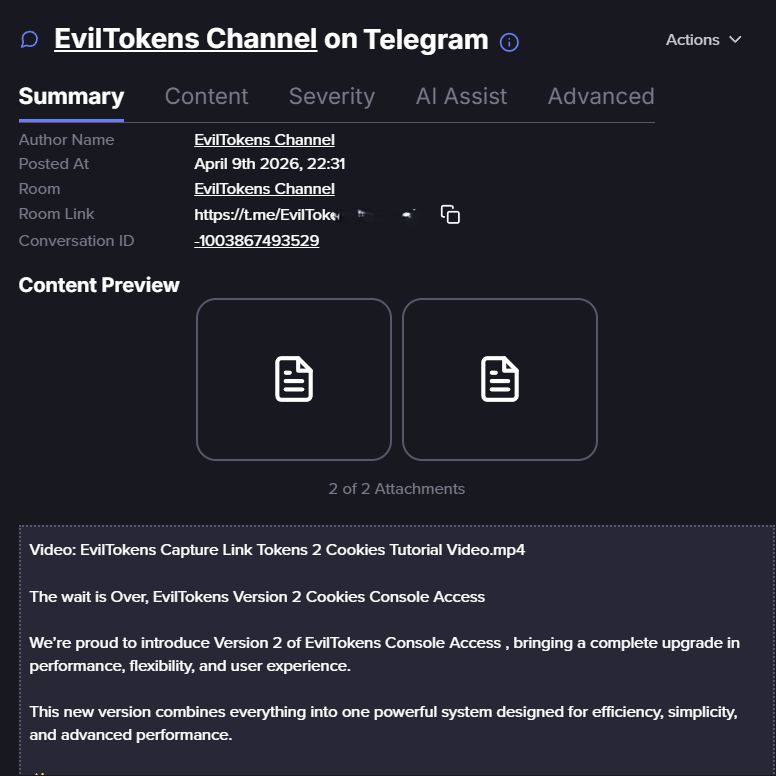
Capture d'écran Flare de la chaîne Telegram EvilTokens (Flare lien vers la publication, inscrivez-vous à essai gratuit (pour y accéder si vous n'êtes pas déjà client)
Comment fonctionne l'attaque par code de dispositif
L'autorisation de l'appareil est un processus OAuth 2.0 légitime pour les appareils qui ne peuvent pas accepter facilement une connexion complète. EvilTokens exploite cette séparation entre l'appareil et la personne qui l'autorise pour créer une faille de sécurité. Voici le déroulement de l'attaque :
- Un leurre conduit la victime vers une page contrôlée par EvilTokens.
- La page génère un nouveau code d'appareil Microsoft, puis ouvre le site de connexion officiel de Microsoft.
- La victime saisit le code et termine le processus d'authentification normal, y compris l'authentification multifacteur.
- Microsoft délivre des jetons à la session initiée par l'attaquant.
Le mot de passe n'est pas volé et l'authentification multifacteur fonctionne comme prévu. Cependant, la tromperie réside dans le fait que la victime autorise, à son insu, la session de l'attaquant sur un autre appareil.
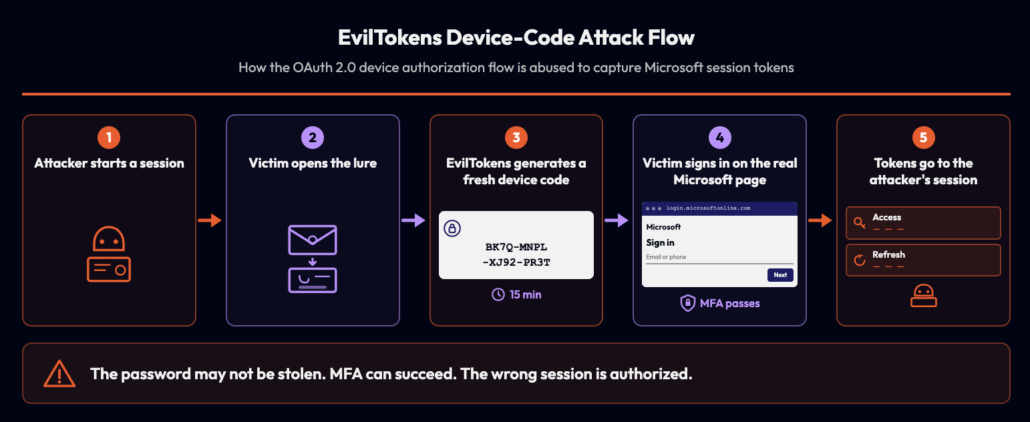
Flux d'attaque d'EvilToken
Un code d'appareil Microsoft n'est valable que 15 minutes. Si l'attaquant l'a généré lors de l'envoi de l'e-mail d'hameçonnage, il risque d'expirer avant que la victime n'ouvre le message. EvilTokens contourne ce problème en générant un nouveau code uniquement après l'ouverture de la page d'hameçonnage par la victime, garantissant ainsi sa validité au moment de sa saisie.
Pourquoi EvilTokens va au-delà de la simple capture de jetons
Cette évolution suit un schéma observable dans le monde des affaires légitimes. Les données sont souvent qualifiées de nouvel or, et lorsque le coût de leur collecte devient quasi nul, l'intérêt se déplace de l'acquisition à l'analyse. Cette même logique s'applique désormais aux opérations d'hameçonnage.
Les générations précédentes de PhaaS ont réduit le coût et la complexité du lancement de campagnes. De ce fait, les affiliés performants collectent désormais d'importants volumes d'accès compromis, mais monétiser ces accès exige toujours un savoir-faire : comprendre le contenu d'une boîte de réception, identifier les contacts exploitables et rédiger des messages de suivi convaincants. EvilTokens automatise l'ensemble de ce processus.
Plus précisément, la plateforme :
- Recherche d'informations financières (factures, demandes de paiement, transactions en attente) dans les boîtes de réception compromises.
- Identifie les principales parties prenantes (fournisseurs, décideurs, approbateurs de paiement)
- Cartographie la logique métier (flux d'approbation, modèles de transaction, normes de communication)
- Génère des messages frauduleux à l'aide de l'IA afin de produire des communications de suivi convaincantes ciblant les contacts et les relations qu'elle découvre.
Il en résulte un processus automatisé qui transforme un accès brut à un compte en une chaîne de fraude complète assistée par l'IA, sans que l'affilié ait besoin de lire manuellement des milliers d'e-mails ni de rédiger des messages d'ingénierie sociale convaincants.
On observe les mêmes processus dans le milieu clandestin. Auparavant, les services de phishing proposaient de concevoir l'interface utilisateur, de développer l'infrastructure, puis de se consolider en un kit de phishing. S'ensuivait une production de masse pour toucher un maximum de victimes, puis le phishing en tant que service (PaaS), avec une orchestration complète du processus. Mais aujourd'hui, un nouveau problème se pose : lorsque le coût et la complexité d'une campagne diminuent au minimum, une grande quantité de données est collectée, et lorsque l'accès est limité, ces données doivent être exploitées, analysées et transformées en « décisions commerciales ». La même logique légitime s'applique donc, et c'est ainsi que ces nouveaux services émergent.
En ce sens, EvilTokens aide les attaquants à trouver les informations les plus précieuses pour mener à bien une attaque frauduleuse. À partir de l'immense volume de données de messagerie, EvilTokens recherche des informations financières (factures et paiements), les parties prenantes (fournisseurs, décideurs, personnes autorisant les paiements), les transactions passées, la logique métier, les processus de paiement, etc. Des processus d'IA synthétisent ces données et génèrent des messages frauduleux convaincants. Ainsi, un processus automatisé produit une chaîne d'attaque complète et extrêmement convaincante, basée sur l'IA.
Preuves d'échelle et d'évolution continue
EvilTokens a fait l'objet d'une large couverture médiatique ces derniers temps :
- Séquoia Des pages de phishing actives et une infrastructure backend ont été documentées. L'étude révèle comment 66 pièces jointes à des courriels ont redirigé les victimes vers les pages d'EvilTokens, tandis que les recherches effectuées sur son infrastructure ont renvoyé plus de 1 000 résultats pertinents.
- Chasseresse Une vague de 16 jours a touché 344 organisations dans cinq pays. Ces données proviennent de sources différentes et ne doivent pas être considérées comme un chiffre unique, mais elles indiquent toutes deux que l'adoption s'est rapidement étendue au-delà de la publicité privée.
- Cisco Talos analysé Un panel affilié nommé ARToken partageait avec EvilTokens une infrastructure et des modes de fonctionnement similaires, révélant un environnement post-compromission plus mature et des contrôles anti-analyse renforcés. Ce chevauchement suggère une relation étroite.
Ces données proviennent de sources et de méthodologies différentes et ne doivent pas être combinées pour obtenir un total unique de victimes. Cependant, elles indiquent toutes deux que l'adoption s'est rapidement étendue de la publicité privée aux campagnes actives à grande échelle.
Recommandations pour les équipes de sécurité
- Limitez l'authentification par code d'appareil aux cas d'utilisation approuvés. Si votre organisation n'utilise pas le flux d'autorisation OAuth 2.0, envisagez de le désactiver. Lorsqu'il est nécessaire, appliquez des contrôles d'accès via l'accès conditionnel ou des politiques équivalentes de fournisseur d'identité et limitez son utilisation aux utilisateurs, appareils ou applications de confiance.
- Améliorez la visibilité sur l'activité liée aux codes d'accès aux appareils. L'authentification par code d'accès étant rare dans de nombreux environnements d'entreprise, générez des alertes en cas d'octroi inattendu de codes d'accès, de nouvelles autorisations, d'émissions de jetons inhabituelles ou de tentatives d'authentification provenant d'appareils, d'adresses IP ou de zones géographiques inconnues.
- Limitez la valeur des jetons volés. Réduisez la persistance des jetons en imposant des durées de vie plus courtes pour les jetons d'accès et d'actualisation lorsque cela est possible, exigez une réauthentification périodique pour les applications critiques et invalidez immédiatement les sessions actives en cas de suspicion de compromission de compte.
- Sensibilisez les utilisateurs aux techniques d'hameçonnage modernes. Les employés doivent comprendre que l'authentification sur une page de connexion Microsoft ou d'un fournisseur d'identité légitime ne garantit pas la légitimité de la demande elle-même. Tout code d'appareil, invite d'approbation, demande de vérification ou boîte de dialogue de consentement inattendu doit être traité avec prudence et signalé.
- Surveillez en permanence l'activité liée à l'identité. Examinez les événements d'authentification sur Microsoft Entra ID, Google Workspace, Okta, AWS et d'autres fournisseurs d'identité afin de détecter les connexions anormales, les consentements d'application anormaux, les inscriptions d'appareils inattendues, la réutilisation de jetons, la création de règles de boîte aux lettres ou les accès suspects aux ressources cloud.
- Agissez rapidement en cas de suspicion de compromission. Révoquez les sessions actives et les jetons d'authentification, remplacez les identifiants affectés, supprimez les appareils et les autorisations d'application non autorisés et enquêtez sur toutes les actions effectuées avec l'identité compromise afin de déterminer l'étendue de l'incident.
- Surveillez l'écosystème clandestin pour détecter les menaces en amont. Les opérations de phishing-as-a-Service (PhaaS) sont fréquemment annoncées, mises à jour et prises en charge au sein des communautés de cybercriminels. La surveillance de ces environnements, notamment la détection d'usurpations d'identité, de modifications d'infrastructure, de fuites de données et de discussions entre opérateurs, peut vous alerter en amont des campagnes ciblant votre organisation avant même qu'elles n'atteignent les utilisateurs finaux.
Se défendre contre le PhaaS
EvilTokens représente un changement structurel majeur sur le marché des solutions de sécurité en tant que service (PhaaS). Les plateformes précédentes standardisaient la partie visible de l'attaque : l'appât, la page de destination et la capture des identifiants. EvilTokens standardise la partie suivante. En automatisant l'analyse des boîtes de réception, la cartographie des parties prenantes et la génération de messages frauduleux par IA, elle supprime la barrière de compétences qui séparait autrefois la capture d'un jeton d'une compromission financière réussie. Un affilié n'a plus besoin de maîtriser les techniques de compromission des messageries professionnelles, car la plateforme les intègre nativement.
La technique d'hameçonnage par code d'appareil est particulièrement difficile à contrer car elle ne repose ni sur de fausses pages de connexion ni sur l'interception d'identifiants. La victime s'authentifie sur l'infrastructure réelle de Microsoft, effectue une véritable authentification multifacteur et ne constate aucun signe évident de compromission. La défense doit donc se concentrer en amont, en limitant le flux du code d'appareil lui-même, en détectant les attributions de jetons anormales et en surveillant les comportements post-compromission (accès massif à la boîte de réception, création de règles, usurpation d'identité sortante) qui suivent une attaque réussie.
Pour les équipes de sécurité, EvilTokens illustre la direction que prend le marché des solutions d'hameçonnage en tant que service (PhaaS). À mesure que l'accès initial devient moins coûteux et plus automatisé, l'avantage concurrentiel se déplace vers les services post-compromission : l'analyse de données, le contenu généré par l'IA et les guides de fraude permettant de monétiser l'accès initial. Les organisations qui concentrent leur détection exclusivement sur l'e-mail d'hameçonnage lui-même se défendent contre l'ancienne génération de menaces. La génération actuelle opère une fois la boîte de réception compromise et se propage rapidement.
Renseignements sur les menaces d'identité
Détectez les opérations PhaaS ciblant votre organisation avant le lancement des campagnes.
EvilTokens était promu, vendu et pris en charge sur Telegram des mois avant que les chercheurs ne recensent 344 organisations touchées. Flare surveille en permanence ces canaux clandestins et les forums du dark web afin de détecter toute usurpation de votre marque, la mise en vente de jetons de session volés et les changements de ciblage des opérateurs de PhaaS, vous offrant ainsi un temps précieux avant même que le premier appât n'atteigne une boîte de réception.