Par Assaf Morag, chercheur en cybersécurité
pont kits de phishing Voler des mots de passe. Kali365 fait quelque chose de plus dangereux encore : il incite les victimes à s’authentifier sur une véritable page Microsoft, à effectuer elles-mêmes l’authentification multifacteur (MFA) et à transmettre, à leur insu, les jetons d’accès obtenus à une session contrôlée par un attaquant. Aucune information d’identification n’est interceptée. Aucune fausse page de connexion n’est requise. La victime fait tout correctement et perd malgré tout le contrôle de son identité. Mais Kali365 ne se limite plus à Microsoft 365. Ce qui a commencé comme un kit de phishing basé sur le code de l’appareil est devenu une plateforme de phishing par abonnement qui usurpe l’identité de fournisseurs d’identité, de services cloud, de plateformes de messagerie, d’outils de partage de fichiers et d’applications de messagerie pour de nombreuses marques et régions. En mai 2026, FBI Kali365 est décrite comme une plateforme émergente de phishing en tant que service (PhaaS) distribuée principalement via Telegram. Son modèle d'abonnement inclut des leurres prêts à l'emploi, des modèles automatisés, le suivi des victimes et des outils de capture de jetons, facilitant ainsi les attaques d'identité sophistiquées.
Principales conclusions concernant Kali365
- Kali365 est une plateforme d'hameçonnage par abonnement, et non un modèle d'e-mail unique ou un flux d'attaque fixe.
- Sa technique Microsoft la mieux documentée exploite le flux de code de périphérique OAuth pour obtenir des jetons d'accès et d'actualisation sans voler directement le mot de passe de la victime.
- L'opération s'est étendue bien au-delà de Microsoft 365, puisque nous avons observé des communications d'opérateurs dans le milieu clandestin faisant la promotion des fonctionnalités de Google Workspace/G Suite.
- Parmi les autres entités et services ciblés récemment observés, on peut citer : Okta, les services liés à AWS, Xerox DocuShare, LiveDrive, GMX, Mail.ru, Yandex Disk, Odnoklassniki et MAX Messenger.
Surveillance des identifiants et de l'identité
Détectez les campagnes PhaaS ciblant votre organisation avant qu'elles n'atteignent vos employés.
Les plateformes de phishing-as-a-Service comme Kali365 sont promues, vendues et font l'objet de discussions sur Telegram et les forums du dark web avant le lancement des campagnes. Flare surveille en permanence ces communautés clandestines afin de détecter toute usurpation d'identité de votre marque, la mise en vente de jetons de session volés liés à votre organisation et les changements de ciblage des opérateurs de phishing-as-a-Service, permettant ainsi à votre équipe d'anticiper les problèmes et de réagir rapidement.
Qu'est-ce que Kali365 ?
Kali365 est une plateforme de phishing en tant que service (PhaaS) dont les développeurs gèrent l'infrastructure et fournissent des outils aux utilisateurs malveillants. Ces derniers peuvent lancer des campagnes sans avoir à créer eux-mêmes de pages de phishing, d'outils d'authentification, d'hébergement ou de panneaux d'administration. Ce modèle de service permet aux attaquants d'étendre leurs campagnes et d'adapter rapidement leurs techniques d'hameçonnage à différentes marques et régions.
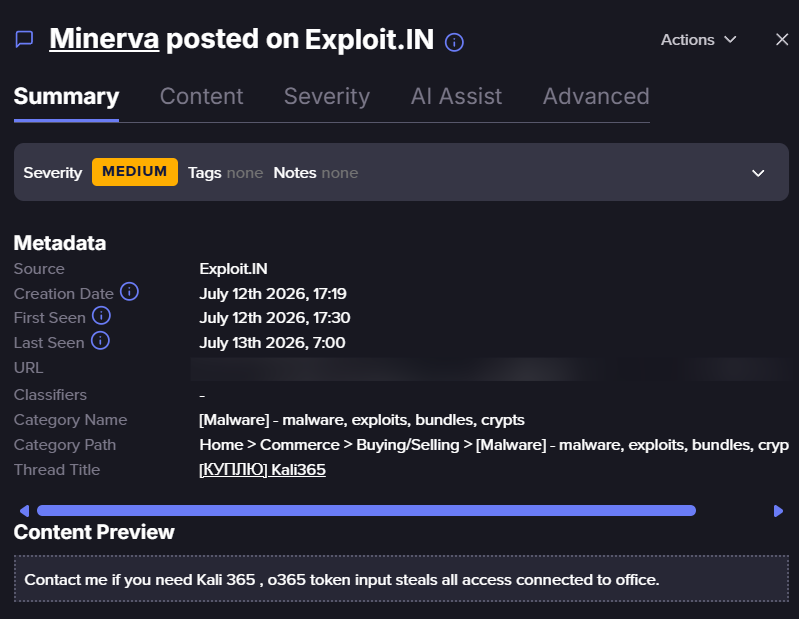
Acteur menaçant proposant Kali365 (Flare lien vers la publication, inscrivez-vous à essai gratuit (pour y accéder si vous n'êtes pas déjà client)
Une opération plus large et multimarque
Rapports publics et nos observations suggèrent que Kali365 a étendu son activité initiale centrée sur Microsoft à une opération de phishing multimarque plus vaste.
Les pages observées usurpaient l'identité de services aux fonctions commerciales différentes :
- Authentification unique (SSO) : les SSO (tels qu’Okta) sont des passerelles d’authentification organisationnelles et sont donc considérés comme des cibles de premier choix et de haute qualité.
- Partage de documents et stockage en nuage : des services comme Xerox, DocuShare, LiveDrive et Yandex Disk constituent également une cible de choix pour les organisations. Ils permettent de commettre des fraudes ou des escroqueries à l’encontre de l’organisation visée et peuvent être revendus séparément sur le marché secondaire.
- Fournisseurs de services de messagerie : Les fournisseurs de messagerie SaaS tels que GMX et Mail.ru sont également des cibles privilégiées car ils permettent d’accéder aux boîtes mail de leurs victimes.
De plus, il existe des preuves que Kali365 a usurpé l'identité du réseau social russe Odnoklassniki. Par ailleurs, il a également été constaté qu'ils utilisaient des noms de domaine liés à AWS. Cependant, cette appellation ne permet pas d'identifier les services AWS ciblés.
Ces résultats montrent que l'infrastructure liée à Kali365 peut adapter ses techniques d'hameçonnage à différentes marques et publics, mais ils ne prouvent pas que la même méthode d'attaque ait été utilisée contre tous les services. Les campagnes Microsoft sont associées à l'hameçonnage par code d'appareil OAuth, tandis que la campagne MAX Messenger, documentée séparément, suivait un flux de travail différent : les victimes étaient redirigées vers une fausse page de réclamation de prix et invitées à fournir leur numéro de téléphone, un code de connexion unique authentique et, si l'authentification à deux facteurs était activée, leur mot de passe.
Comment fonctionne l'attaque contre Microsoft 365
La technique principale de Microsoft exploite le flux d'autorisation OAuth 2.0, une méthode légitime pour les appareils et applications qui ne peuvent pas afficher un navigateur complet ou accepter d'identifiants. En cas de succès, les jetons obtenus peuvent donner accès à des ressources telles qu'Outlook, OneDrive, SharePoint ou Teams. L'accès précis dépend des autorisations du jeton, des privilèges de l'utilisateur et des politiques de l'organisation.
En résumé, il s'agit d'une illustration du jeu du chat et de la souris entre les cybercriminels et les progrès technologiques. Avec l'évolution constante de la technologie, les utilisateurs disposent désormais de téléphones portables, d'ordinateurs personnels et professionnels, de tablettes, de téléviseurs et d'autres appareils. Afin de simplifier l'authentification, la technologie a évolué pour permettre des sessions actives, parfois authentifiées par un utilisateur sur un autre appareil.
Le processus d'autorisation des appareils est vulnérable aux abus car il dissocie l'appareil demandant l'accès de l'utilisateur l'approuvant. Les victimes s'authentifient sur une page de connexion Microsoft légitime et peuvent réussir l'authentification multifacteur (MFA), mais l'autorisation est accordée à une session contrôlée par un attaquant plutôt qu'à un appareil de confiance. Comme aucune page de connexion falsifiée n'est requise, les indicateurs d'hameçonnage classiques sont largement absents.
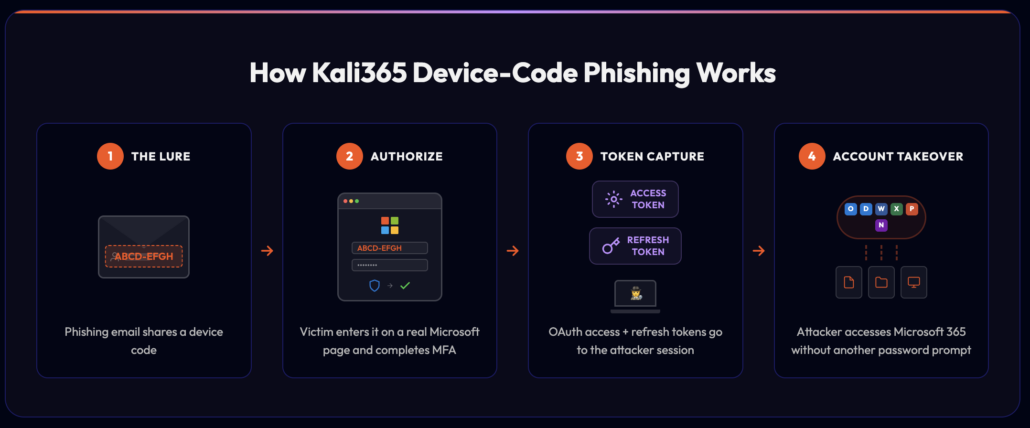
Flux d'hameçonnage du code périphérique Kali365 spécifique à Microsoft
Flux d'hameçonnage ciblant le code périphérique Kali365 spécifique à Microsoft :
- L'appât : La victime reçoit un message se faisant passer pour un service de productivité, de partage de documents ou de collaboration de confiance, avec un code d'appareil et des instructions.
- L'autorisation : La victime saisit le code fourni sur la page de connexion légitime de l'appareil Microsoft et termine le processus normal de connexion et d'authentification multifacteur.
- Capture du jeton : Étant donné que le code appartient à une session contrôlée par un attaquant, Microsoft émet des jetons d'accès et d'actualisation OAuth pour cette session après approbation.
- La prise de contrôle du compte : L'attaquant utilise les jetons autorisés pour accéder aux services disponibles, potentiellement sans autre mot de passe ni demande d'authentification multifacteur.
La page Microsoft et le processus d'authentification sont authentiques. La supercherie réside dans l'identité de l'initiateur de la requête et dans la session autorisée par la victime. D'autres cibles Kali365 peuvent nécessiter des procédures différentes, spécifiques à chaque plateforme ; la séquence de code de périphérique de Microsoft ne doit pas être considérée comme représentative de toutes les campagnes.
Pourquoi cette menace est importante
L'authentification multifacteur (MFA) demeure essentielle, mais Kali365 cible le moment où un utilisateur est amené à approuver une requête en apparence légitime. Si cette supercherie réussit, l'attaquant peut agir en usurpant l'identité de confiance de la victime, observer les communications de l'organisation et potentiellement s'infiltrer dans des processus métier sensibles. Ce qui commence par une simple autorisation peut dégénérer en prise de contrôle de compte et en fraude financière.
Avis OSINT de juin 2026, IBM X-Force décrit L'activité de Kali365 s'est concentrée sur les équipes financières et opérationnelles et sur les thèmes liés aux transferts électroniques de fonds, illustrant le chemin potentiel allant de la compromission d'identité à la fraude.
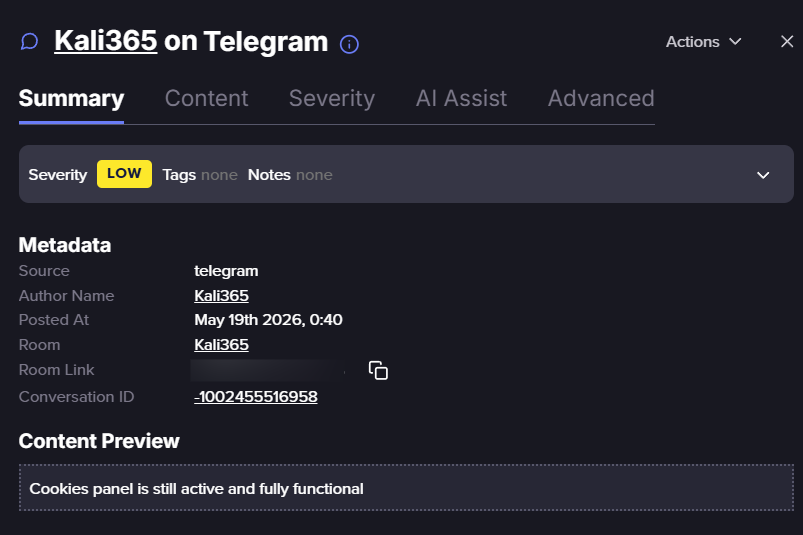
Message Telegram de Kali365 affirmant que son panneau de cookies restait opérationnel. (Lien de fusée éclairante Pour publier, inscrivez-vous à essai gratuit (pour y accéder si vous n'êtes pas déjà client)
Comment les équipes de sécurité peuvent réagir
- Restreignez ou désactivez les flux d'autorisation des appareils lorsqu'ils ne sont pas nécessaires. La plupart des organisations n'utilisent pas l'autorisation des appareils OAuth 2.0 pour leurs flux de travail quotidiens. Microsoft Entra ID propose une condition de flux d'authentification au sein de l'accès conditionnel qui cible explicitement le flux de code de l'appareil, permettant ainsi de le bloquer à l'échelle du locataire via un contrôle d'octroi d'accès. Microsoft recommande d'opter pour un blocage unilatéral, en autorisant le flux uniquement dans les cas documentés et sécurisés, tels que les outils existants. Il est conseillé de déployer d'abord les stratégies en mode « Rapport uniquement » afin d'auditer l'utilisation existante, car les outils de développement et les utilitaires en ligne de commande dépendent souvent de ce flux. En cas de telles dépendances, les exceptions doivent être limitées au groupe concerné plutôt que d'être ouvertes à l'ensemble du locataire. Une stratégie exigeant un appareil conforme ou géré constitue une alternative, car l'authentification échouera pour les attaquants opérant depuis des appareils non gérés.
- Établir une base de référence avant de déclencher une alerte concernant l'activité du code de l'appareil. L'analyse des connexions réussies par code d'appareil sur une période de 90 jours permet d'identifier les utilisateurs et les applications qui dépendent légitimement de ce processus. La présence d'utilisateurs ou d'applications inattendus dans cette base de données peut indiquer une compromission. Un utilisateur n'ayant effectué aucune authentification par code d'appareil au cours des trente derniers jours et qui en effectue soudainement une constitue un indice important justifiant une enquête.
- Corréler les deux étapes de l'échange code-appareil. Le flux génère deux événements liés : la connexion interactive de la victime et l’échange du jeton effectué par la session requérante. La mise en correspondance de ces événements à partir de leur identifiant commun et la comparaison de l’adresse IP source et de l’agent utilisateur révèlent des incohérences entre le lieu de saisie du code et celui d’échange des jetons. La séparation géographique ou au niveau du réseau entre ces deux étapes est difficile à contourner pour un attaquant et constitue un signal de détection très fiable.
- Prioriser la surveillance des identifiants clients fréquemment utilisés à mauvais escient. Les campagnes observées ciblent fréquemment le serveur d'authentification Microsoft et les applications clientes Microsoft Office, qui disposent d'autorisations pré-consenties étendues et ne demandent pas de consentement supplémentaire à l'utilisateur. Exclure les connexions provenant de serveurs de confiance réduit considérablement les faux positifs dans ces requêtes.
- Surveiller l'activité d'enregistrement des appareils suite à l'octroi de codes d'accès. Les appareils enregistrés par des attaquants conservent souvent des noms d'hôte par défaut plutôt que les conventions de nommage de l'entreprise. Un appareil enregistré et utilisé à court terme mérite une attention particulière, car les enregistrements légitimes s'effectuent généralement via des processus d'intégration informatique gérés.
- Étendre la détection à la télémétrie réseau et de messagerie. Étant donné que le navigateur de la victime doit accéder au point de terminaison de connexion de l'appareil du fournisseur d'identité, les enregistrements proxy et DNS montrant le trafic vers ce point de terminaison provenant d'utilisateurs n'en ayant pas besoin constituent une couche de détection supplémentaire. La télémétrie des e-mails offre une couverture complémentaire : au moins une campagne documentée a diffusé des leurres via des sous-domaines de plateformes de développement, ce qui est inhabituel dans les communications d'entreprise légitimes, en particulier lorsqu'ils sont corrélés avec des événements liés au code de l'appareil du même utilisateur.
- Reconnaître les limites de la révocation de session. La révocation des jetons d'actualisation n'invalide pas les jetons d'accès déjà émis, qui restent valides jusqu'à leur expiration. Le confinement exige la désactivation de l'application cliente malveillante, la révocation des jetons d'actualisation, le renouvellement des identifiants affectés et la surveillance de tout déplacement latéral ultérieur. Les enquêteurs doivent également identifier les éléments persistants établis pendant la période d'accès, notamment les nouvelles méthodes d'authentification enregistrées, les enregistrements d'appareils, les règles de messagerie et les autorisations d'accès aux applications, car ces mécanismes survivent à la révocation de session.
- Former les employés à la signification des codes d'authentification. Les formations de sensibilisation classiques sont moins efficaces contre cette technique car la victime s'authentifie sur une page légitime de fournisseur d'identité et peut réussir l'authentification multifacteur (MFA), ne laissant aucune trace de domaine ou d'identifiants frauduleux à identifier. Une règle simple permet de contrer ce schéma : les services légitimes n'envoient pas de codes à saisir sur une page de connexion, car les codes proviennent directement de la page et non d'un message entrant. Ce principe s'applique également au phishing par code d'appareil, au relais de code à usage unique et au processus de réclamation de prix observé sur MAX Messenger.
- Surveillez les communautés clandestines afin de détecter toute exposition de votre organisation. Les opérations PhaaS sont promues, soutenues, copiées et discutées au sein des communautés de cybercriminels avant et pendant les campagnes actives. L'activité Telegram mentionnée plus haut, dans laquelle l'opérateur affirmait la disponibilité continue de son panneau de cookies, illustre le type d'affirmation qui distingue une capacité activement maintenue d'un kit dormant. La visibilité précoce des affirmations des opérateurs, des infrastructures exposées et des usurpations d'identité de marque permet de gagner du temps avant que les campagnes n'atteignent les employés et d'identifier les marques à surveiller en priorité.
Surveillance des identifiants et de l'identité
Détectez les campagnes PhaaS ciblant votre organisation avant qu'elles n'atteignent vos employés.
Les plateformes de phishing-as-a-Service comme Kali365 sont promues, vendues et font l'objet de discussions sur Telegram et les forums du dark web avant le lancement des campagnes. Flare surveille en permanence ces communautés clandestines afin de détecter toute usurpation d'identité de votre marque, la mise en vente de jetons de session volés liés à votre organisation et les changements de ciblage des opérateurs de phishing-as-a-Service, permettant ainsi à votre équipe d'anticiper les problèmes et de réagir rapidement.