Par Adrian Cheek, chercheur principal en cybercriminalité
Fin juillet, des pirates informatiques ont ciblé les systèmes opérationnels de plus de 30 réseaux d'adduction d'eau potable dans tout le Minnesota. À Braham, ils ont désactivé les commandes informatisées et brièvement mis hors service le puits et la station d'épuration de la ville. À Plymouth, les communications cellulaires ont été interrompues au niveau de deux châteaux d'eau et de plusieurs stations de relevage des eaux usées.
Quelques jours plus tard, le 30 juillet 2026, CISA a exhorté le secteur des systèmes d'eau et d'eaux usées à protéger les technologies opérationnelles contre les activités ciblant les automates programmables (PLC). Message d'intérêt public conjoint du FBI et de l'EPA ont cité les contrôleurs des séries Rockwell Automation et Allen-Bradley MicroLogix 1100 et 1400 et ont enregistré des incidents signalés par des services publics dans au moins sept États depuis le 27 juillet.
Quelques jours plus tard, les chiffres d'exposition ont suivi : Censys a recensé 4 148 hôtes Rockwell exposés à Internet dans le monde le 30 juillet, dont 2 945 aux États-Unis. Notre propre collecte sur la même période en a dénombré 1 610. Un relevé Censys antérieur, datant du 7 avril, avait fait état de 3 891 hôtes américains. Quatre mesures pour une même population, couvrant un facteur de deux et demi, et aucune n'était erronée.
Ces chiffres diffèrent car le dénombrement de cette population implique au moins quatre choix méthodologiques que personne n'explicite, et ces choix influent davantage sur le résultat que l'exposition sous-jacente.
Dans cet incident, les services publics ont perdu le contrôle de leurs infrastructures. Dans ce cas, le nombre de victimes est crucial pour le responsable de la sécurité d'un service municipal des eaux qui cherche à déterminer si ses réseaux sont concernés. Un sous-dénombrement donne une fausse impression de sécurité, tandis qu'un surdénombrement gaspille les ressources d'intervention d'un secteur déjà fortement sollicité. Ces deux situations engendrent des coûts que le secteur, déjà à bout de souffle, ne peut absorber.
Ce document existe car les personnes qui devaient agir dans la semaine suivant cet avis méritaient un chiffre fiable et une méthode applicable à leur propre réseau, et non un nouveau chiffre à prendre au pied de la lettre. Notre objectif était d'obtenir un décompte aussi précis que le permettent les données passives, d'être transparents quant aux limites de la méthodologie et de fournir aux professionnels une liste de contrôle concrète pour évaluer leur propre exposition, plutôt que de dépendre d'une analyse effectuée par un tiers.
La collecte s'est déroulée de manière passive. Aucun hôte n'a été sondé, authentifié ou exploité, car toutes les données proviennent de bannières déjà présentes dans les index de recherche publics.
Principales conclusions concernant le comptage des automates programmables exposés
- Le nombre d'hôtes surestime d'environ la moitié le nombre d'installations. Dans un échantillon américain de 434 hôtes, ces derniers se regroupent en 285 ensembles d'adresses contiguës distincts, soit un facteur de 1.52. 48 % des hôtes appartiennent à un groupe multi-hôtes, et le plus grand ensemble unique comprend 19 adresses adjacentes avec des empreintes de service identiques. Aucun décompte publié n'applique cette correction.
- Environ un tiers des hôtes appariés sont des modems cellulaires, et non des contrôleurs. Parmi les 4 131 hôtes renvoyant une identité Rockwell EtherNet/IP, 968 exécutent Sierra Wireless ACEmanager et 535 des interfaces d'administration Cradlepoint. Le contrôleur est situé derrière le modem. Ce décompte mesure les chemins d'accès.
- Les données publiques d'analyse ICS contiennent des honeypots que les plateformes elles-mêmes ont identifiés. Censys étiquette les hôtes Conpot comme HONEYPOT et les inclut dans ses totaux publiés. Notre collecte a identifié 42 hôtes partageant le numéro de série factice 0xdead1337 sur une infrastructure cloud, ainsi qu'un second groupe de 15. Leur suppression a réduit la population apparente de ControlLogix de plus d'un tiers.
- Une catégorie entière de contrôleurs est invisible pour tous les comptages EtherNet/IP. Les automates programmables PLC-5 et SLC-5/05 communiquent via le protocole client-serveur sur le port TCP 2222. Une autre collecte a permis d'identifier 41 hôtes américains, dont 34 sont absents des données EtherNet/IP.
- La répartition géographique de cette population permet d'évaluer l'infrastructure des opérateurs. Les serveurs de Verizon sont majoritairement géolocalisés à Euless, Hickory Hills, Plymouth Meeting et Sunnyvale, qui sont des points de regroupement et non des sites d'installation. Les répartitions au niveau de l'État, établies à partir de ces données, indiquent où les opérateurs terminent le trafic.
- Environ la moitié de la population est injoignable en permanence. Une collecte ponctuelle a permis d'identifier 1 512 hôtes ; une collecte sur un mois, 2 810. L'utilisation du numéro de série et du modèle de l'appareil comme identifiant stable montre que seulement 28 des 2 623 identités ont changé d'adresse, ce qui exclut la fluctuation des adresses comme explication.
- L'attribution est possible pour une petite minorité. La plupart des serveurs hébergent des adresses IP gérées par les opérateurs sans sous-délégation, mais quelques-uns hébergent des systèmes autonomes enregistrés au niveau municipal et sont identifiés par le seul biais du WHOIS. Ces quelques serveurs sont majoritairement gérés par des autorités municipales, un secteur particulièrement visé par les attaques.
- L'exposition n'est pas un compromis. Chaque donnée enregistre la disponibilité et l'identité de l'appareil. La version du firmware, l'état des identifiants et la fonction du processus en aval ne sont pas déterminables par des moyens passifs.
Communauté Discord de Flare Academy
Discutez de cette recherche avec les praticiens
Le serveur Discord de Flare Academy est un lieu d'échange pour les experts en sécurité et les chercheurs en menaces qui analysent des découvertes comme celle-ci. Rejoignez la discussion et échangez avec la communauté qui travaille quotidiennement sur ces problématiques.
Résumé des mesures
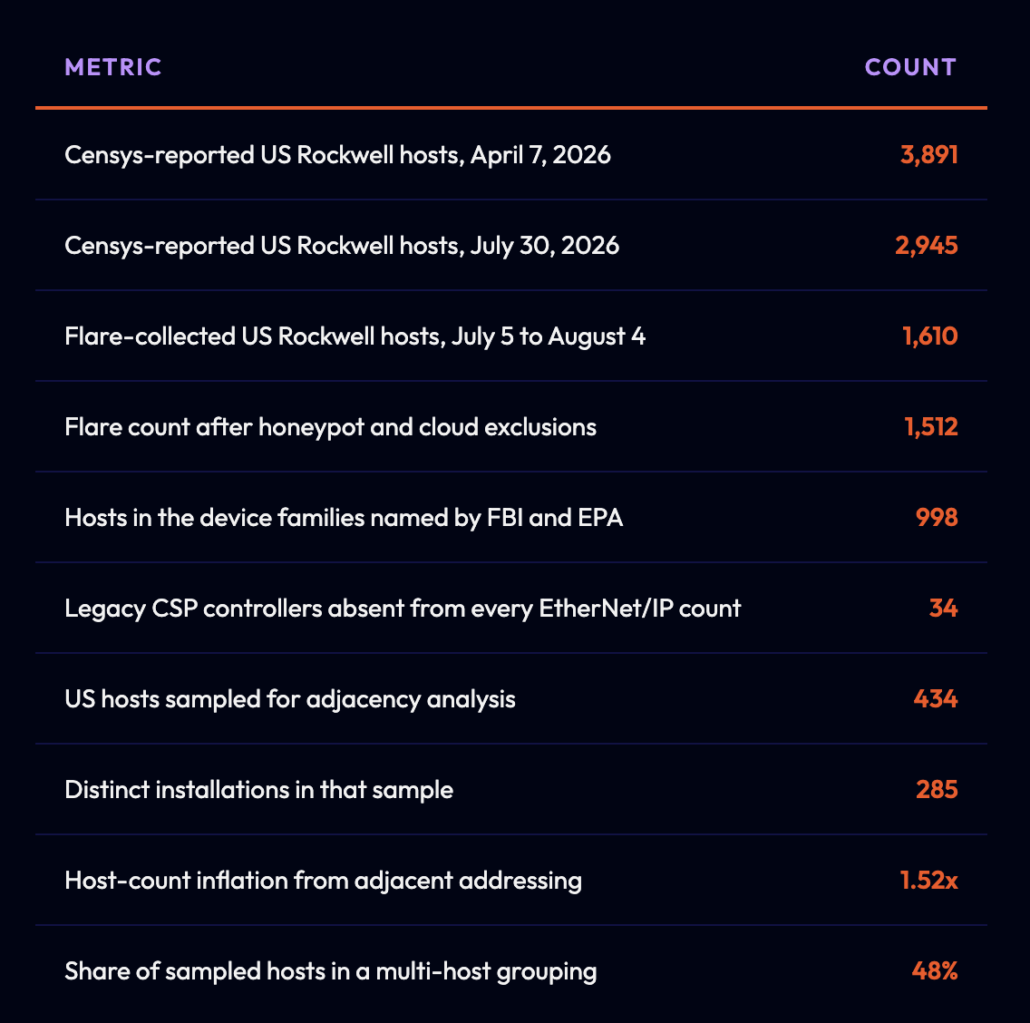
Chiffres principaux. Dénombrements Censys publiés par Censys ARC ; dénombrements de fusées éclairantes issus de la collecte passive, du 5 juillet au 4 août 2026. Il s’agit de chiffres planchers.
Un hôte ne correspond pas à une installation.
La correction la plus importante est aussi la plus simple. Les hôtes exposés ne sont pas isolés. Ils se trouvent par blocs d'adresses adjacentes, chez un même opérateur, généralement avec des signatures de service identiques ; c'est ce à quoi ressemble, vu de l'extérieur, un site unique avec plusieurs appareils.
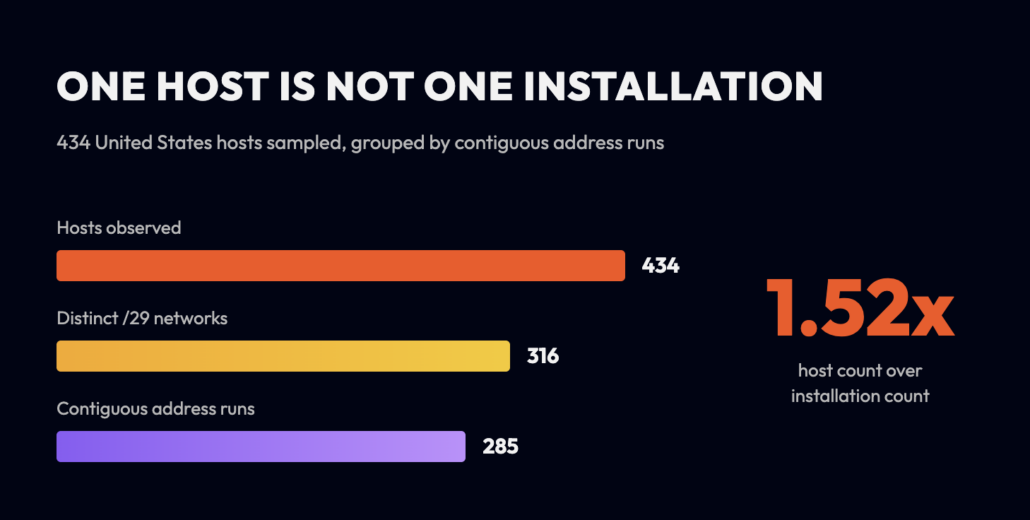
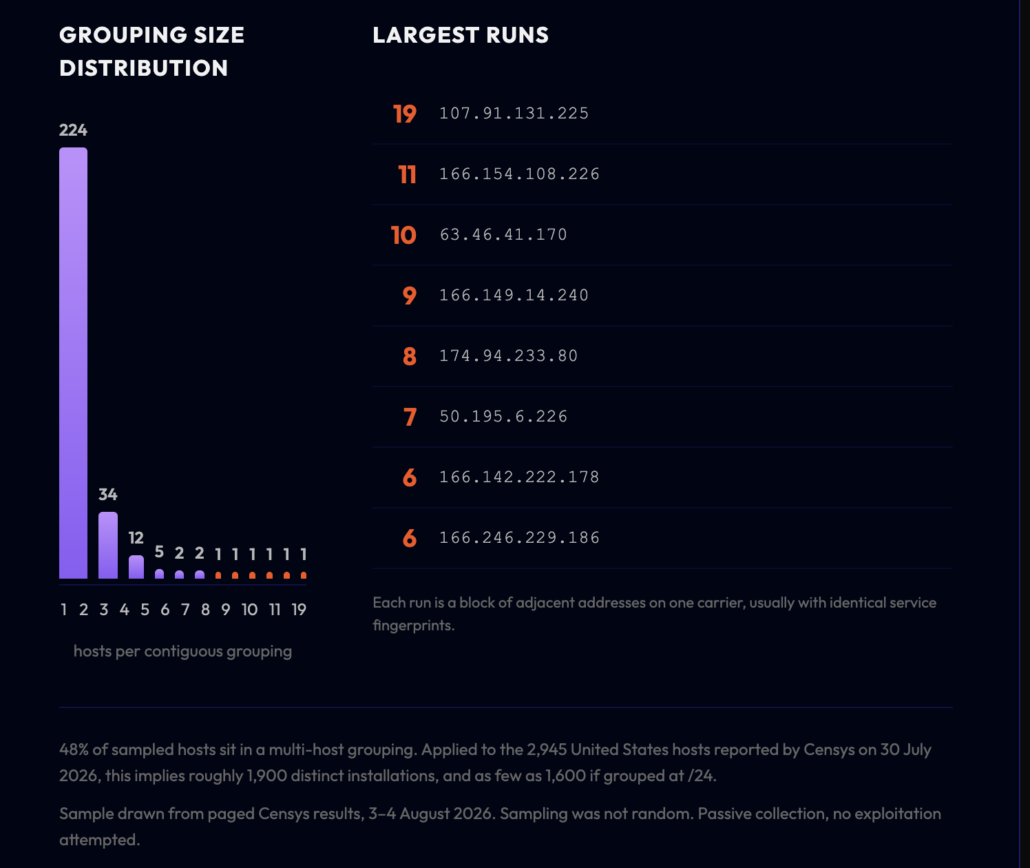
Figure 1. Analyse d'adjacence de 434 hôtes des États-Unis échantillonnés à partir des résultats de Censys, 3-4 août 2026. Le regroupement fusionne les adresses à moins de huit les unes des autres dans le même /24.
L'exemple le plus flagrant : les adresses IP 107.91.131.225 à 107.91.131.254 du réseau AT&T Mobility à Alpharetta, en Géorgie. Dix-neuf hôtes, chacun exécutant lighttpd et PHP, répondant tous sur les ports 80, 161 et 44818, la plupart étant étiquetés PLC et SCADA. Cela constitue un seul déploiement. Comptabilisé comme publié, cela représente dix-neuf expositions.
Le motif se répète tout au long de l'échantillon :
- 11 hôtes Verizon aux adresses IP 166.154.108.226 à 237, dont neuf passerelles Sierra Wireless AirLink sur les mêmes ports
- 10 hôtes identiques aux adresses IP 63.46.41.170 à 179
- Neuf points de repère (166.149.14.240 à 254)
- Sept hôtes Comcast aux adresses 50.195.6.226 à 232
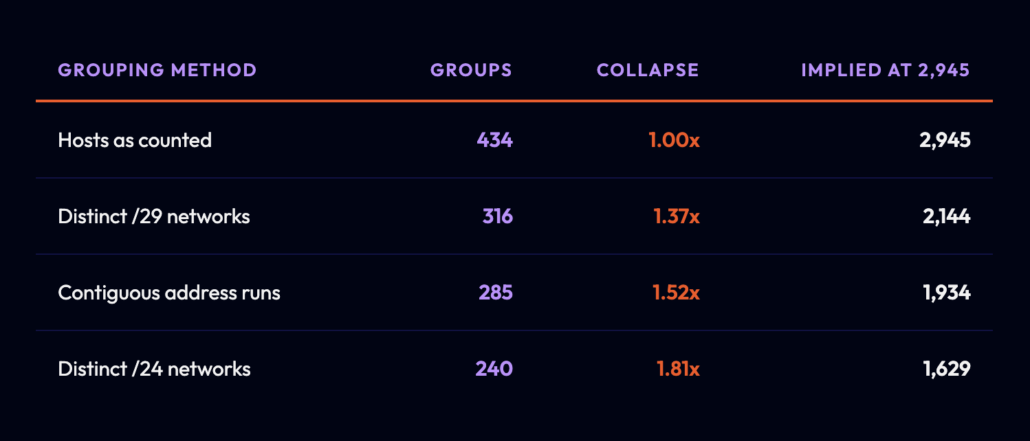
Le regroupement s'effectue selon trois règles. Le regroupement par blocs contigus est le choix le plus prudent : il ne fusionne que les adresses réellement adjacentes dans le même /24.
Appliqué aux 2 945 hôtes des États-Unis que Censys a signalés le 30 juillet, cela implique environ 1 900 installations distinctes, et seulement 1 600 si elles sont regroupées à /24.
Pourquoi les installations contiguës sont-elles approximatives ?
La règle de regroupement repose sur la manière dont les opérateurs attribuent les adresses. Un site utilisant plusieurs appareils connectés à des réseaux cellulaires les active généralement ensemble, sur un seul compte, à partir d'un même lot de cartes SIM, et l'opérateur attribue des adresses issues d'un pool contigu. Les appareils conservent ensuite ces adresses, car le mécanisme d'attribution persistante décrit ailleurs dans ce rapport s'applique à eux comme aux appareils individuels. La proximité est donc une conséquence de l'acquisition et de la mise en service, et non le fruit du hasard.
Les empreintes de service confirment la lecture. Dans le test d'Alpharetta (19 hôtes), chaque hôte présente le même serveur web, le même environnement d'exécution de scripts et les mêmes trois ports ouverts. Dans le test de Sunnyvale (11 hôtes), 9 des onze sont des passerelles Sierra Wireless AirLink répondant sur les mêmes ports. Dans le test de 10 hôtes (63.46.41.170 à 179), les 10 hôtes ont un profil de service identique. Des appareils appartenant à des organisations non liées ne présentent pas d'empreintes identiques, même s'ils occupent des adresses consécutives.
Là où l'heuristique échoue
L'heuristique échoue dans les deux sens, et les deux erreurs ne s'annulent pas.
- Elle fusionne de manière trop agressive lorsqu'un pool d'opérateurs attribue des adresses consécutives à des abonnés sans lien entre eux qui se sont activés en même temps, ce qui est plausible pour un intégrateur régional vendant à plusieurs petites entreprises de services publics en une semaine.
- Le taux de fusion est insuffisant lorsqu'un site héberge des appareils sur des adresses non contiguës, à cheval sur une limite /24, ou chez deux opérateurs différents ; or, ces cas apparaissent dans l'échantillon et sont comptabilisés comme des installations distinctes. La seconde erreur est la plus fréquente des deux dans les données observées, ce qui fait du chiffre de 1.52 une estimation prudente du taux de fusion réel.
Deux autres limitations encadrent ce résultat. L'échantillon provient de résultats de recherche paginés et non d'une sélection aléatoire ; or, les adresses adjacentes ont tendance à apparaître ensemble dans les résultats paginés, ce qui peut entraîner une surreprésentation des grands groupes. De plus, la règle ne permet pas de distinguer un site avec cinq contrôleurs d'un site avec un contrôleur et quatre passerelles, car les deux sont comptabilisés comme cinq hôtes. La correction convertit le nombre d'hôtes en nombre d'installations, sans pour autant fournir un nombre de périphériques.
Quatre mesures, une population
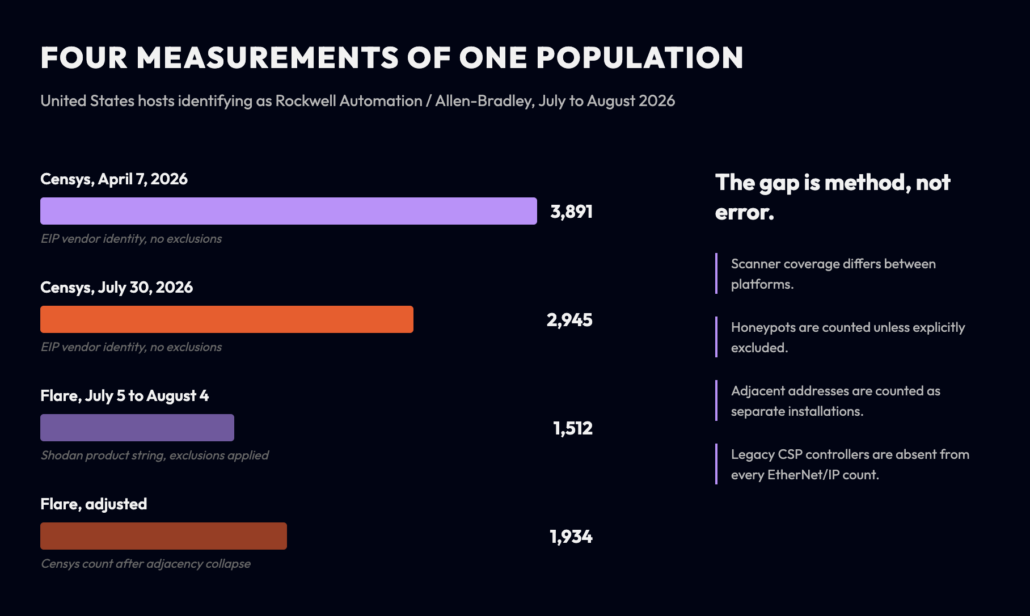
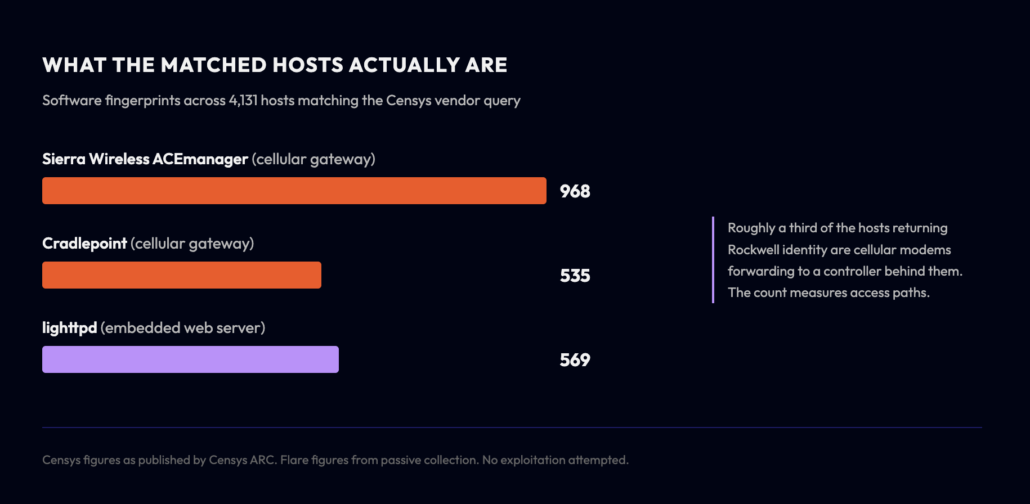
Figure 2. Nombre publié et collecté d'hôtes américains s'identifiant comme Rockwell Automation / Allen-Bradley, avec les empreintes logicielles des hôtes correspondants.
La requête Censys est limitée au protocole et lit un champ d'identité structuré : EtherNet/IP partout, nom du fournisseur égal à Rockwell Automation/Allen-Bradley. Notre collecte a utilisé la chaîne de caractères « produit » en texte libre de Shodan. La suppression de la contrainte de port dans la requête Shodan a modifié le résultat de dix-sept hôtes, passant de 1 610 à 1 593 ; la portée du port n'explique donc pas l'écart. Il s'agit plutôt d'un problème de couverture du scanner et d'analyse des empreintes : un hôte renvoie une réponse d'identité valide qu'un moteur associe à une étiquette de produit, tandis que l'autre ne le fait pas.
Cela a une conséquence sur une affirmation que nous aurions autrement faite. Une recherche sur le port TCP/44818 aux États-Unis renvoie 62 060 hôtes, dont environ 1 950 possèdent une étiquette de produit dans Shodan. La conclusion tentante est que 97 % des hôtes de ce port ne sont pas des appareils industriels. La conclusion plus nuancée est : 97 % des hôtes ne possèdent aucune étiquette d'appareil dans ce moteur de recherche, et la comparaison avec Censys suggère que certains d'entre eux renvoient une identité que Shodan ne détecte pas. Le port reste un proxy peu performant, et l'analyse des fournisseurs le confirme : 125 proxys Socks, 80 serveurs nginx, 23 démons OpenSSH, des routeurs ASUS, un appareil QNAP et une webcam TRENDnet l'utilisent. Cependant, ce chiffre de 97 % correspond à l'étiquetage d'un seul moteur de recherche, et non à l'ensemble des hôtes.
L'hôte exposé est généralement un modem.
Censys publie les empreintes logicielles des hôtes analysés, sans toutefois mentionner les contrôleurs. Sur 4 131 hôtes, 968 exécutent Sierra Wireless ACEmanager et 535 Cradlepoint. Les facettes de port concordent : 536 sur le port 9443 et 426 sur le port 8443, qui sont des interfaces d’administration de passerelle.
Les enregistrements individuels rendent le mécanisme explicite. Un hôte du réseau AT&T Mobility à Leesburg, en Virginie, est identifié comme Sierra Wireless ALEOS, exécute ACEmanager sur les ports 9191 et 9443, et répond à EtherNet/IP sur le port 44818 avec une identité Allen-Bradley. Le modem est l'hôte. Le contrôleur est situé juste derrière, accessible via une redirection de port.
Il s'agit du chemin d'installation que les directives fédérales identifient comme non documenté et exclu des analyses de surface d'attaque de routine, observé à l'échelle nationale dans un jeu de données publié par un concurrent. Cela signifie également qu'une instruction de correction destinée au contrôleur pourrait être adressée au mauvais périphérique.
Quatre catégories d'appareils sous une seule marque de fournisseur
L'échantillon contient au moins quatre éléments distincts qui correspondent à l'identité de Rockwell :
- Passerelle cellulaire : dominer la population
- Interfaces homme-machine (IHM) du panel : Red Lion Crimson sur les fréquences 789 et 790, C-more sur les fréquences 11102 et 10200, diffusées de manière récurrente sur des centaines de stations hôtes.
- Contrôleurs nus : parfois identifiés directement par empreinte digitale, avec des chaînes de caractères du système d’exploitation telles que « Rockwell Automation 1756-ENBT » et « 1769-Lxxe ».
- Dispositifs divers : une caméra Hikvision étiquetée CAMERA et IoT répondant à EtherNet/IP, un routeur MikroTik exécutant le logiciel de gestion technique du bâtiment Obvius AcquiSuite, un appareil Cisco IOS et un système de comptage de l’énergie exécutant Ubiquiti UniFi Protect ainsi que Modbus, telnet, SSH et dix services HTTP sur une adresse publique.
Les pots de miel sont comptabilisés sauf si vous les retirez.
Quarante-deux hôtes américains de la collection Flare ont renvoyé le numéro de série EtherNet/IP 0xdead1337. Chacun a indiqué la chaîne de produit 1756-L61/B LOGIX5561 et son adresse IP 0.0.0.0. Tous étaient hébergés sur Microsoft Azure, Amazon Web Services, DigitalOcean ou Cloudflare. Un second cluster, avec le numéro de série 0x006c061a, couvrait quinze hôtes supplémentaires.
Les contrôleurs sont installés sur site et chaque appareil possède un numéro de série unique. Quarante-deux hôtes partageant un même numéro de série sur une infrastructure louée constituent un système de leurres. Le fait de le comptabiliser comme infrastructure exposée augmente le nombre d'appareils ControlLogix de plus d'un tiers.
Les données de Censys le confirment dans l'autre sens. Censys attribue son propre label HONEYPOT aux hôtes Conpot et les inclut dans le total publié : infrastructure Shadowserver à San Jose, hôtes Azure à Boydton, Phoenix et Amsterdam, hôtes Amazon à Ashburn, Stockholm et Hong Kong, un hôte HostPapa à Dallas, ainsi que des hôtes universitaires et commerciaux en Indonésie et en Iran. Plusieurs répondent à EtherNet/IP sur des ports arbitraires, parfois sur quatre ports simultanément, aux côtés de DICOM, Bitcoin, OPC UA et Redis. Le label figure dans les données. L'exclusion est une modification d'une seule ligne qui n'apparaît dans aucun décompte publié.
Deux règles d'exclusion
- Exclure les hôtes sur le cloud et hébergeant des systèmes autonomes. Les contrôleurs industriels sont installés sur site et ne sont pas loués à l'heure. Cela a permis de retirer 83 hôtes de la population Flare.
- Exclure tout numéro de série de périphérique apparaissant sur huit hôtes non liés ou plus. Les numéros de série étant uniques à chaque appareil, leur répétition sur plusieurs blocs réseau indique l'utilisation d'un modèle. Cela a permis d'éliminer 11 appareils supplémentaires qui n'avaient pas encore été détectés.
Qu'y a-t-il réellement ?
Après exclusions, Aux États-Unis, 1 512 contrôleurs Rockwell étaient accessibles depuis l'Internet public. à travers la fenêtre de collecte.
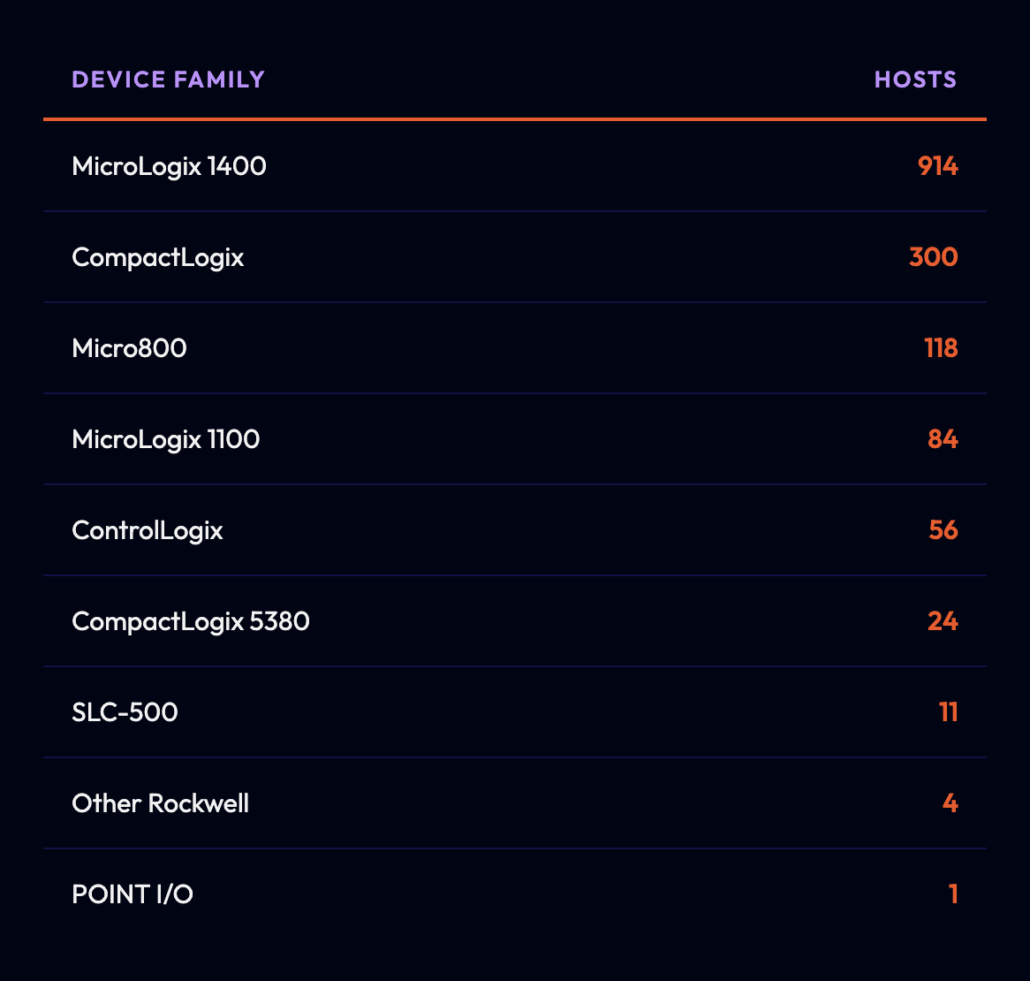
Familles de dispositifs identifiées dans la population de dispositifs de purge propres. Les familles MicroLogix 1400 et 1100 sont celles mentionnées dans le communiqué de service public du FBI et de l'EPA.
998 hôtes appartiennent aux deux familles MicroLogix mentionnées dans l'avis fédéral. Ce qui représente 66 % du parc immobilier recensé. Après ajustement pour tenir compte de la proximité, cela correspond à environ 650 installations distinctes.
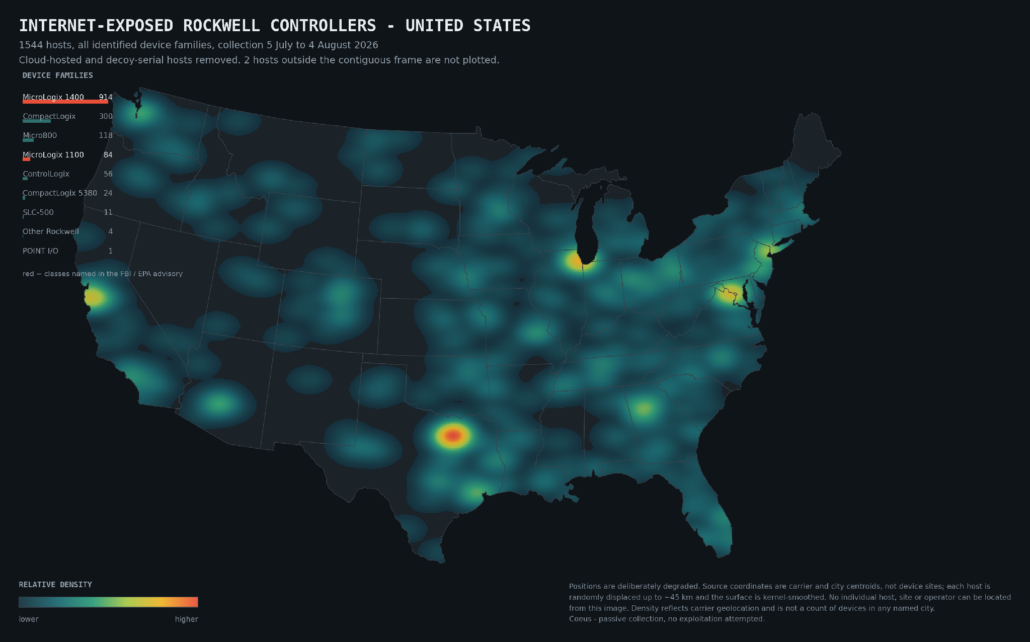
Figure 3. Densité des contrôleurs Rockwell accessibles via Internet sur le territoire continental des États-Unis. Les positions sont volontairement dégradées : les coordonnées de la source correspondent aux centroïdes des opérateurs et des villes, chaque hôte est déplacé aléatoirement et la surface est lissée par noyau. Aucun hôte, site ou opérateur individuel n’est identifiable sur cette image.
La moitié ne sont pas exposées en permanence
Deux extractions effectuées avec la même requête ont donné des résultats sensiblement différents. Une extraction ponctuelle a renvoyé 1 512 hôtes sains. Une extraction cumulée sur un mois en a renvoyé 2 810.
L'explication la plus évidente serait la variation des adresses IP des opérateurs, un même appareil réapparaissant à plusieurs reprises à différentes adresses. Les données excluent cette hypothèse. En utilisant le numéro de série et le modèle de l'appareil comme identifiant stable, seules 28 des 2 623 identités distinctes sont apparues sur plus d'une adresse dans l'ensemble des données. Les opérateurs attribuent donc des adresses IP fixes à ces appareils.
Les appareils sont joignables par intermittence, se déconnectant et se reconnectant au gré des fluctuations de leur connexion. Le nombre d'hôtes américains varie d'environ 1 % d'un jour à l'autre. Censys a enregistré une baisse, passant de 3 891 hôtes américains en avril à 2 945 en juillet. Cette baisse pourrait être due à des mesures correctives, à des variations du cycle d'utilisation, ou encore être liée à la superposition de deux instantanés.
Cela modifie la définition du terme « exposé » pour le secteur. Un contrôleur accessible quatre jours par semaine n'est pas plus sûr qu'un contrôleur accessible sept jours sur sept, mais il est plus difficile à inventorier, à détecter et à réparer. Un opérateur qui effectue une vérification et ne trouve rien a peut-être vérifié pendant une interruption de la liaison.
Une classe de contrôleur invisible à tous les comptes
Toutes les données mentionnées jusqu'ici proviennent d'EtherNet/IP. Les contrôleurs Allen-Bradley plus anciens ne prennent pas en charge ce protocole.
Les familles PLC-5 et SLC-5/05 utilisent le protocole client-serveur sur le port TCP/2222, antérieur à EtherNet/IP. Une collecte de données sur ce port a renvoyé 41 hôtes américains répondant avec CSPv4 et un identifiant de session. 34 d'entre eux n'apparaissent nulle part dans l'ensemble de données EtherNet/IP.
Il s'agit de quelques-uns des plus anciens automates programmables encore en service dans l'industrie. Les systèmes de traitement des eaux et des eaux usées ont des cycles de vie d'équipement très longs, et un automate installé dans les années 1990 peut encore gérer une station de relevage aujourd'hui. Toute étude de ce secteur limitée au port moderne sous-estime la partie la plus ancienne et la plus vulnérable des installations, et tous les décomptes de la figure 2 présentent cette lacune.
ATT&CK pour la cartographie ICS
L'activité décrite dans les rapports fédéraux est reportée sur la matrice ATT&CK pour ICS. Chaque technique ci-dessous est étiquetée selon qu'elle est directement mise en évidence par cet ensemble de données ou qu'elle repose sur les rapports fédéraux et d'incidents.
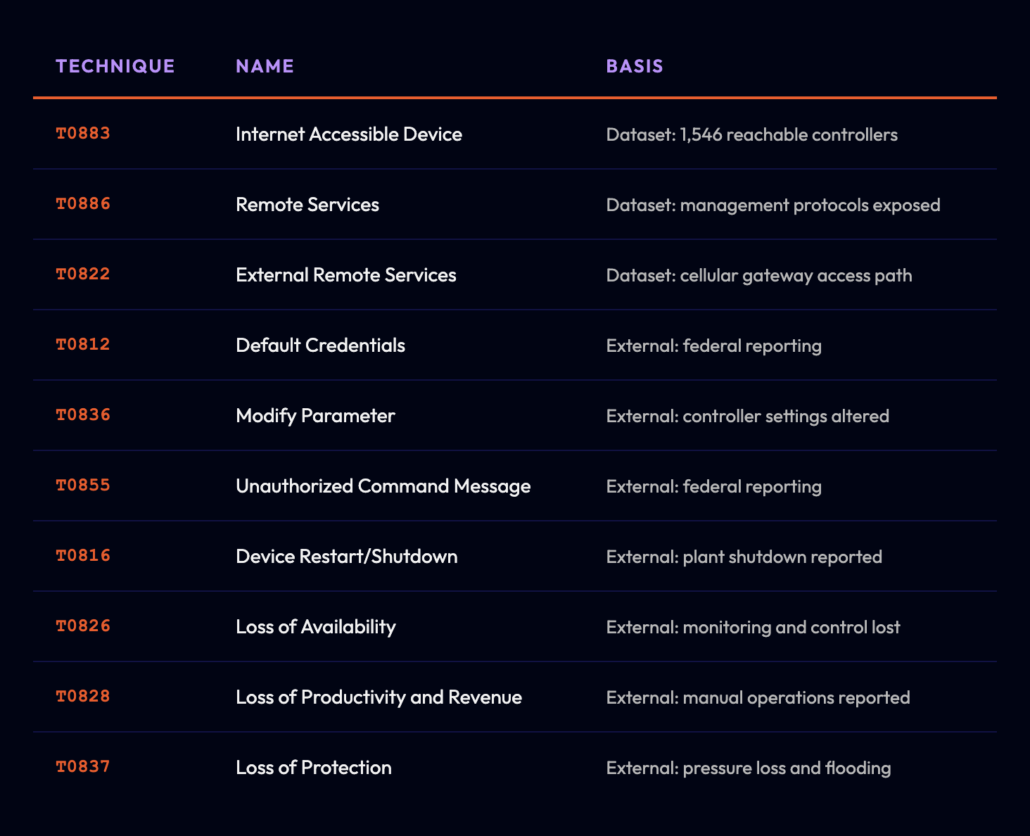
Tableau 4. ATT&CK pour les techniques ICS. Les techniques étayées par des données sont appuyées par des artefacts de cette collection. Les techniques externes reposent sur l'alerte de la CISA, les annonces de service public du FBI et de l'EPA, ainsi que sur les rapports d'incidents publics.
Ce processus relève de l'accès initial et de l'impact, et non de l'exploitation. Il n'y a aucune vulnérabilité logicielle à corriger ni aucune signature d'exploitation à déclencher. L'accès est obtenu car l'appareil répond sur Internet ; les détections pertinentes consistent donc en la surveillance de l'authentification au niveau de la gestion et l'alerte en cas de modification des paramètres du contrôleur et des programmes.
Jugements clés
Haute confiance :
- Le nombre d'hôtes publié pour cette population surestime d'environ la moitié le nombre d'installations distinctes. Le coefficient de corrélation de 1.52 est resté stable à 0.02 près sur des échantillons de 330, 334 et 434 hôtes, et 48 % des hôtes appartiennent à un groupe multi-hôtes.
- Une minorité substantielle d'hôtes renvoyant une identité Rockwell sont des passerelles cellulaires qui les transmettent à un contrôleur situé derrière elles, sur la base de 968 empreintes ACEmanager et 535 empreintes Cradlepoint sur 4 131 hôtes correspondants dans les données Censys.
- Les chiffres publiés incluent l'infrastructure des leurres. Censys applique son propre label « HONEYPOT » aux hôtes inclus dans son total déclaré, et nous avons identifié 57 hôtes leurres supplémentaires grâce à la répétition de leur numéro de série.
Confiance modérée :
- Le nombre réel d'installations Rockwell distinctes accessibles aux États-Unis à un instant donné se situe entre 1 600 et 2 100. Ce chiffre repose sur le recensement ponctuel du Censys, ajusté en fonction de l'effondrement de la proximité observé, et l'échantillonnage utilisé pour cet ajustement n'était pas aléatoire.
- Une part importante de ces installations a été mise en place par des intégrateurs et des fournisseurs et ne figure pas dans les inventaires des actifs des opérateurs. La concentration des opérateurs, les empreintes digitales des passerelles et les directives fédérales relatives aux modems cellulaires non documentés convergent dans ce sens, mais la propriété ne peut être établie à partir de données passives.
- Les comptages ponctuels sous-estiment la population d'environ la moitié en raison de la connectivité intermittente. Deux périodes de collecte ont présenté un écart de cette ampleur et l'analyse de l'identité des appareils exclut les variations d'adresse, mais une période d'observation plus longue serait nécessaire pour établir le cycle d'utilisation.
Faible confiance :
- Aucune estimation de la durée d'exposition de ces dispositifs n'est disponible. L'historique des bannières n'étant pas accessible pour cette collection, les dates de première observation n'ont pu être établies et aucune affirmation n'est faite quant à savoir si l'exposition est antérieure à l'activité actuelle.
Ce que les équipes de sécurité peuvent faire cette semaine
Pour tout exploitant de réseau d'eau potable ou d'eaux usées, ou toute organisation utilisant des contrôleurs Allen-Bradley :
- Avant de considérer l'inventaire comme complet, testez vous-même l'espace d'adressage des classes de périphériques mentionnées dans ce rapport. Cette vérification est gratuite et indépendante de toute autre source.
- Demandez directement à vos intégrateurs et fournisseurs quels appareils connectés au réseau cellulaire ils ont installés sur vos sites et si les interfaces d'administration de ces appareils sont accessibles via Internet. Un appareil inconnu de l'opérateur n'apparaîtra pas dans l'inventaire interne.
- Vérifiez la passerelle ainsi que le contrôleur. Si un modem redirige un port vers un automate programmable, le renforcement de la sécurité de ce dernier ne suffit pas à garantir la sécurité du réseau. De plus, l'interface d'administration du modem est souvent exposée sur les ports 9191, 9443, 8080 ou 8443.
- Éloignez les contrôleurs de l'accès direct à Internet et acheminez l'accès distant opérationnel via un réseau privé virtuel ou une passerelle, sans chemin direct vers le contrôleur. Appliquez une liste blanche d'adresses sources lorsque l'accès distant doit être conservé.
- Veuillez vous assurer de disposer d'une sauvegarde propre et connue de chaque image de contrôleur. Parmi les activités observées figurent la modification des mots de passe des contrôleurs afin d'empêcher les opérateurs d'y accéder. La CISA exige que cette vérification soit effectuée après toute déconnexion.
- Effectuez des vérifications sur plusieurs jours. Une connexion intermittente rend une seule vérification peu fiable, et l'absence de résultat lors d'une première tentative ne confirme pas que le domaine est propre.
- Énumérez séparément le port TCP/2222 si une partie du parc informatique utilise des équipements PLC-5 ou SLC-5/05. Les analyses de ports modernes ne le détecteront pas.
- Examinez les autres éléments présents à cette adresse. Parmi les hôtes correspondants, 884 exposent VNC, 534 une base de données et 522 le partage de fichiers réseau. Le contrôleur n'est souvent pas le seul élément accessible sur ce site.
Communauté Discord de Flare Academy
Discutez de cette recherche avec les praticiens
Le serveur Discord de Flare Academy est un lieu d'échange pour les experts en sécurité et les chercheurs en menaces qui analysent des découvertes comme celle-ci. Rejoignez la discussion et échangez avec la communauté qui travaille quotidiennement sur ces problématiques.
Méthodologie et limites
Cette analyse a été réalisée exclusivement à partir de sources passives. Aucune analyse active, aucun sondage, aucune authentification ni aucune exploitation n'ont été effectués sur les hôtes mentionnés ici, et aucun trafic n'a été envoyé vers les ressources concernées. L'identité des appareils provient des données de bannière déjà présentes dans les index de recherche publics. Les chiffres de Censys sont ceux publiés par Censys ARC et n'ont pas été recalculés.
L'analyse d'adjacence repose sur 434 hôtes américains extraits des résultats paginés du recensement Censys entre le 3 et le 4 août 2026. Le regroupement fusionne les adresses distantes de huit octets maximum au sein du même /24. L'échantillonnage n'étant pas aléatoire et les adresses adjacentes ayant tendance à apparaître ensemble dans les résultats paginés, les grands regroupements peuvent être surreprésentés. Le chiffre de population est donc indiqué comme étant d'au moins 1.4 et non comme une estimation ponctuelle.
Les organisations ne sont pas nommées et aucun hôte n'est associé à un service ayant signalé un incident. Il s'agit d'un choix éditorial délibéré. Une correspondance correcte désignerait une infrastructure potentiellement compromise, tandis qu'une correspondance incorrecte mentionnerait une organisation n'ayant jamais été attaquée. Dans un article publié, aucune de ces omissions ne sert une thèse défensive.
Quatre autres limites s'appliquent :
- Les chiffres indiqués sont des valeurs minimales. Les appareils utilisant une traduction d'adresses réseau d'opérateur (NAT) avec des noms de points d'accès privés sont inaccessibles par toute méthode de collecte externe et n'apparaissent donc pas ici. Les hôtes acceptant les connexions sans renvoyer de charge utile d'identification ne peuvent être classés.
- La plupart des serveurs ne sont pas rattachés à une organisation d'exploitation. Les attributions des opérateurs et des fournisseurs ne comportent aucune donnée d'enregistrement déléguée. Une petite minorité se trouve sur des systèmes autonomes enregistrés au niveau municipal et est identifiable uniquement par WHOIS.
- La géolocalisation sur les réseaux mobiles reflète les points d'agrégation des opérateurs et non les emplacements des appareils ; par conséquent, toutes les ventilations géographiques de ce rapport décrivent l'infrastructure des opérateurs.
- L'exposition ne constitue pas une vulnérabilité. La version du firmware, l'état des identifiants et la fonction des processus en aval n'ont été établis pour aucun hôte, et aucune affirmation n'est faite selon laquelle un appareil serait exploitable ou contrôlerait quoi que ce soit d'important.
Les chiffres affichés servent de signal de triage et constituent une estimation minimale. Rien dans ces données ne doit être interprété comme une compromission confirmée sans validation authentifiée à partir de l'inventaire des actifs et des journaux des appareils.
Un chiffre défendable, une méthode honnête et une liste de contrôle pour les défenseurs qui ont besoin des deux.
Les statistiques d'exposition ne sont pas des mesures objectives. Elles résultent de décisions rarement explicitées : quel moteur de recherche a été interrogé, comment il interprète la réponse d'identification d'un appareil, si le comptage inclut les honeypots, si les adresses adjacentes d'un même site sont comptabilisées une ou six fois, si l'hôte comptabilisé est le contrôleur ou le modem, et si les protocoles hérités ont été pris en compte. Chacune de ces décisions influe sur le total, et leur accumulation le fait varier davantage que l'exposition réelle sur un trimestre entier.
Cela a des conséquences concrètes pour quiconque consulte un chiffre dans un avis, un blog de fournisseur ou un article de presse. La question pertinente n'est pas de savoir si le chiffre est exact, mais plutôt laquelle de ces décisions il reflète et si les mêmes décisions ont été appliquées au chiffre auquel il est comparé. Une baisse du nombre de cas, passant de 3 891 à 2 945 entre avril et juillet, peut refléter des travaux de réparation, une accessibilité intermittente ou une modification de la couverture des scanners ; rien dans le chiffre lui-même ne permet de les distinguer.
La comparaison avec les « Fords rouges » est utile pour comprendre tout cela : selon la théorie dominante, chaque appareil exposé est un contrôleur Rockwell, tout comme on suppose que chaque voiture rouge est une Ford. Les appareils Rockwell sont bel et bien présents, mais il en va de même pour les modems Sierra Wireless, les passerelles Cradlepoint, les IHM Red Lion, les honeypots et même une empreinte digitale détectée par un scanner, tous portant la même étiquette. Considérer un nombre comme une seule chose alors qu'il en existe plusieurs, c'est précisément ainsi qu'un chiffre de 2 945 devient 1 610, puis 1 512, sans que l'exposition sous-jacente ne soit modifiée.
L'important n'est pas d'améliorer les chiffres publiés, mais plutôt de cesser de se fier aux statistiques et de contrôler son propre réseau. Pour les utilisateurs de ce type d'équipement, ce rapport constitue une véritable liste de contrôle : testez votre propre espace d'adressage IP au lieu de vous fier à une analyse externe ; interrogez vos intégrateurs et fournisseurs sur les équipements installés, car une grande partie de cette vulnérabilité provient d'un tiers et n'a jamais été répertoriée dans un inventaire interne ; vérifiez la passerelle autant que le contrôleur, car sécuriser l'un tout en laissant l'autre vulnérable est inutile ; effectuez plusieurs vérifications, car environ la moitié de ces appareils ne sont pas accessibles en permanence et une analyse concluante aujourd'hui ne présage rien de l'avenir ; enfin, n'oubliez pas les protocoles anciens : un automate PLC-5 ou SLC-5/05 exécutant le protocole client-serveur sur le port TCP/2222 est invisible pour tous les comptages de ce rapport et pour la plupart des analyses actuelles.