Par Adrian Cheek, chercheur principal en cybercriminalité
Le août 22, 2026, The Telegraph Il a été rapporté qu'une petite centrale électrique britannique avait été mise hors service pendant quatre jours en juillet suite à une cyberattaque menée par des pirates informatiques liés à l'Iran. Le gouvernement a confirmé qu'une centrale de petite taille avait été touchée, a affirmé que le réseau électrique dans son ensemble n'avait jamais été menacé et a refusé de divulguer l'identité du site. L'incident a été signalé au Centre national de cybersécurité, et le ministère de la Sécurité énergétique et de la Neutralité carbone a informé les dirigeants des entreprises énergétiques et leur a transmis des recommandations.
En quelques jours, des chercheurs ont commencé à analyser les données de balayage d'Internet à la recherche de protocoles de contrôle industriels exposés et à publier les résultats de leurs recherches. L'exercice est pertinent, mais l'hypothèse selon laquelle les chiffres obtenus décrivent une population unique et mesurable ne l'est pas.
Pendant plus d'un mois, nous avons effectué 17 collectes passives sur trois plateformes d'analyse Internet, couvrant huit protocoles industriels et trois fournisseurs d'accès cellulaire, et consolidé 113 269 enregistrements de service en un ensemble de données de 65 287 adresses. Parmi celles-ci, 1 030 adresses se trouvent au Royaume-Uni.
Sur le port TCP 502 en Grande-Bretagne, une requête portant sur le protocole Modbus renvoie 427 résultats de service répartis sur 426 adresses. Une requête portant sur un produit, effectuée sur une autre plateforme, renvoie quatre appareils qui se nomment eux-mêmes. Les deux requêtes sont correctes, elles correspondent au type de requête qu'un professionnel utiliserait, et les réponses diffèrent d'un facteur cent.
La différence ne réside pas dans une erreur. L'identification des appareils Modbus est un code de fonction optionnel ; un appareil peut donc répondre parfaitement au protocole sans pour autant révéler sa nature. Une requête demande ce que l'appareil répond, l'autre, sa nature. En Grande-Bretagne, les réponses à ces deux questions diffèrent de deux ordres de grandeur.
Le nombre d'expositions à l'échelle d'Internet ne mesure pas le nombre d'appareils exposés. Il s'agit d'une mesure produite par une requête, une plateforme, un ensemble d'empreintes digitales, une fenêtre d'observation et une méthodologie d'exclusion spécifiques.
En appliquant une méthode uniforme aux trois plateformes et en éliminant 466 hôtes dont la nature est trompeuse, le Royaume-Uni compte 564 hôtes industriels et à accès industriel accessibles via Internet, répartis sur cinq niveaux de périphériques. Ce chiffre diffère des données publiées. Cet article s'attache à expliquer ces différences.
Chiffres phares
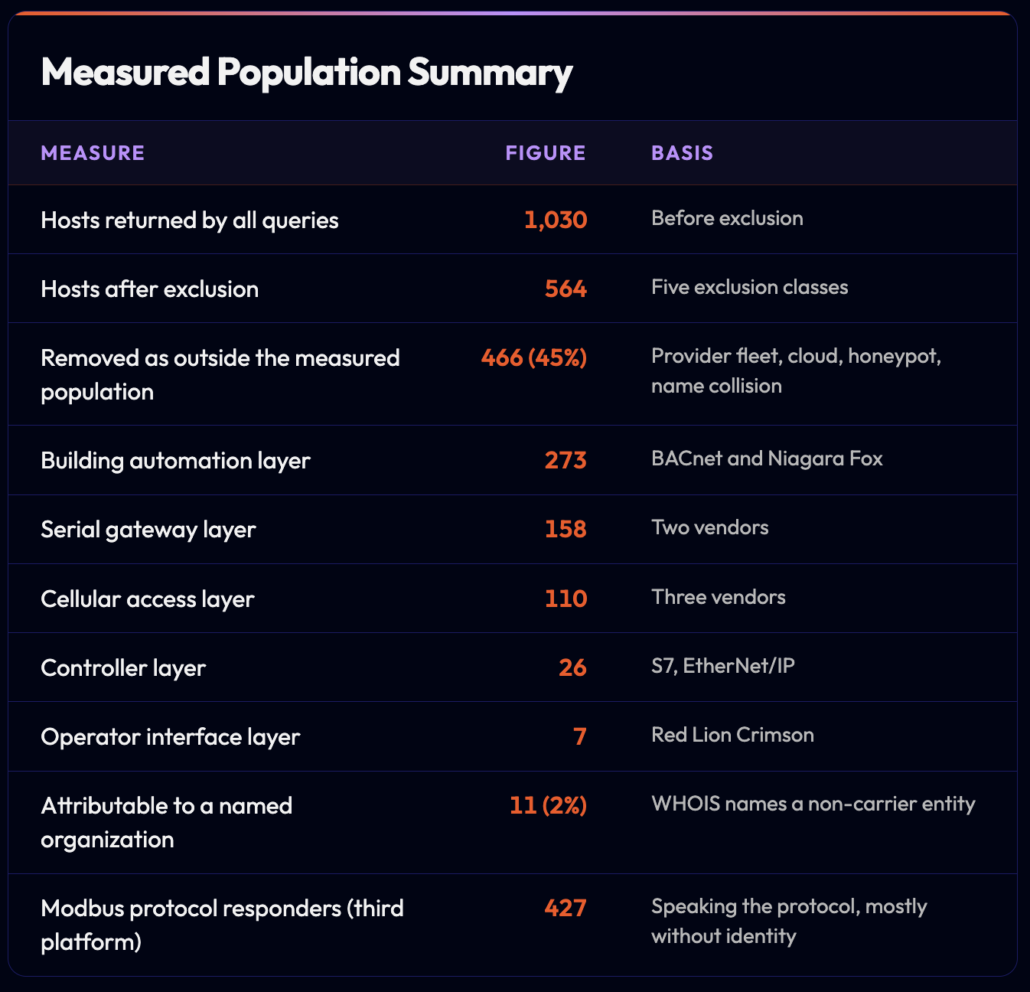
Tableau 1. Toutes les valeurs sont des planchers. Chaque valeur correspond au nombre d'adresses ayant répondu au cours d'une période d'un mois. Les appareils situés derrière une traduction d'adresses réseau de l'opérateur, sur des ports non explorés ou répondant sans s'identifier ne sont pas représentés.
Principales conclusions de l'étude sur les infrastructures exposées à Internet au Royaume-Uni
- Le nombre de résultats dépend de la requête. Sur un port donné, dans un pays donné et pendant une semaine, une requête portant sur un protocole a renvoyé 427 résultats de service, tandis qu'une requête portant sur un produit a renvoyé quatre appareils. Le nombre d'éléments comptabilisés dépend des protocoles qui s'identifient automatiquement, et non des appareils exposés.
- Les empreintes digitales des appareils présentent une exposition synthétique importante, et la proportion n'est pas uniforme. Dans une population d'appareils Schneider étiquetés, les trois quarts ont été classés par les signaux d'exclusion des plateformes comme simulés, hébergés dans le cloud ou non authentiques aux fins de cette mesure. Pour un fournisseur d'accès, ce taux était de 17 % au niveau mondial, contre 76 % en Grande-Bretagne. Aucun facteur de correction unique ne peut être appliqué.
- Aucune plateforme d'analyse n'offre une visibilité complète. Sur quatre classes d'appareils, le déficit de couverture s'étendait dans les deux sens, en fonction du fournisseur et du mode de transport. Un fournisseur d'accès est totalement indétectable sur la plateforme servant de base à la plupart des comptages d'exposition.
- L'infrastructure d'accès accroît considérablement la surface d'attaque observable. Le Royaume-Uni compte 26 contrôleurs exposés et 383 hôtes d'accès et de gestion technique du bâtiment exposés. La couche de contrôle visée par de nombreux avis de sécurité actuels relatifs aux technologies opérationnelles est nettement plus petite que les couches d'accès et de gestion technique du bâtiment visibles depuis l'Internet public.
- L'attribution est bien plus complexe que l'identification. Sur 564 hôtes britanniques, 11 (soit 2 %) peuvent être rattachés à une organisation cible identifiée à partir de données passives. Identifier un appareil ne signifie pas nécessairement déterminer qui l'exploite.
Communauté Discord de Flare Academy
Consultez les dernières recherches sur la cybercriminalité
Le serveur Discord de Flare Academy est un lieu d'échange pour les experts en sécurité et les chercheurs en menaces qui analysent des découvertes comme celle-ci. Rejoignez la discussion et échangez avec la communauté qui travaille quotidiennement sur ces problématiques.
Jugements clés
Grande confiance
- Au Royaume-Uni, le nombre de contrôleurs exposés est faible (quelques dizaines), tandis que les couches d'accès et d'automatisation des bâtiments exposées sont plus de dix fois supérieures dans l'ensemble de données observé. Ce constat est valable pour trois plateformes et huit protocoles. Le nombre d'appareils Modbus exposés n'est pas comparable entre les études, sauf si le type de requête est précisé. Les résultats obtenus pour la Grande-Bretagne, selon le protocole ou le produit, diffèrent d'un facteur cent. Tout chiffre d'exposition britannique publié sans exclusion par pays surestime considérablement la population. Quarante-cinq pour cent des résultats nationaux bruts se situaient en dehors de la population mesurée, contre environ 17 % au niveau mondial pour les mêmes empreintes.
Confiance modérée
- L'infrastructure d'accès britannique repose principalement sur des revendeurs de connectivité IoT plutôt que sur les FAI traditionnels. Cinq fournisseurs détiennent 140 des 564 hôtes et la quasi-totalité du réseau cellulaire, mais l'espace d'adressage des revendeurs n'est pas toujours distinguable de celui des opérateurs par le seul biais du WHOIS.
- Le fait que 61 des 67 adresses ne se chevauchent pas dans l'espace des opérateurs mobiles reflète une accessibilité intermittente et une cadence de balayage variable plutôt qu'un changement d'adresse. Une analyse antérieure de l'identité des appareils exclut ce changement, mais nous n'avons pas observé ces adresses spécifiques au fil du temps.
Faible confiance
- Ce chiffre de 564 est stable. Il repose sur une seule fenêtre d'observation ; cinq autres chaînes de produits Schneider restent à collecter, et un fournisseur de couche d'accès n'est pas du tout dénombrable sur la plateforme principale.
Les jugements ci-dessous indiquent ce que nous estimons être étayé par les preuves et le degré de certitude associé. Les sections suivantes présentent les éléments de preuve qui les étayent.
Ce que le Royaume-Uni possède réellement
La collecte a porté sur huit protocoles industriels et trois fournisseurs d'accès cellulaire, répartis sur trois plateformes d'analyse. Après déduplication et exclusion, la population britannique se répartit par couche comme suit.
Exposition du Royaume-Uni par couche et technologie
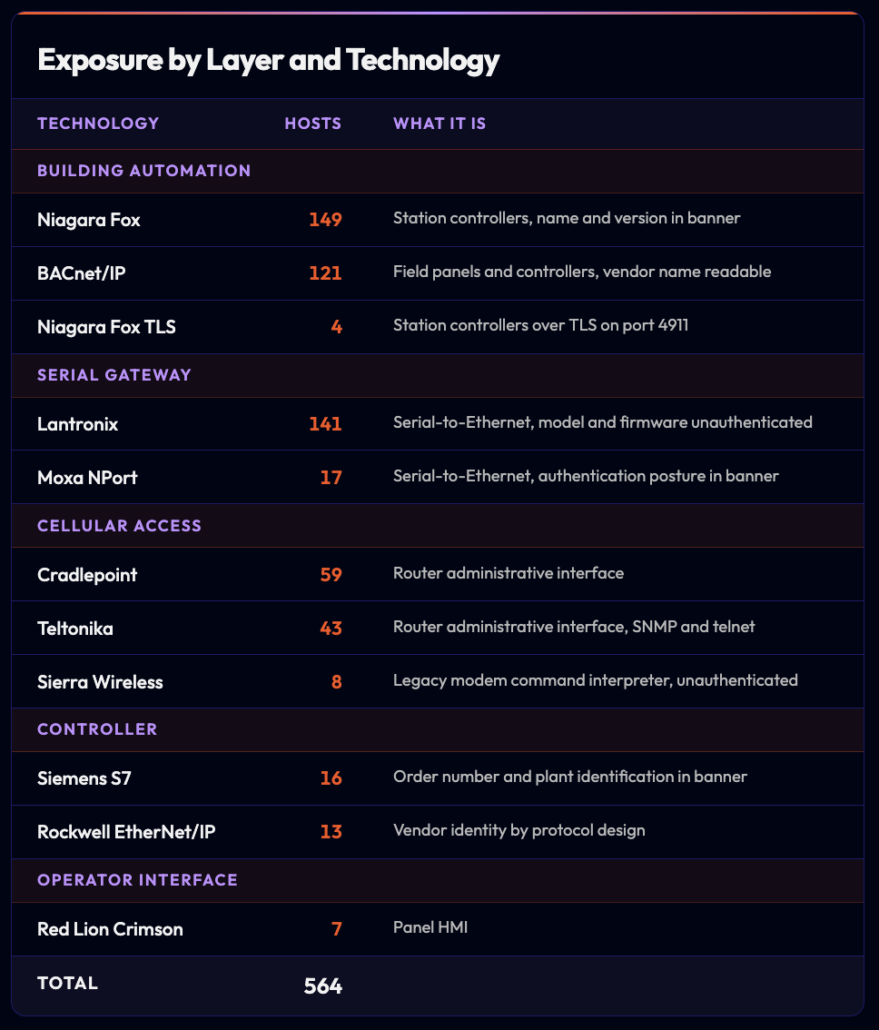
Tableau 2. Les lignes technologiques ne sont pas additives pour deux raisons. La somme des lignes est de 578. Quatre adresses correspondent à deux technologies au sein d'une même couche : trois dans la couche de contrôle et une dans la couche d'automatisation du bâtiment, soit 574 instances de couche. Dix autres adresses sont représentées dans plusieurs couches : cinq combinent l'automatisation du bâtiment et un contrôleur, quatre combinent l'accès cellulaire et l'automatisation du bâtiment, et une combine un contrôleur et une interface opérateur. Le total national correspond au nombre d'adresses dédupliquées. de 564.
Concentration des fournisseurs
La concentration des fournisseurs est tout aussi flagrante. BT Infrastructure Layer détient 102 hôtes, TalkTalk 32 et Zen 9. La couche d'accès, quant à elle, est répartie différemment : Wireless Logic 73, Jola Cloud Solutions 27, Mobile Broadband Service 21, iBasis IoT Europe 10 et Globalgig 9. Ces cinq fournisseurs sont des revendeurs de connectivité IoT et des agrégateurs de cartes SIM, et non des FAI grand public ou professionnels. À eux seuls, ils détiennent 140 des 564 hôtes et la quasi-totalité du réseau cellulaire. Quarante-six autres hôtes sont hébergés chez des fournisseurs plus petits du même type.
Cela a des conséquences opérationnelles. Un appareil connecté à une carte SIM d'un revendeur IoT utilise un réseau opérateur partagé, et son profil d'exposition est défini par la configuration du point d'accès du revendeur plutôt que par l'organisation qui l'a acheté. L'opérateur ignore souvent que l'appareil est joignable, car il a été installé par un intégrateur et n'a jamais été répertorié dans l'inventaire des actifs.
427 ou 4 ?
Le port 502 est le port Modbus et celui utilisé le plus souvent pour les rapports d'exposition. En Grande-Bretagne, il renvoie deux réponses totalement différentes selon la formulation de la question.
Une requête de portée de protocole sur une plateforme qui effectue une véritable négociation Modbus a renvoyé 427 résultats de service sur 426 adresses le 23 août 2026. Une requête de portée de produit sur une deuxième plateforme, limitée aux chaînes de produits Schneider qui dominent la population étiquetée mondiale, a renvoyé quatre appareils après exclusion.
Nous avons relancé la requête au niveau du protocole le 24 août à titre de vérification. Elle a renvoyé 428 résultats de service répartis sur 427 adresses. Le seul résultat supplémentaire se situe chez un fournisseur de cloud commercial de la région de Londres et renvoie une identité de contrôleur Schneider que le filtre honeypot de la plateforme n'avait pas exclu. Cette observation ne constitue pas une mesure de dérive, et nous ne nous prononçons pas sur le taux de déplacement de cette population. Elle établit néanmoins que ce chiffre représente une mesure ponctuelle et non une caractéristique du pays, ce qui est l'objet de cette section.
Dans les données britanniques, la réponse Modbus la plus fréquente est de loin une erreur de fonction illégale, confirmant la présence d'une pile Modbus active sans fournir plus d'informations. Un hôte de l'échantillon visible a renvoyé l'identification d'un compteur électrique Schneider sur un réseau de revendeurs IoT. Les 425 autres sont tout aussi accessibles et tout aussi silencieux quant à leur nature.
Ces appareils sont réels, accessibles et dénombrables par protocole. Ils sont invisibles pour toute requête demandant un nom de produit.
Cette distinction n'est pas d'ordre technique. Un analyste de sécurité constatant que quatre appareils Modbus sont exposés au Royaume-Uni conclut que le problème est négligeable. Un autre, lisant le document 427, conclut qu'il est significatif. Le constat sous-jacent est que plusieurs centaines d'adresses accessibles via Internet en Grande-Bretagne ont répondu à une requête Modbus non authentifiée pendant la période de collecte des données, et qu'une poignée d'entre elles ont divulgué un numéro de modèle.
Le même phénomène se produit sur le port 102. Une requête portant sur un produit ne renvoie aucun appareil Siemens dans le monde, parmi 465 740 enregistrements, car la plateforme n'associe pas l'identifiant de la réponse à son champ produit. Une requête portant sur le préfixe du numéro de commande Siemens renvoie 4 212 résultats au niveau mondial et 13 au Royaume-Uni. Interpréter le premier résultat comme une absence d'appareils serait une grave erreur, et il est facile de la commettre.
45 % des résultats britanniques ne sont pas représentatifs de la population mesurée.
Le taux d'exclusion au Royaume-Uni est plus du double de celui obtenu à l'échelle mondiale avec les mêmes empreintes digitales, et leur composition explique ce phénomène.
Exclusions appliquées (Royaume-Uni)
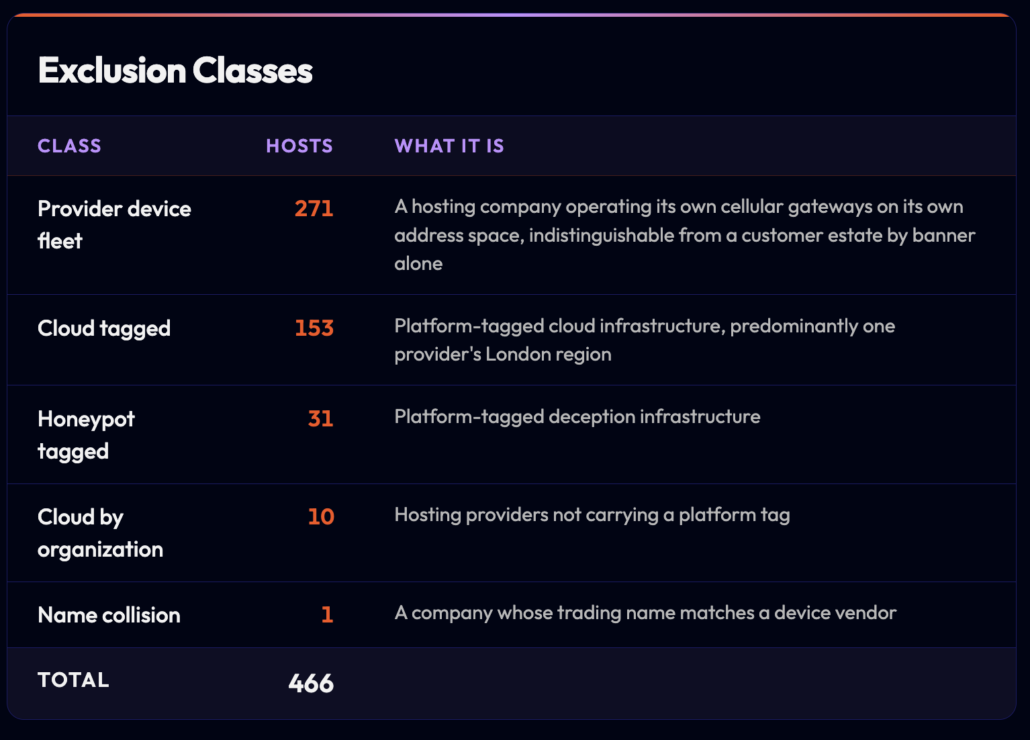
Tableau 3. Les trois classes intermédiaires proviennent des étiquettes propres aux plateformes de collecte et ne nécessitent aucune intervention d'un analyste. La première et la dernière ont été identifiées par inspection lors de cette étude. L'exclusion de ces classes ne signifie pas que le matériel est fictif : le parc du fournisseur est constitué d'équipements réels, retirés car il s'agit d'un produit propre à une société d'hébergement et non d'un élément du parc client que cet article vise à analyser.
La catégorie « flotte de fournisseurs » est nouvelle et mérite d'être décrite, car elle n'apparaît dans aucune méthodologie d'exclusion publiée. 271 hôtes en Grande-Bretagne ont renvoyé une véritable bannière de passerelle cellulaire, exécutant un noyau récent sur du matériel ARM réel, et réussiraient tout test de leurre. Ils sont répartis sur 72 sous-réseaux appartenant à une seule société d'hébergement, répondent tous au protocole SNMP, sont tous du même modèle et possèdent tous l'adresse de contact d'administration par défaut du fournisseur. Il s'agit du produit de connectivité propre à ce fournisseur, et non de 72 sites clients.
Si elles avaient été maintenues, ces mesures auraient fait d'une seule société d'hébergement le plus grand détenteur d'équipements d'accès industriels exposés au Royaume-Uni, et de loin : 271 hébergeurs contre 102 pour le suivant, soit 32 % d'un total national de 835. Toute ventilation sectorielle basée sur ce total aurait été considérablement faussée.
L'espace qui change la réponse
Les travaux publiés sur les pièges industriels font état de taux mondiaux. étude L'utilisation d'une seule plateforme de numérisation sur l'année 2024 a révélé qu'environ 15 % des dispositifs industriels visibles semblaient être des pièges en avril 2024, un chiffre qui est passé à 25 % en janvier 2025. Nos données sont cohérentes avec ce chiffre à l'échelle mondiale, mais incohérentes à l'échelle nationale, et la raison est visible dans une seule famille de produits.
Nous avons collecté les cinq plus grandes chaînes de produits Schneider sur le port 502 et appliqué le honeypot et les balises cloud propres à la plateforme de collecte.
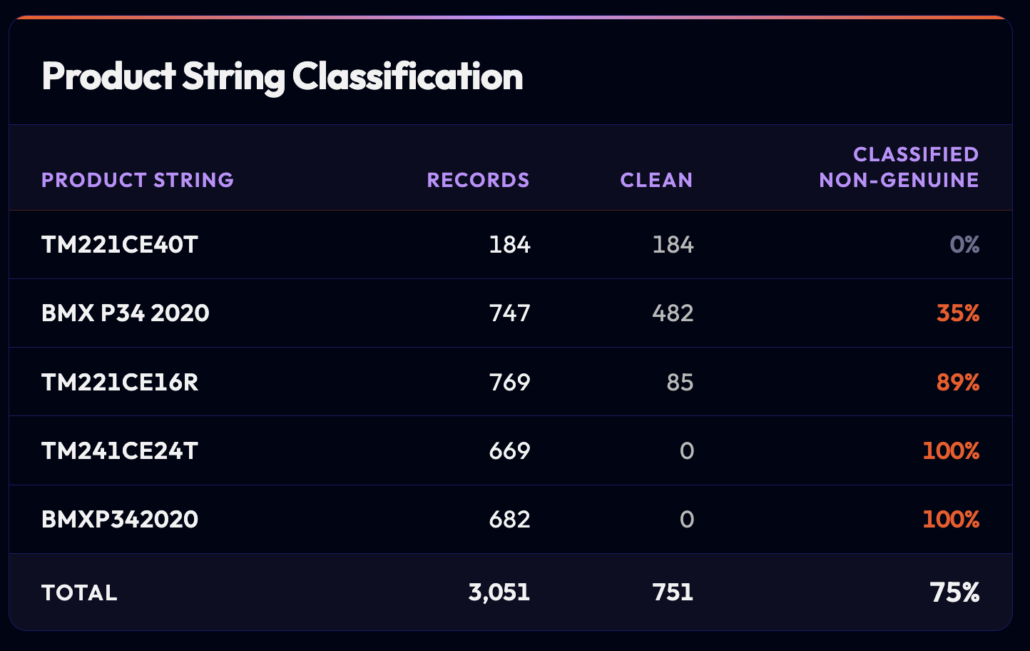
Tableau 4. La classification repose sur les signaux cloud et honeypot de la plateforme de collecte, et non sur une vérification indépendante. Deux des cinq chaînes de caractères du produit ne contiennent aucun hôte qui résiste à ces signaux, où que ce soit dans le monde.
« BMX P34 2020 » est propre à 65 %. « BMXP342020 » est propre à 0 %. Il s’agit du même contrôleur Modicon, affiché de deux manières différentes. Normaliser les variantes de chaînes de caractères des produits avant le comptage est une pratique courante et justifiée ; ici, cela consiste à fusionner une population réelle avec une population synthétique et à afficher la somme. Lorsqu’un appareil apparaît sous plusieurs chaînes de caractères, vérifiez le profil d’exclusion de chaque chaîne avant de les fusionner.
Le point géographique découle du même mécanisme. Pour un fournisseur de routeurs cellulaires, la part émulée des résultats canadiens était de 15.6 %, et pour le même fournisseur au Royaume-Uni, elle atteignait 76.8 %, les émulateurs britanniques étant hébergés dans des régions cloud britanniques afin qu'un filtre par pays ne les exclue pas. Pour ce fournisseur, un décompte d'exposition par pays publié sans exclusion par pays surestimerait la population classifiée au Royaume-Uni d'environ trois fois et demie, à partir de la même requête effectuée le même jour. Le même fournisseur au Canada, quant à lui, surestimerait de moins d'un dixième.
Ce qu'une plateforme unique ne peut pas voir
La plupart des rapports d'exposition reposent sur une seule plateforme d'analyse. En Grande-Bretagne, pour quatre catégories d'appareils, le manque de couverture s'est fait dans les deux sens, selon le fournisseur et le transporteur.
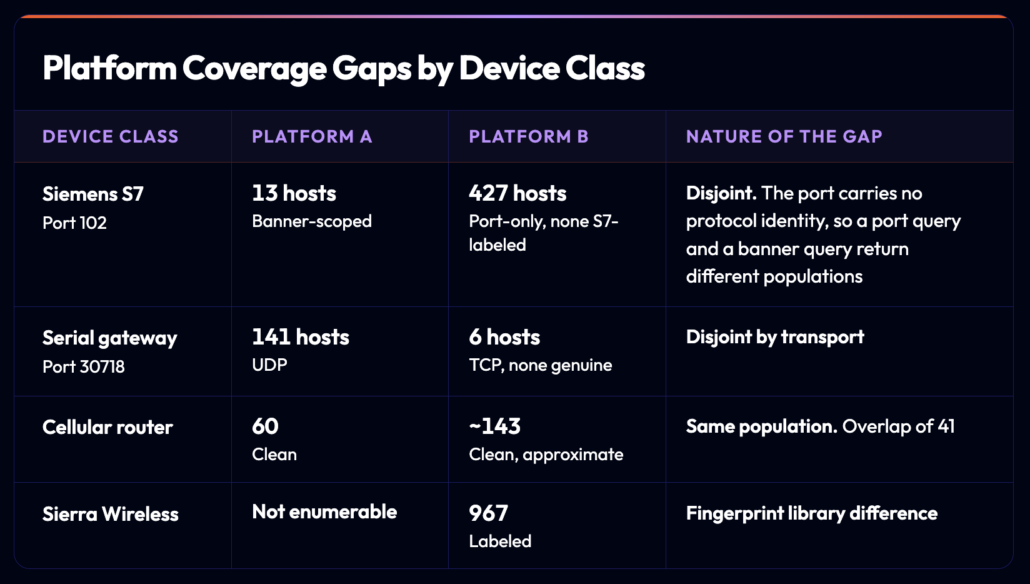
Tableau 5. Une seule des quatre comparaisons présente une divergence numérique. Les autres sont structurelles : les deux plateformes n’observent pas la même population. La valeur 427 en première ligne correspond au nombre d’hôtes connectés au port 102 de la plateforme B et est indépendante de la valeur Modbus du port 502 dans la section 2, qui était de 427 résultats de service le même jour et de 428 lors d’une nouvelle exécution le lendemain. Ces deux valeurs ont été relevées directement sur les plateformes.
Le résultat concernant Sierra Wireless mérite d'être souligné, car nous nous sommes appuyés sur la forte présence de ce fournisseur dans nos travaux antérieurs. Cinq empreintes digitales distinctes sur la plateforme principale n'ont rien donné d'utilisable : le nom de l'interface de gestion a renvoyé neuf enregistrements dans le monde entier, le filtre produit du fournisseur et le filtre de titre de page n'ont rien donné, le nom du système d'exploitation n'est apparu aucune fois dans 362 enregistrements d'une requête connexe, et le port de gestion par défaut a renvoyé 319 568 enregistrements avec une distribution géographique sans rapport avec les routeurs cellulaires. La seconde plateforme identifie 967 appareils. Ces appareils existent, mais une plateforme ne parvient pas à les détecter.
Lorsqu'une adresse n'est pas un appareil
La comparaison des routeurs cellulaires a produit le résultat le plus significatif dans les données britanniques. Sur les 67 appareils détectés par la seconde plateforme sur les réseaux des opérateurs mobiles du Royaume-Uni, six seulement figuraient dans l'ensemble de nos 113 269 enregistrements. 61 étaient totalement absents de la première plateforme : ni sur un port différent, ni sous une autre empreinte numérique, ils étaient tout simplement absents.
Nous avons d'abord attribué ce phénomène à la limitation de la portée des ports, mais nous nous sommes trompés. La suppression de cette limitation et la répétition de la collecte ont donné un résultat identique. Nos travaux antérieurs ont établi que ces appareils conservent des adresses de porteuse fixes plutôt que de changer d'adresse ; la variation d'adresse n'explique donc pas non plus ce phénomène. Une explication cohérente avec les observations est une accessibilité intermittente combinée à une cadence de balayage différente : un appareil dont la liaison est intermittente peut être capturé par la plateforme qui a balayé la zone pendant qu'il était actif.
Une analyse de l'espace d'adressage des opérateurs mesure les observations d'adresses, et non les appareils.
Cela impose une mise en garde à chaque chiffre associé à un opérateur dans cet article et dans la littérature plus générale. Cela s'applique particulièrement à la couche d'accès, où se concentre la majeure partie de l'exposition observable aux technologies opérationnelles, et signifie qu'une seule analyse sans incident d'un réseau cellulaire ne constitue pas une preuve concluante.
La valeur probante d'un signal dépend de son emplacement.
Il est courant et judicieux de considérer la présence de deux indicateurs indépendants sur une même adresse comme un gage de fiabilité. Notre ensemble de données comprend 1 517 adresses de ce type à l'échelle mondiale, après regroupement des cas où un service était observé sur deux ports. Chacune d'elles correspond à une seule combinaison de signaux ; les groupes ci-dessous totalisent donc le nombre d'adresses. 1 206 adresses présentent un signal de couche d'accès et un signal industriel, tandis que 311 présentent deux signaux industriels ou plus, sans dispositif d'accès. Trois configurations représentent la majorité des adresses, la troisième inversant la règle.
- Cohabitation des systèmes d'automatisation du bâtiment : 1 185 adresses. Dans 982 cas, un routeur cellulaire et une plateforme de gestion technique du bâtiment sont associés à une même adresse, ou un contrôleur de bâtiment répond à deux protocoles. Il arrive fréquemment qu'un même appareil physique communique avec les deux, ce qui rend les deux indicateurs non indépendants.
- 53 paires d'armoires de terrain. Une interface opérateur et un contrôleur sont connectés par une même ligne ; 45 de ces connexions se trouvent chez deux opérateurs nord-américains et sont regroupées en séries d'adresses contiguës. Ces connexions sont authentiques et représentent la population la plus fréquente dans l'ensemble de données.
- Co-résidence chez un fournisseur d'hébergement : 21 adresses. Deux ou trois protocoles industriels coexistent sur une même adresse, hébergée sur une infrastructure dédiée plutôt que sur le réseau d'un opérateur ou d'un réseau haut débit, et non étiquetées comme simulé par la plateforme de collecte. Cela représente 1.4 % de la population multi-signaux, et 12 de ces 21 adresses se trouvent chez un seul grand fournisseur d'hébergement ; il s'agit donc d'une observation et non d'un taux mesuré.
Le troisième groupe concerne les résultats, et ils sont peu nombreux. Un simulateur est conçu pour reproduire au mieux un appareil, ce qui signifie qu'il présente davantage d'indicateurs qu'un appareil réel. Appliquée sans filtre d'infrastructure, une règle de confiance multi-signaux placerait précisément ces adresses en tête de classement. Avec seulement vingt et une adresses, il s'agit d'un mécanisme qu'il convient de nommer plutôt que de donner un taux précis.
La valeur probante d'un signal d'exposition dépend du contexte de l'infrastructure. La présence de deux protocoles sur une même adresse renforce la confiance dans l'espace opérateur et haut débit, mais la diminue dans l'espace d'hébergement.
Ce constat s'applique à tous les contextes, et pas seulement aux protocoles industriels. Tout modèle de notation fondé sur des observations externes, y compris ceux qui classent les organisations selon leur exposition, présente le même défaut, à moins que le contexte infrastructurel ne soit intégré au modèle plutôt qu'un filtre appliqué a posteriori.
L'identification ne vaut pas attribution.
Sur les 564 hôtes britanniques, 11 (soit 2 %) utilisent des adresses IP dont l'enregistrement WHOIS mentionne une organisation finale plutôt qu'un opérateur ou un fournisseur d'hébergement. Les autres adresses IP sont gérées par leur fournisseur de connectivité.
Nous ne publions pas les 11, car leur divulgation constituerait une liste de cibles au moment précis où le secteur est sous surveillance. Or, le constat est global : les données d’exposition externe ne permettent pas de tirer des conclusions à l’échelle nationale au niveau des organisations, aussi précise que soit l’identification des appareils. Les affirmations au niveau des organisations fondées uniquement sur des données de numérisation nécessitent donc soit une attribution établie de manière indépendante, soit une reconnaissance explicite du fait que la propriété est déduite et non établie.
C’est également pourquoi nous ne faisons aucune déclaration concernant le générateur mis hors service. Nous ignorons de quel site il s’agissait, nous n’avons pas cherché à l’identifier, et une identification correcte désignerait une infrastructure potentiellement encore compromise, tandis qu’une identification erronée désignerait une organisation qui n’a jamais été attaquée.
Où se situe réellement l'exposition
26 contrôleurs. 273 hôtes de gestion technique du bâtiment. 110 routeurs cellulaires. La couche de contrôle visée par de nombreux avis actuels relatifs aux technologies opérationnelles est nettement plus petite que les couches d'accès et de gestion technique du bâtiment accessibles depuis l'Internet public. En Grande-Bretagne, ces dernières contiennent des centaines d'hôtes observables, tandis que la couche de contrôle reste de l'ordre de quelques dizaines.
Nous avons mesuré cette distribution à deux reprises, dans les deux hémisphères, à partir de données différentes. Lors d'une analyse régionale dans le Pacifique, effectuée en comparaison avec un avis de Siemens, la couche de contrôle était totalement absente, tandis que la couche d'accès était présente à grande échelle. En Grande-Bretagne, la couche de contrôle existe, mais ne représente que quelques dizaines d'éléments, tandis que les couches d'accès et de bâtiment en comptent plusieurs centaines.
Concrètement, un programme de détection des vulnérabilités limité à la simple recherche d'automates programmables exposés ne mesurera que la plus petite partie observable du problème, risquant ainsi de négliger la couche d'accès plus large. Le routeur cellulaire situé en amont du contrôleur est plus susceptible d'être accessible, de disposer d'une interface web, d'avoir été installé par un tiers et moins susceptible de figurer dans un inventaire des actifs. Le contrôleur du bâtiment est quant à lui plus répandu.
Cette structure correspond également à celle décrite lors d'une récente intrusion industrielle, ayant fait l'objet d'un compte rendu public détaillé. Dans ce cas, le chemin d'entrée passait par un accès distant et un pont cellulaire, pour n'atteindre les contrôleurs qu'à l'extrémité. Nous n'affirmons pas que l'incident à l'origine de cette étude ait suivi ce chemin. Aucun compte rendu public ne l'établit, et rien dans cet article ne doit être interprété comme une preuve dans un sens ou dans l'autre.
ATT&CK pour ICS
Un recensement passif observe les conditions préalables plutôt que l'activité adverse. Cet ensemble de données illustre une technique, et nous n'en revendiquons aucune autre.
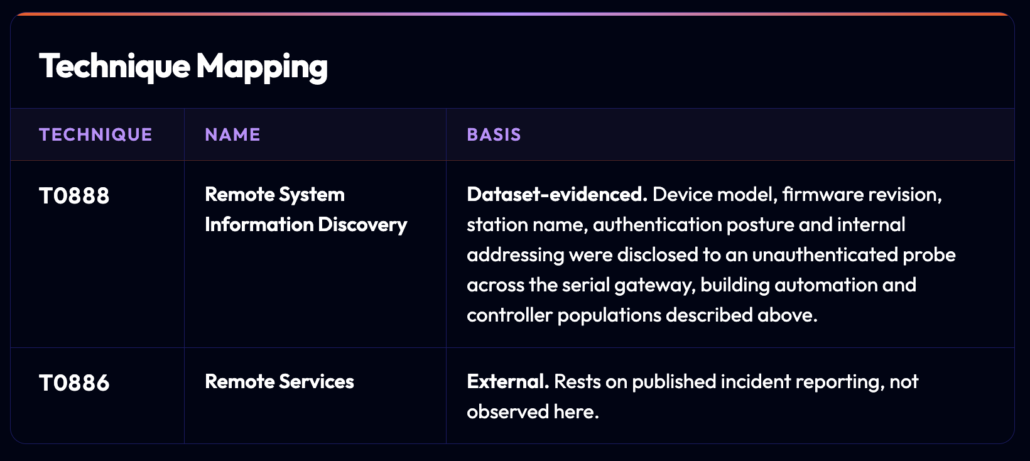
Tableau 6. Les techniques de commandement et de contrôle sont délibérément exclues. Un recensement mesure ce qui est accessible, et non ce qu'a fait un adversaire ; assimiler les données de découverte aux techniques d'exécution constituerait une erreur de catégorie.
Recommandations en matière de gestion des expositions pour les équipes de sécurité
- Demandez-vous quelle requête a permis d'obtenir ce nombre. Les réponses à une même question, qu'elles soient limitées au port, au protocole ou au produit, diffèrent considérablement, et aucune n'est fausse.
- Ne considérez pas un résultat nul lors d'une requête produit comme une absence de périphériques. Confirmez par une requête ciblée sur le protocole ou le contenu de la bannière avant de conclure à l'absence d'une classe de périphériques. Une requête produit globale pour Siemens S7 ne renvoie aucun résultat, alors qu'il en existe des milliers.
- Utilisez plusieurs plateformes. En cas de divergence entre deux, déterminez si le problème concerne la couverture, le transport ou les données d'identification avant de considérer l'une ou l'autre comme étant la propriété de l'entité concernée. Aucune plateforme ne contient l'autre.
- Appliquez les exclusions, et ce, pays par pays. La part synthétique varie de 17 % à 76 % entre deux pays pour un même fournisseur. Un facteur d'ajustement global sera erroné dans les deux cas.
- Ne considérez pas les observations des opérateurs comme des dénombrements d'appareils stables. Effectuez des vérifications sur plusieurs jours. Un seul balayage complet d'un réseau cellulaire constitue une preuve insuffisante, et environ la moitié de la population étudiée n'était pas joignable de façon permanente lors de travaux antérieurs.
- Examinez la couche d'accès, et pas seulement la couche de contrôle. En Grande-Bretagne, la couche d'accès cellulaire compte 110 hôtes contre 26 contrôleurs, et la domotique en compte 273 supplémentaires ; ainsi, ces deux couches représentent environ quinze fois le nombre de contrôleurs. Interrogez les intégrateurs sur les appareils connectés au réseau cellulaire qu'ils ont installés et sur les cartes SIM ou services d'opérateur qu'ils utilisent, car ces informations figurent rarement dans un inventaire interne.
L'écart entre les chiffres et les conclusions qui en découlent
La Grande-Bretagne compte environ 564 hôtes industriels et d'accès industriel accessibles via Internet, dont 26 sont des contrôleurs et 11 sont rattachés à une organisation identifiée. Chacun de ces chiffres représente un seuil minimal, calculé à partir d'une requête spécifique sur une plateforme spécifique au cours d'un mois précis, et chacun d'eux serait modifié si l'un de ces trois éléments venait à changer.
Il ne s'agit pas d'un échec de la méthode. C'est le résultat réel de la méthode, et le rapporter honnêtement est plus utile que de fournir un seul chiffre avec certitude. L'écart de 427 contre quatre sur le port 502 n'est pas une anomalie à résoudre, mais une caractéristique permanente des appareils de mesure qui ne sont pas tenus de s'identifier. Le taux d'exclusion de 45 % n'est pas un bruit à filtrer une fois pour toutes, mais une variable par pays qui fluctue de 17 % à 76 % selon l'emplacement des simulateurs.
Deux constats ressortent de cette incertitude et méritent d'être pris en compte. Premièrement, le nombre de contrôleurs exposés est faible, tandis que les couches d'accès et d'automatisation des bâtiments qui l'entourent sont bien plus importantes. Par conséquent, un programme d'analyse de l'exposition limité aux automates programmables industriels (API) ne couvre qu'une infime partie du problème. Deuxièmement, l'identification et l'attribution sont deux choses distinctes, et un taux d'attribution de 2 % à l'échelle nationale devrait mettre fin à toute illusion quant à la capacité des seules données d'analyse à identifier les organisations exposées.
Cet article ne permet pas de savoir si ces phénomènes persistent. Chaque donnée présentée ici provient d'une seule période d'un mois, qui mesure la durée mais pas le temps, et ne permet pas de distinguer une exposition passagère d'une condition architecturale permanente. Ces données seront recueillies ultérieurement, et en attendant, aucune prédiction ne devrait être faite à partir de données de cette nature, y compris les nôtres.
Communauté Discord de Flare Academy
Consultez les dernières recherches sur la cybercriminalité
Le serveur Discord de Flare Academy est un lieu d'échange pour les experts en sécurité et les chercheurs en menaces qui analysent des découvertes comme celle-ci. Rejoignez la discussion et échangez avec la communauté qui travaille quotidiennement sur ces problématiques.
Méthodologie et limites
La collecte s'est déroulée de manière passive. Nous avons interrogé trois plateformes commerciales d'analyse de données en ligne et analysé les enregistrements qu'elles ont renvoyés. Nous n'avons contacté, sondé ni authentifié aucun système cible, et aucune interaction n'a eu lieu au-delà de la collecte standard effectuée par les plateformes. Aucune organisation n'est nommée et le sous-ensemble attribuable est volontairement omis.
Dix-sept campagnes de collecte de données ont été menées entre le 24 juillet et le 23 août 2026, générant 113 269 enregistrements de service pour 65 287 adresses uniques dans le monde, dont 1 030 au Royaume-Uni. Les enregistrements ont été consolidés au niveau de l'adresse. Des exclusions ont été appliquées selon les cinq catégories présentées dans le tableau 3. Les hôtes exclus sont conservés dans l'ensemble de données avec un code de motif, car la taille de la population exclue constitue en elle-même un résultat.
La classification des hôtes comme non authentiques repose sur les signaux cloud et honeypot des plateformes de collecte, complétés par deux classes que nous avons établies par inspection. Nous n'avons pas vérifié indépendamment qu'un hôte donné soit un honeypot ; les chiffres doivent donc être interprétés comme la proportion d'un ensemble de résultats signalés par les plateformes elles-mêmes ou hébergés sur une infrastructure incompatible avec un dispositif industriel installé.
Deux données essentielles à l'argumentation, le nombre de connexions Modbus par protocole et le parc de fournisseurs, ont été vérifiées après la rédaction. Le parc de fournisseurs a été recalculé à partir de l'ensemble de données consolidé et confirmé à 271 adresses britanniques chez un seul fournisseur d'hébergement, réparties sur 72 sous-réseaux. Le comptage Modbus a été relancé sur la plateforme et a renvoyé un résultat supplémentaire, comme décrit dans la section « 427 ou 4 ? ». Le nombre d'hôtes sur le port 102 du tableau 5 a été relevé sur la plateforme au moment de la collecte et n'a pas été recalculé depuis.
La méthode de comptage diffère selon les plateformes. L'une d'elles affiche les enregistrements de bannières plutôt que les hôtes ; tous les chiffres présentés ici correspondent à des décomptes d'adresses obtenus après déduplication. Une autre comptabilise les ressources hôtes et ports. Une troisième applique par défaut et silencieusement son propre filtre d'exclusion pour les honeypots, de sorte que ses chiffres sont déjà filtrés, que le filtre soit demandé ou non. Nous l'avons confirmé en exécutant les deux versions.
Ce que la prochaine étude doit apporter
Aucune analyse de persistance n'a été possible. Tous les enregistrements s'inscrivent dans une même période d'observation. Cet article mesure donc l'étendue et la couverture, mais pas le temps, et ne permet pas de distinguer une exposition transitoire d'une condition architecturale permanente. La persistance constitue la principale lacune de cette méthode et l'élément indispensable à toute tentative de passer de la description de l'exposition à l'anticipation du risque. La prochaine étape de la recherche consistera en une collecte de données répétée mensuellement, à partir du même ensemble de données. Aucune prédiction ne saurait être faite à partir de données de cette nature tant que celles-ci ne seront pas disponibles.
Six autres limites s'appliquent.
- Un fournisseur de couche d'accès n'a pas pu être recensé sur la plateforme principale à travers cinq empreintes digitales distinctes et n'est représenté que par un décompte de la seconde.
- Deux protocoles industriels n'ont pas pu être recensés aux niveaux de licence détenus, et un troisième n'a renvoyé aucune étiquette de produit. Leur absence dans ces données est une indication relative à l'outillage, et non la preuve de l'absence des dispositifs.
- Cinq chaînes de produits Schneider sur le port 502 restent non collectées, et la fraction classifiée varie suffisamment entre les chaînes pour que le chiffre Modbus résiduel soit provisoire.
- La géolocalisation au niveau inférieur au pays n'a pas été utilisée. Sur les petits systèmes autonomes sans DNS inverse, les plateformes peuvent présenter des divergences entre elles et entre elles-mêmes pour des adresses adjacentes.
- L'exposition ne constitue pas une compromission. La version du firmware, l'état des identifiants et la fonction des processus en aval n'ont été établis pour aucun hôte, et aucune affirmation n'est faite selon laquelle un appareil serait exploitable ou contrôlerait quoi que ce soit d'important.
- L'incident à l'origine de ce travail n'est présenté qu'à titre de motivation. Aucune conclusion n'en dépend et aucune affirmation n'est faite quant à sa cause, son mode d'apparition ou le matériel impliqué.
L’ensemble de données consolidé, le registre d’exclusion et l’ensemble complet des requêtes sont joints à cet article et peuvent être consultés sur demande pour vérification.